Ciberseguridad y continuidad
Guías y decisiones prácticas sobre ciberseguridad y continuidad.
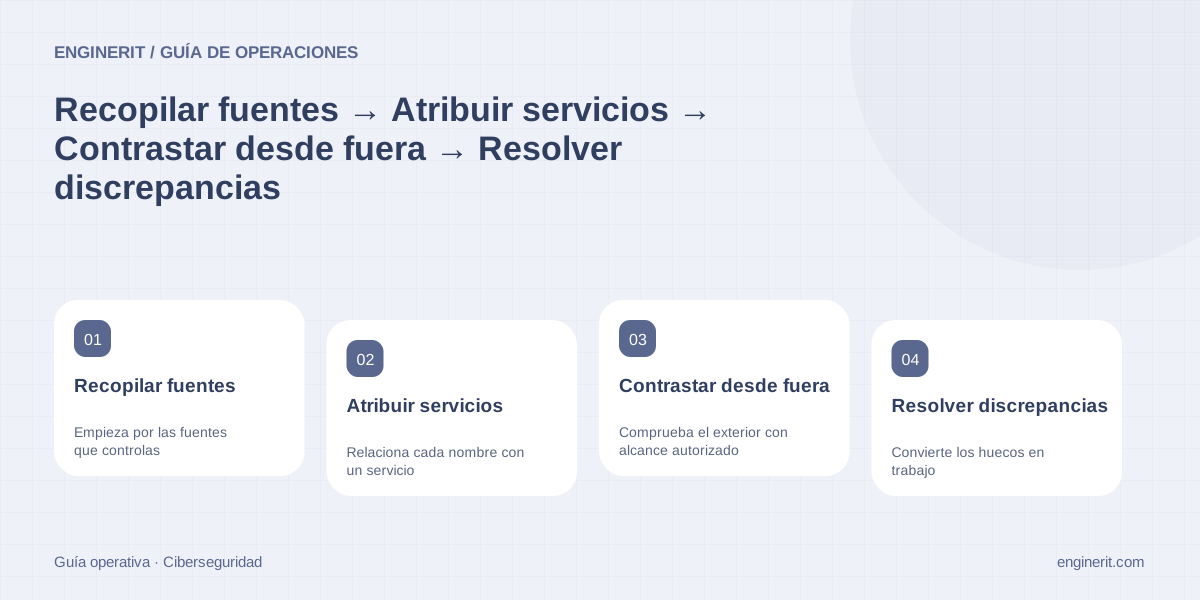
Cómo identificar los activos expuestos a internet que administra tu empresa
Para identificar tu exposición a internet, cruza lo que tienes contratado con lo que una conexión externa puede alcanzar.
Leer la guía →
Qué revisar antes de publicar una nueva aplicación en internet
Antes de publicar una aplicación, prepara una decisión de salida que una la necesidad empresarial con pruebas de acceso, mantenimiento y recuperación.
Leer la guía →
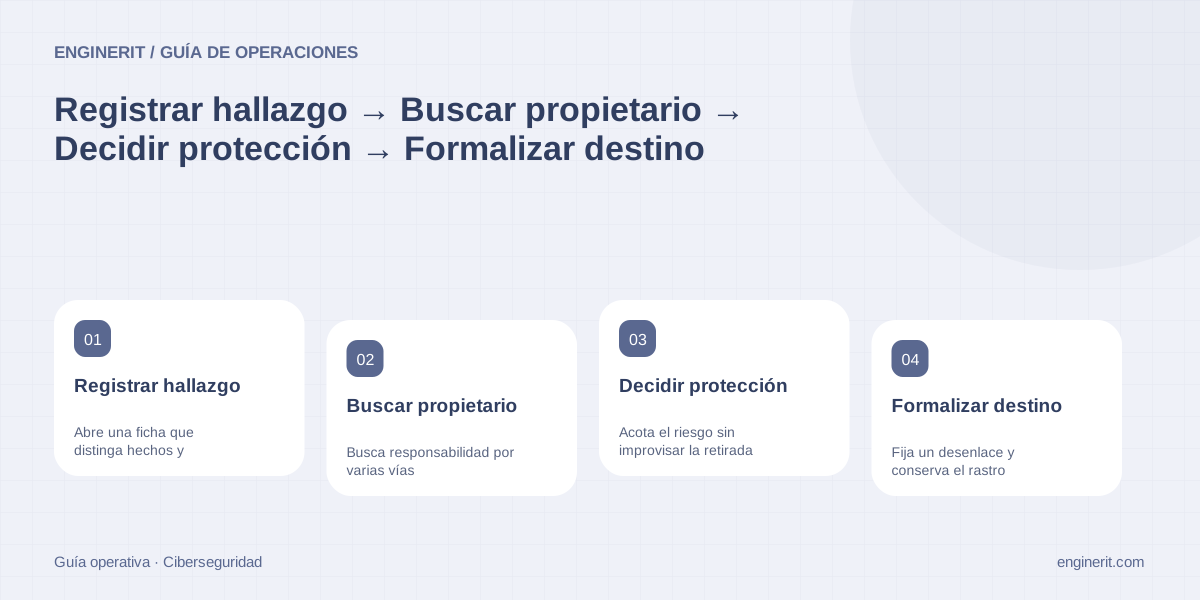
Cómo documentar un servicio expuesto que ya no tiene responsable
Un servicio expuesto sin responsable debe quedar registrado como una decisión pendiente con custodio provisional.
Leer la guía →
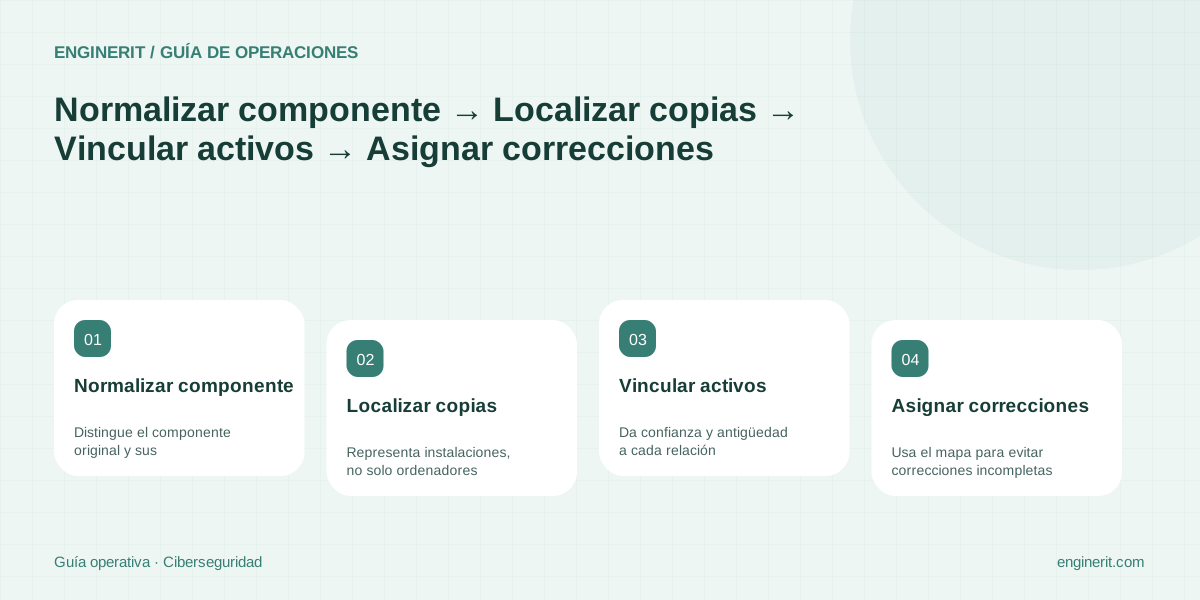
Cómo rastrear un componente vulnerable incluido en varias aplicaciones
Construye el mapa de copias incluidas en aplicaciones, imágenes y contenedores para no corregir solo el paquete del sistema.
Leer la guía →
Qué comprobar antes de cerrar un puerto en un servicio activo
Antes de cerrar un puerto, confirma qué proceso lo utiliza, quién depende de él y desde dónde necesita funcionar.
Leer la guía →
Cómo utilizar el catálogo KEV para revisar una vulnerabilidad concreta
Utiliza KEV como señal de explotación conocida para una CVE exacta, no como un buscador que declare seguro lo que no aparece.
Leer la guía →
Qué datos necesita una decisión de parcheo urgente
Una decisión de parcheo urgente necesita comparar el daño de esperar con el daño y la reversibilidad del cambio.
Leer la guía →
Cómo comprobar que una mitigación temporal sigue funcionando durante una excepción de parcheo
Diseña una prueba repetible de bloqueo, continuidad y detección de cambios para los controles temporales que protegen un activo sin parchear.
Leer la guía →
Qué pruebas funcionales realizar después de una actualización de seguridad
Después de actualizar, comprueba que el servicio sigue cumpliendo su función y que el cambio está operativo en el sistema correcto.
Leer la guía →
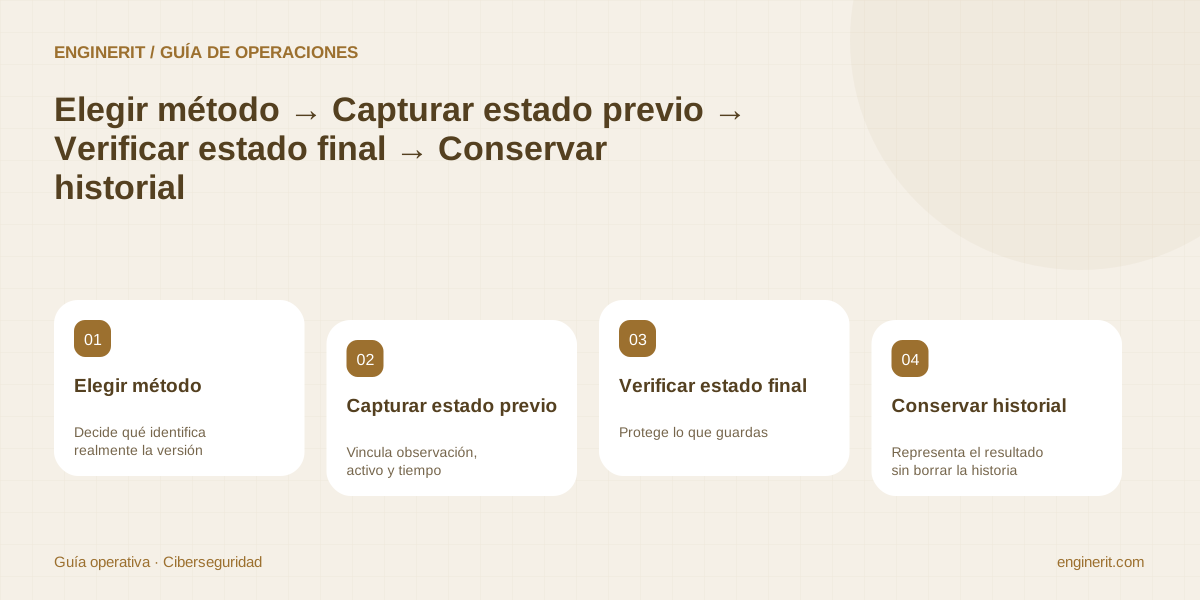
Cómo conservar evidencia de la versión anterior y posterior a un parche
Conserva una pareja de evidencias comparables: qué versión estaba en qué activo antes y qué versión quedó operativa después.
Leer la guía →
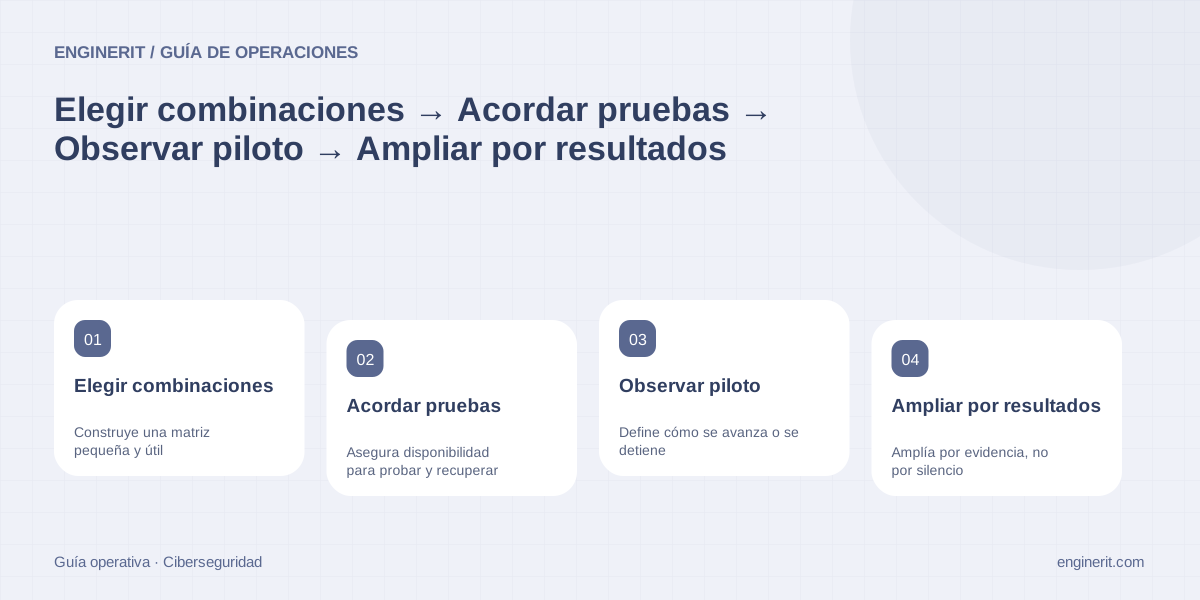
Cómo organizar un grupo piloto para actualizaciones de puestos de trabajo
Un grupo piloto debe representar las combinaciones que pueden fallar, además de incluir personas capaces de avisar.
Leer la guía →
Qué revisar cuando una actualización de seguridad rompe una aplicación
Cuando una actualización coincide con una rotura, detén su extensión y recoge pruebas antes de desinstalar de forma masiva.
Leer la guía →
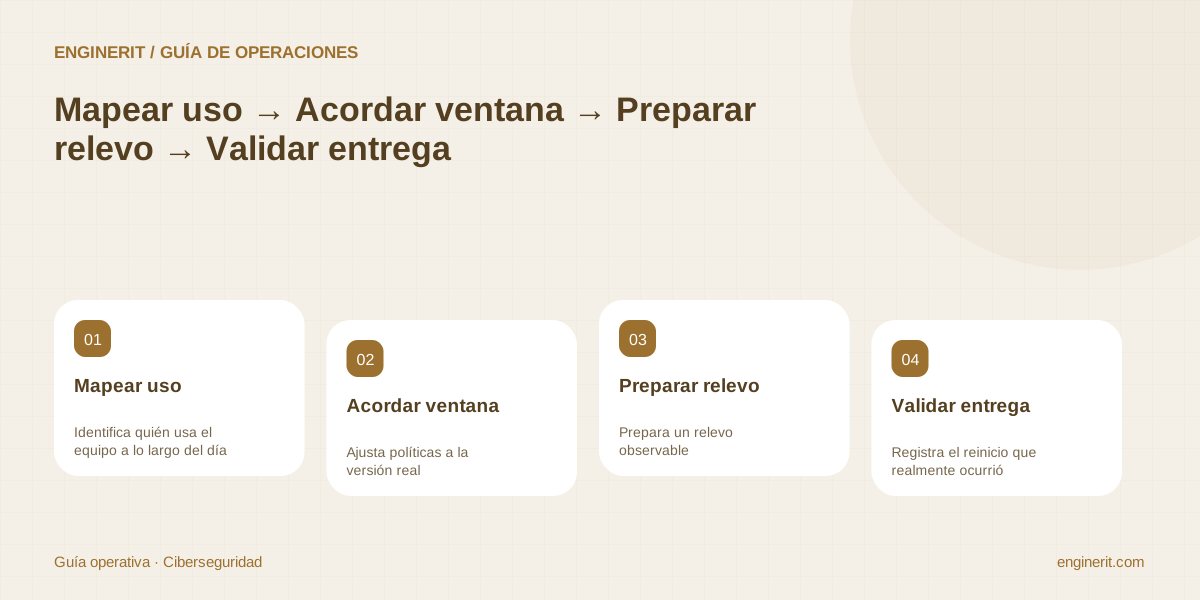
Cómo definir una ventana de reinicio para equipos compartidos
En equipos compartidos, la ventana de reinicio se acuerda por turno y proceso, no por la agenda de una sola persona.
Leer la guía →
Cómo detectar equipos que dejaron de recibir actualizaciones
Para detectar equipos que han dejado de actualizarse, compara la flota que debería existir con señales recientes de búsqueda, instalación y reinicio.
Leer la guía →
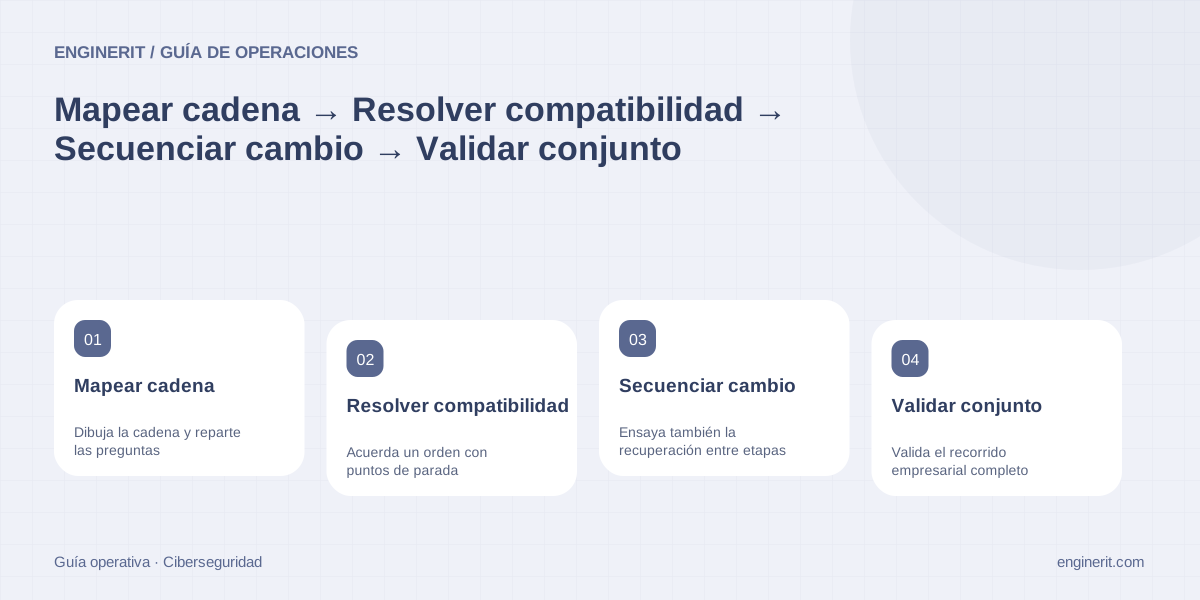
Cómo coordinar un parche que depende de varios fabricantes
Cuando un parche depende de varios fabricantes, coordina una combinación validada de versiones y un orden de cambio.
Leer la guía →
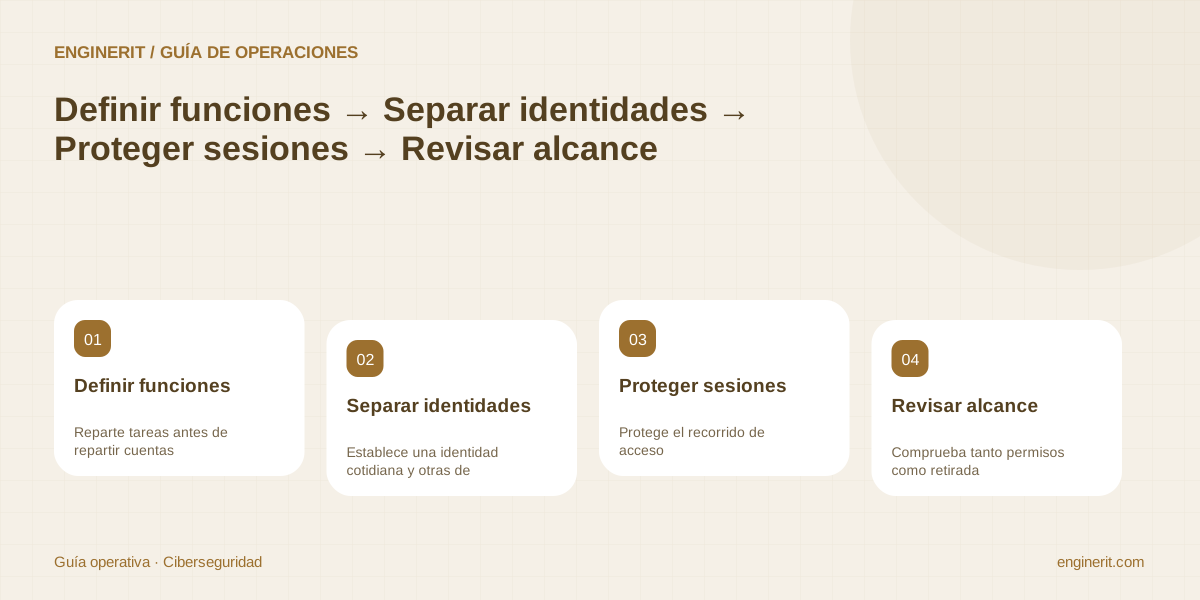
Cómo separar las cuentas que administran equipos y aplicaciones
Separa las identidades que usas a diario de las que administran sistemas, y limita cada una al ámbito que necesita.
Leer la guía →
Qué revisar antes de conceder administración local a una persona
Antes de conceder administración local, identifica la operación que está bloqueada y comprueba si requiere realmente ese nivel.
Leer la guía →
Cómo gestionar una cuenta privilegiada que utiliza un proveedor
Gestiona el acceso privilegiado del proveedor como una relación temporal entre personas identificadas, tareas y sistemas.
Leer la guía →
Cómo documentar la retirada de una cuenta técnica con privilegios
La retirada de una cuenta técnica privilegiada debe dejar pruebas de que sus dependencias se han trasladado y sus vías de acceso ya no sirven.
Leer la guía →
Cómo revisar cuentas inactivas sin borrar una dependencia de servicio
Una cuenta sin inicios de sesión recientes es una candidata a revisar, no una cuenta prescindible demostrada.
Leer la guía →
Qué comprobar en un gestor de contraseñas usado por el equipo
Comprueba un gestor de contraseñas del equipo mediante tareas reales de alta, acceso, baja y recuperación.
Leer la guía →
Cómo organizar el acceso a secretos de una aplicación empresarial
Organiza los secretos por aplicación, entorno y consumidor, con acceso mínimo y un propietario del ciclo de vida.
Leer la guía →
Cómo cambiar una credencial compartida sin perder dependencias
Para cambiar una credencial compartida, prepara primero la lista de consumidores y el mecanismo de transición que admite el servicio.
Leer la guía →
Cómo documentar un procedimiento de recuperación de acceso
Documenta la recuperación de acceso como un procedimiento que una persona autorizada pueda ejecutar cuando falla la vía habitual.
Leer la guía →
Qué hacer con credenciales que aparecen en una hoja de cálculo
Si aparecen credenciales en una hoja de cálculo, limita su difusión, identifica el alcance y sustituye o revoca las que puedan haberse expuesto.
Leer la guía →
Cómo definir quién puede aprobar un acceso temporal
Para aprobar un acceso temporal, designa a quien responde por el recurso y a quien puede valorar el riesgo del permiso solicitado.
Leer la guía →
Qué revisar antes de permitir acceso remoto desde un equipo ajeno
Antes de admitir acceso remoto desde un ordenador ajeno, decide si puedes confiar suficientemente en ese dispositivo para la tarea concreta.
Leer la guía →
Cómo conservar el registro de una intervención remota
Conserva el registro de una intervención remota uniendo la autorización, la identidad de quien entra, los eventos de la sesión y el resultado del trabajo.
Leer la guía →
Cómo revocar el acceso de un proveedor tras una incidencia
Para revocar el acceso de un proveedor tras una incidencia, enumera todas sus vías de entrada y comprueba la retirada en cada una.
Leer la guía →
Cómo comprobar que una excepción de firewall sigue siendo necesaria
Una excepción de firewall sigue siendo necesaria si conserva una finalidad de negocio, un responsable y un flujo concreto que necesita esa apertura.
Leer la guía →
Cómo separar equipos de invitados y dispositivos del negocio
Separa los equipos de invitados en una red con políticas que impidan llegar a los recursos internos del negocio.
Leer la guía →
Qué revisar en la red que conecta cámaras y controles de acceso
Revisa la red de cámaras y controles de acceso como un sistema con efectos físicos: quién administra los dispositivos, qué servicios necesitan y cómo siguen funcionando si falla la red.
Leer la guía →
Cómo documentar las comunicaciones permitidas entre segmentos
Documenta cada comunicación entre segmentos como una relación autorizada entre un origen, un destino y una función de negocio.
Leer la guía →
Cómo probar un cambio de segmentación sin interrumpir el trabajo
Prueba un cambio de segmentación con un recorrido de trabajo representativo, criterios para detenerlo y una reversión preparada.
Leer la guía →
Qué preguntas hacer antes de conectar un dispositivo industrial a la red
Antes de conectar un dispositivo industrial, averigua qué función física controla, con quién necesita comunicarse y cómo se mantendrá durante toda su vida útil.
Leer la guía →
Cómo decidir qué datos deben entrar en una copia de seguridad
Decide qué datos entran en las copias a partir de los procesos que necesitas recuperar.
Leer la guía →
Cómo relacionar frecuencia de copia y pérdida de datos asumible
La frecuencia de copia debe responder a cuánta información puedes perder, expresada como un punto de recuperación aceptable.
Leer la guía →
Cómo definir el orden de restauración de varias aplicaciones
Ordena la restauración por dependencias y por capacidad de recuperar un proceso de negocio.
Leer la guía →
Qué comprobar cuando una copia termina bien pero no puede restaurarse
Si una copia figura correcta pero no se restaura, separa el éxito de la tarea de copia del fallo concreto de recuperación.
Leer la guía →
Cómo preparar una prueba de recuperación con criterios de aceptación
Prepara la prueba de recuperación escribiendo antes qué debe quedar disponible, desde qué punto y en cuánto tiempo.
Leer la guía →
Qué significa separar las credenciales de producción y de las copias
Separar las credenciales de producción y de las copias significa que comprometer una cuenta del trabajo diario no debería permitir administrar o destruir los respaldos.
Leer la guía →
Cómo revisar la protección de una copia frente al borrado
Revisa la protección frente al borrado comprobando quién puede eliminar los puntos de recuperación, reducir su retención o desactivar el mecanismo que los protege.
Leer la guía →
Cómo documentar las claves necesarias para recuperar una copia cifrada
Documenta las claves de una copia cifrada mediante referencias controladas: qué clave y versión necesita cada conjunto de copias, dónde se custodia y quién puede recuperarla.
Leer la guía →
Qué revisar antes de cambiar la retención de las copias
Antes de cambiar la retención, comprueba qué puntos dejarán de estar disponibles, cuándo ocurrirá y qué necesidad de negocio quedarías sin cubrir.
Leer la guía →
Cómo comprobar la recuperación de archivos sin sobrescribir el original
Comprueba la recuperación de archivos restaurándolos primero en una ubicación alternativa, con un nombre que no coincida con el original.
Leer la guía →
Cómo preparar una restauración completa de una aplicación de negocio
Prepara una restauración completa pensando en una aplicación utilizable, no solo en devolver un servidor a su estado anterior.
Leer la guía →
Cómo verificar que una base de datos restaurada sirve para trabajar
Una base restaurada sirve para trabajar cuando combina integridad técnica, datos del periodo esperado y acceso funcional desde su aplicación.
Leer la guía →
Cómo documentar dependencias externas que una copia no recupera
Documenta las dependencias externas separando lo que tus copias pueden restaurar de lo que otro servicio o proveedor debe volver a proporcionar.
Leer la guía →
Cómo probar la recuperación cuando no está disponible el administrador habitual
Prueba la recuperación asignándola a una persona autorizada que no sea el administrador habitual y limitando su ayuda durante el ejercicio.
Leer la guía →
Qué incluir en el informe de una prueba de restauración fallida
El informe de una restauración fallida debe explicar qué se intentó recuperar, dónde se detuvo y qué evidencia permite decidir el siguiente paso.
Leer la guía →
Cómo preparar una lista de contactos para incidentes de seguridad
Una lista de contactos para incidentes debe permitir localizar a quien decide, a quien contiene el daño y a quien mantiene el negocio, incluso cuando el correo no funciona.
Leer la guía →
Qué información debe recoger el primer aviso de un incidente
El primer aviso de un incidente tiene que permitir localizar a la persona, identificar el sistema y decidir la urgencia sin exigir un diagnóstico.
Leer la guía →
Cómo separar hechos confirmados e hipótesis durante una incidencia
Para separar hechos e hipótesis durante una incidencia, registra cada afirmación con su evidencia, alcance y grado de certeza.
Leer la guía →
Cómo registrar una cronología de actuaciones sin perder horas ni referencias
Una cronología útil registra cada acción cuando ocurre y enlaza su evidencia sin convertir el incidente en una transcripción interminable.
Leer la guía →
Qué decidir antes de desconectar un equipo sospechoso de la red
Ante indicios de actividad maliciosa, decide cómo aislar el equipo y qué servicio depende de él sin demorar una contención urgente.
Leer la guía →
Cómo preservar registros útiles antes de reinstalar un equipo
Antes de reinstalar un equipo afectado, acuerda qué registros necesitas conservar y quién puede obtenerlos sin destruir indicios.
Leer la guía →
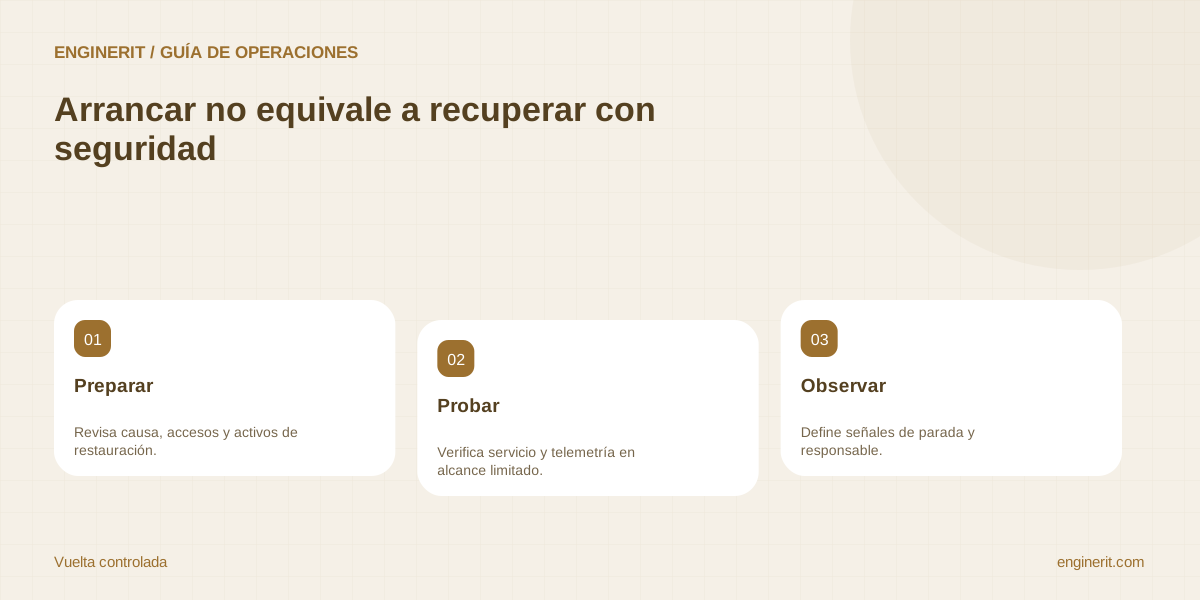
Qué revisar antes de volver a conectar un sistema afectado
Antes de volver a conectar un sistema afectado, verifica que la causa abordada, los accesos revisados y la recuperación técnica permiten un retorno controlado.
Leer la guía →
Cómo organizar un canal de comunicación alternativo durante una incidencia
Un canal alternativo para una incidencia debe funcionar cuando la identidad o la plataforma corporativa no sean fiables.
Leer la guía →
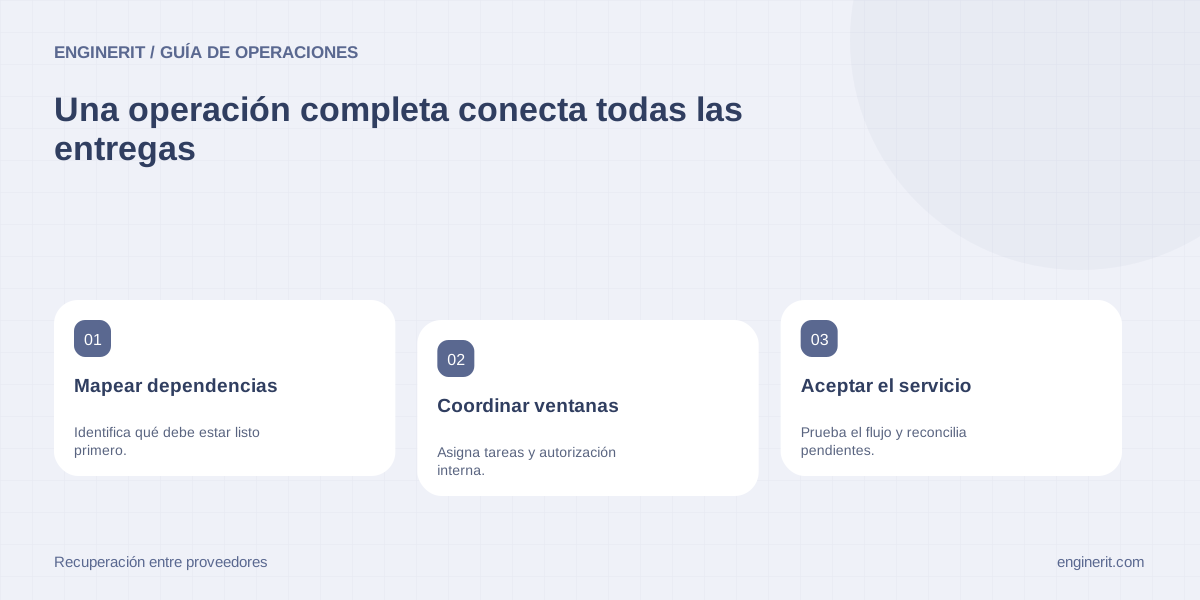
Cómo coordinar una recuperación con los proveedores del negocio
Para recuperar servicios con varios proveedores, organiza las dependencias y los criterios de entrega en un único plan.
Leer la guía →
Cómo cerrar una incidencia de seguridad con acciones pendientes claras
Puedes cerrar la respuesta a una incidencia con mejoras pendientes si el criterio de cierre está cumplido y esas tareas tienen dueño, fecha y evidencia de aceptación.
Leer la guía →
Cómo reconocer una petición de cambio de cuenta bancaria que necesita verificación
Toda petición que modifique dónde cobras o pagas necesita verificación, aunque no contenga faltas ni parezca urgente.
Leer la guía →
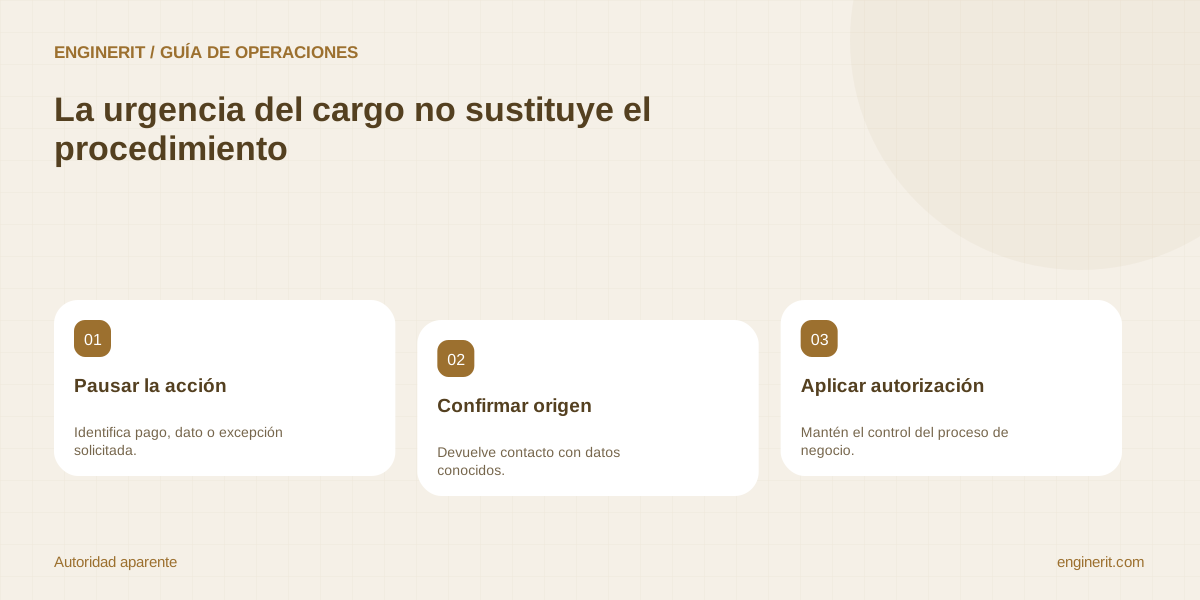
Qué procedimiento utilizar ante un correo de un supuesto directivo
Si un correo de un supuesto directivo pide pagar, enviar información o saltarte un control, detén la ejecución y verifica la instrucción mediante un contacto previamente fiable.
Leer la guía →
Cómo preparar una simulación de fraude sin culpar al equipo
Prepara una simulación de fraude para comprobar decisiones y canales, con límites aprobados y una revisión que mejore el proceso.
Leer la guía →
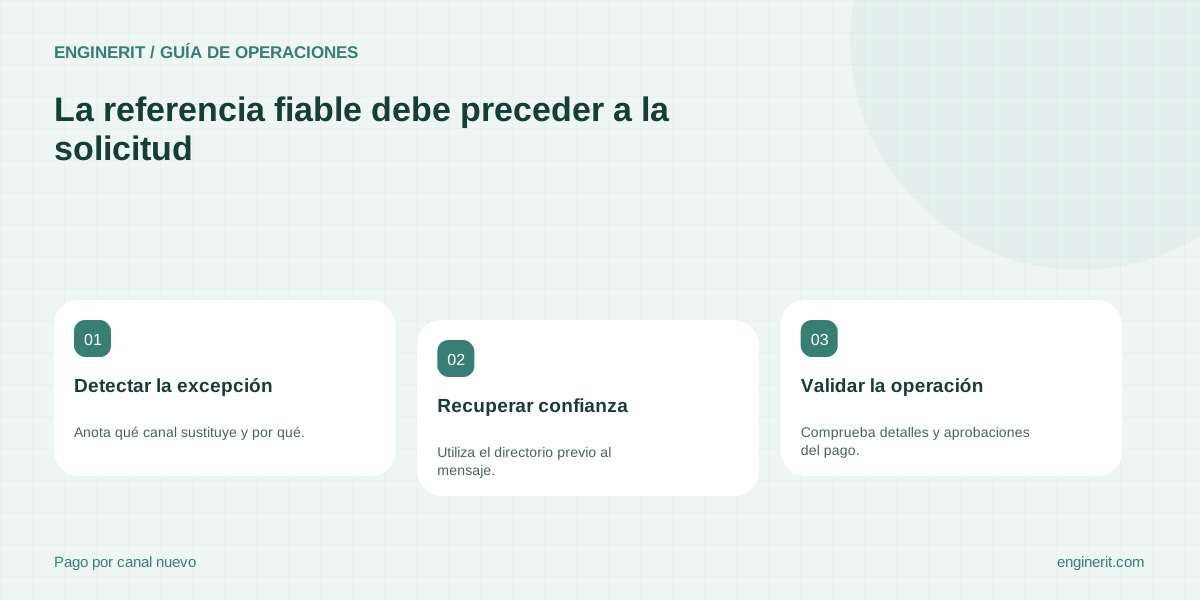
Cómo verificar una instrucción de pago recibida por un canal nuevo
Una instrucción de pago recibida por un canal nuevo debe quedar pendiente hasta verificar el origen y la operación con datos de contacto fiables.
Leer la guía →
Qué información conservar de un intento de suplantación
De un intento de suplantación conserva el mensaje original, su contexto técnico y la interacción que hubo, con acceso restringido.
Leer la guía →
Qué revisar en un portátil que se ha perdido
Cuando se pierde un portátil, revisa qué datos y sesiones podían quedar accesibles, qué protección estaba realmente aplicada y qué medidas remotas siguen siendo posibles.
Leer la guía →
Cómo documentar el cifrado y la recuperación de un equipo de empresa
Documenta el cifrado con una prueba del estado del equipo y una ruta de recuperación probada por personal autorizado.
Leer la guía →
Qué comprobar antes de permitir un dispositivo personal para trabajar
Antes de permitir un dispositivo personal, decide qué trabajo podrá hacer, qué datos podrá guardar y qué control aceptará su propietario.
Leer la guía →
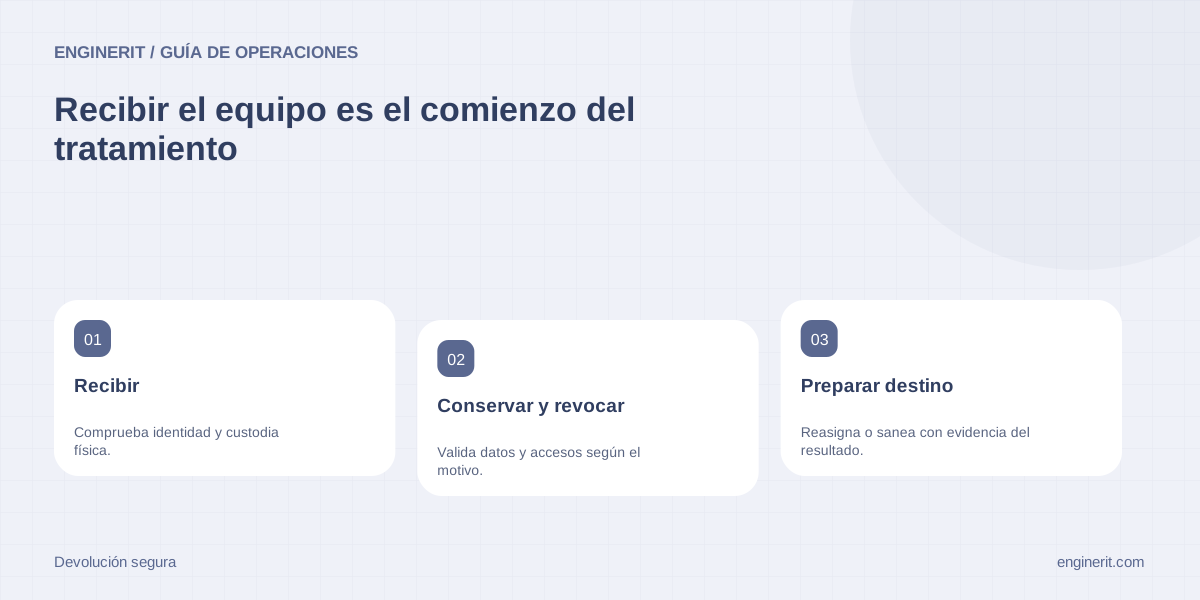
Cómo preparar la devolución segura de un ordenador
Prepara la devolución de un ordenador con entrega física, conservación de información de negocio y retirada de accesos como tareas coordinadas.
Leer la guía →
Cómo acreditar el borrado o retirada de un dispositivo del inventario
Para acreditar el borrado o retirada de un dispositivo, vincula el activo y sus soportes a la actuación realizada, su resultado y el destino final.
Leer la guía →
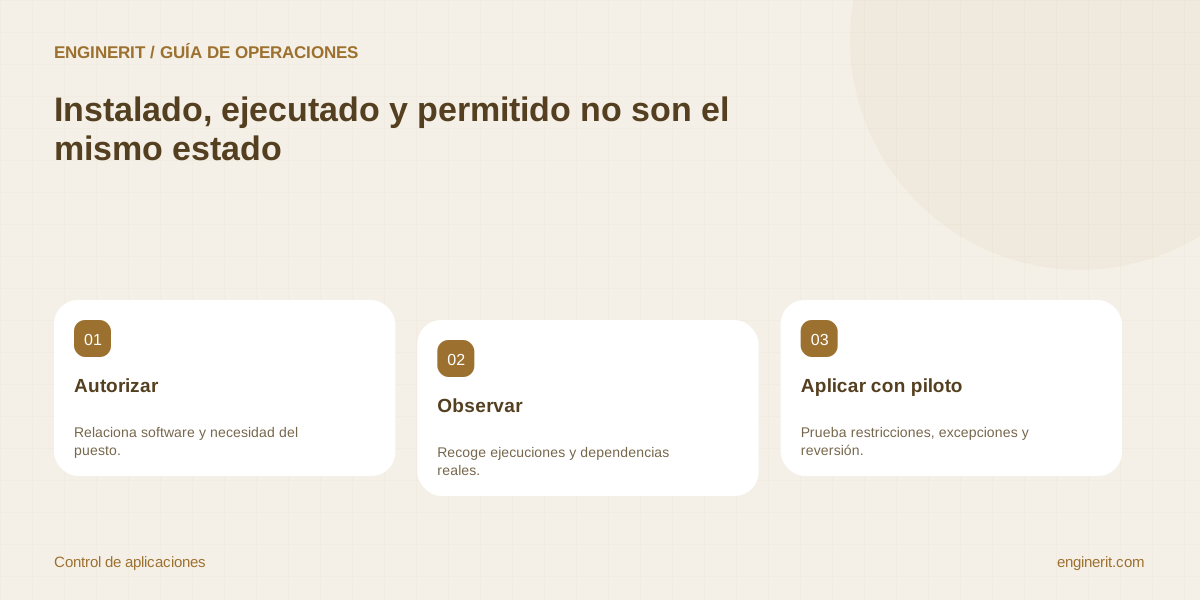
Cómo revisar qué aplicaciones pueden ejecutar los usuarios
Para revisar qué aplicaciones pueden ejecutar los usuarios, compara el uso real con una lista autorizada por función y con el control técnico que la aplica.
Leer la guía →
Qué registrar antes de bloquear un programa considerado sospechoso
Antes de bloquear un programa sospechoso, registra su identidad, la señal que motiva la decisión y el alcance del bloqueo previsto.
Leer la guía →
Cómo organizar una excepción de antivirus para una aplicación empresarial
Una excepción de antivirus para una aplicación empresarial debe ser específica, autorizada y revisable.
Leer la guía →
Cómo comprobar que la protección de un equipo sigue activa
Para comprobar que la protección de un equipo sigue activa, contrasta el proveedor que protege, el estado de sus componentes y la vigencia de la información que recibes.
Leer la guía →
Qué revisar cuando una herramienta de seguridad deja de enviar alertas
Cuando una herramienta de seguridad deja de enviar alertas, distingue si no detecta, no recibe eventos o no entrega las notificaciones.
Leer la guía →
Cómo elegir registros según las preguntas que necesitarás responder
Selecciona registros por las preguntas que puedes resolver y demuestra la cobertura con una acción de prueba.
Leer la guía →
Cómo comprobar que los relojes de los sistemas permiten ordenar eventos
Verifica una secuencia conocida y conserva la incertidumbre cuando los tiempos no permitan establecer un orden fiable.
Leer la guía →
Qué revisar antes de aumentar la retención de registros
Amplía la retención solo cuando puedas justificar su utilidad, proteger los datos y demostrar que podrás recuperarlos.
Leer la guía →
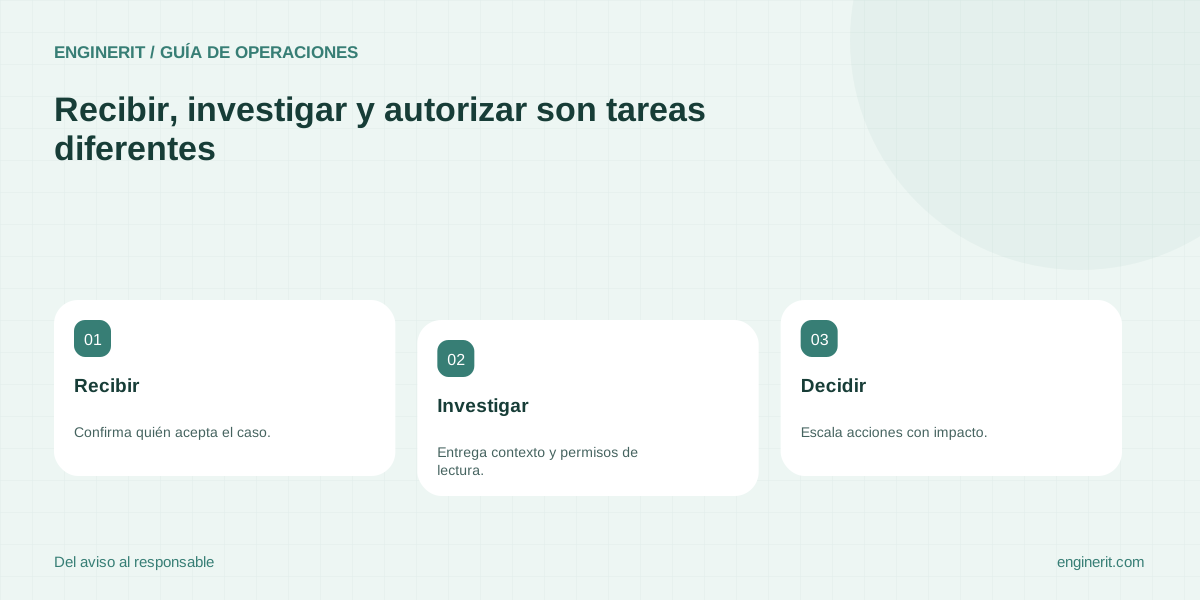
Cómo asignar responsables a las alertas de seguridad
Una alerta tiene responsable cuando alguien acepta el caso y sabe quién decide la siguiente acción.
Leer la guía →
Cómo reducir falsos positivos conservando evidencia de la decisión
Ajusta una condición demostrada y conserva evidencia suficiente para revisar o retirar la excepción.
Leer la guía →
Cómo revisar el acceso de una aplicación SaaS a los datos del negocio
Compara los permisos efectivos con una tarea aprobada y verifica tanto el acceso permitido como el que debe rechazarse.
Leer la guía →
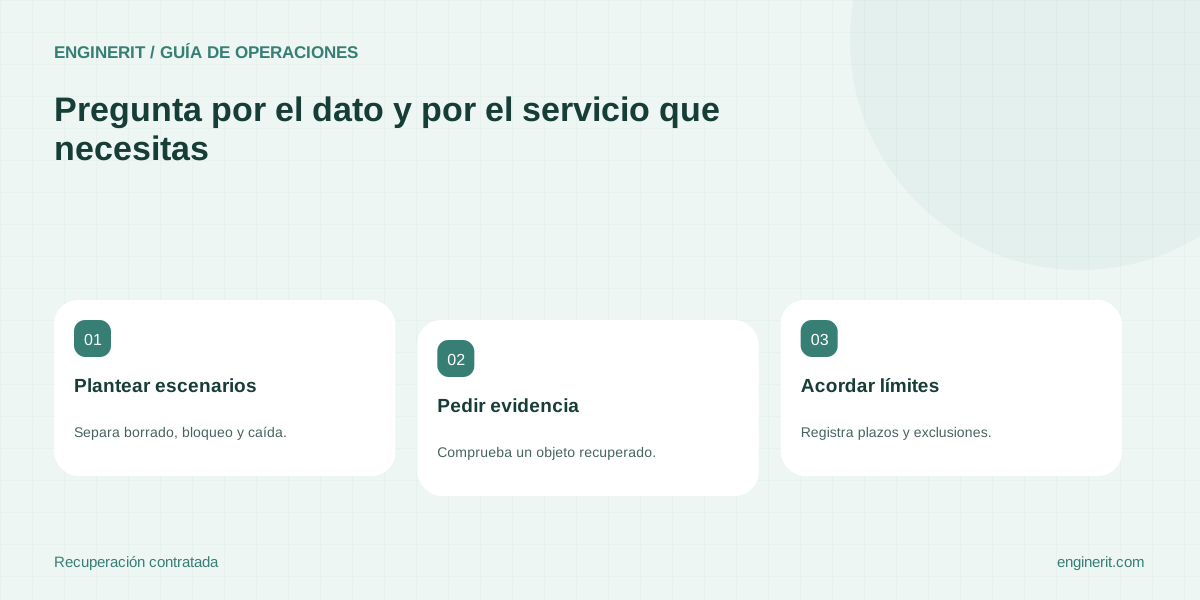
Qué preguntar a un proveedor sobre la recuperación de tus datos
Compara recuperación por escenarios demostrables, con datos incluidos, plazos definidos y responsables identificados.
Leer la guía →
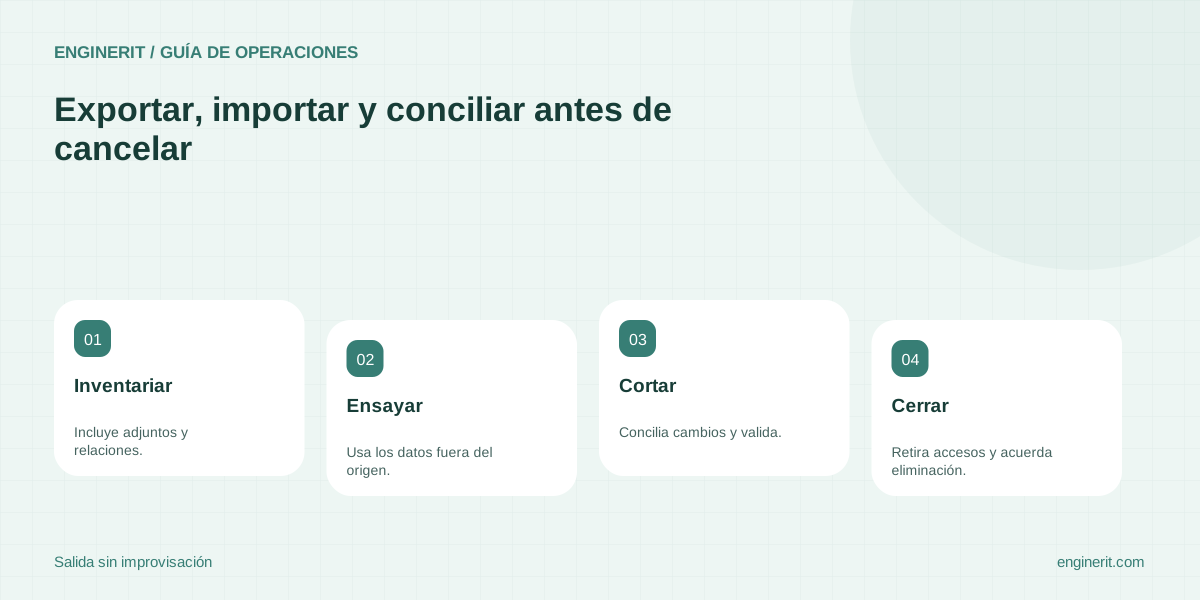
Cómo preparar la salida de un servicio cloud sin perder la información
Cancela cuando hayas validado datos, relaciones y trabajo pendiente en el destino, con la retirada de accesos preparada.
Leer la guía →
Qué comprobar antes de conectar una extensión de navegador al trabajo
Autoriza la extensión por su identidad, sus permisos efectivos y el destino de los datos que manejará.
Leer la guía →
Cómo documentar las transferencias de datos entre proveedores tecnológicos
Un mapa de transferencias sirve cuando permite localizar el dato, identificar al responsable y detener el recorrido autorizado.
Leer la guía →
Cómo incorporar una nueva sede al procedimiento de continuidad
Da por incorporada la sede cuando sus procesos, responsables y alternativas estén probados dentro del plan común.
Leer la guía →
Qué probar antes de dar por válida una conexión alternativa a internet
La conexión alternativa es válida cuando sostiene las tareas acordadas y permite regresar sin perder ni duplicar trabajo.
Leer la guía →
Cómo definir el trabajo mínimo que debe continuar durante una caída
El modo mínimo necesita capacidad, plazo y límites explícitos, además de una forma controlada de volver a la normalidad.
Leer la guía →
Cómo organizar una prueba de continuidad con el equipo de negocio
Una prueba útil termina con evidencia del trabajo completado y correcciones que se vuelven a comprobar.
Leer la guía →
Qué revisar cuando el plan depende de una sola persona
Elimina la dependencia de una persona demostrando que su suplente puede ejecutar y validar las tareas esenciales.
Leer la guía →
Cómo comparar medidas de seguridad sin basarse solo en el número de alertas
Evalúa cobertura, comportamiento probado y respuesta; interpreta el volumen de alertas como contexto, no como resultado final.
Leer la guía →
Cómo priorizar una mejora cuando el presupuesto es limitado
Prioriza una mejora sostenible con un riesgo concreto, alcance definido y una prueba que demuestre su resultado.
Leer la guía →
Qué evidencias pedir al contratar un servicio de ciberseguridad
Contrata con evidencias del alcance y del trabajo que recibirás, incluyendo límites y responsabilidades comprobables.
Leer la guía →
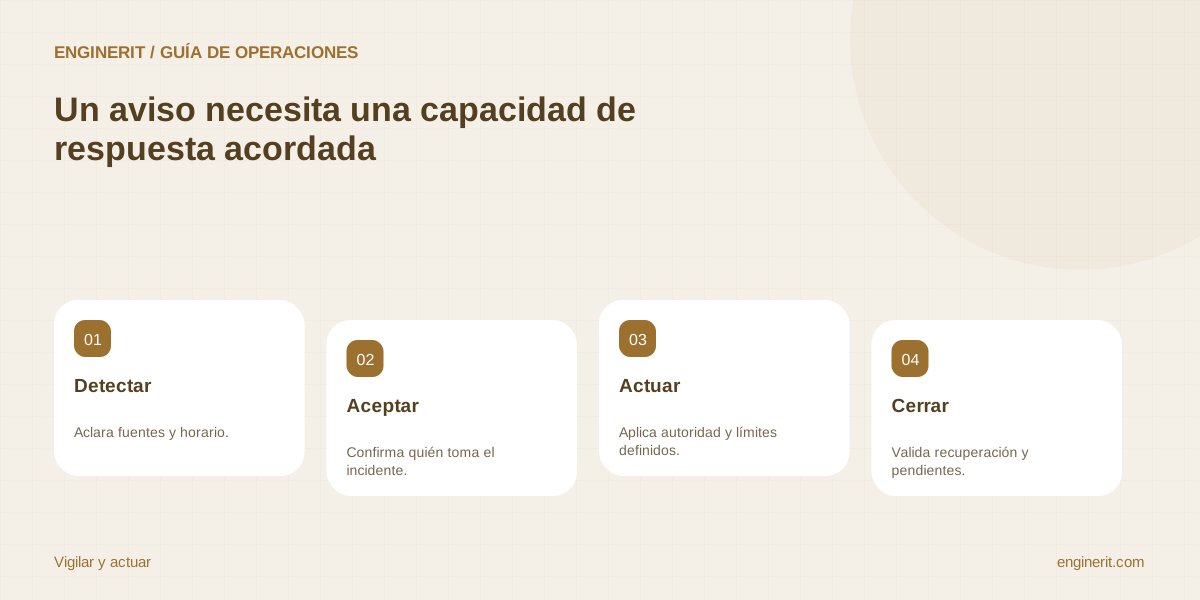
Cómo diferenciar monitorización y respuesta al contratar seguridad
Compara contratos siguiendo un incidente completo y asigna quién observa, quién decide y quién ejecuta cada paso.
Leer la guía →
Qué responsabilidades deben quedar claras en un servicio de copias gestionadas
El contrato de copias debe repartir el ciclo completo: cobertura, vigilancia, restauración, validación y salida.
Leer la guía →
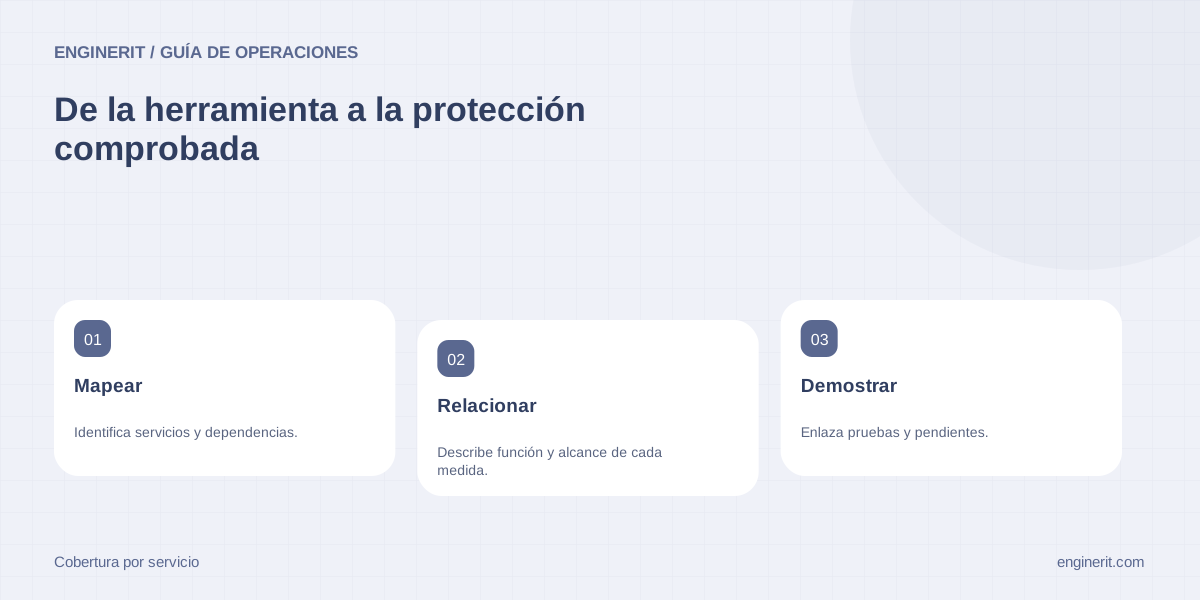
Cómo preparar un inventario de medidas de seguridad por servicio
Relaciona cada medida con el servicio que protege, su cobertura real y una evidencia de funcionamiento.
Leer la guía →
Qué revisar antes de aceptar una herramienta que promete cumplimiento automático
Evalúa la herramienta por evidencias y límites demostrados; el cumplimiento exige decisiones y actuaciones que un panel no sustituye.
Leer la guía →
Cómo documentar una decisión de riesgo aceptada por el negocio
Una aceptación válida operativamente explica qué se asume, quién lo decide y qué hechos obligan a volver a evaluar.
Leer la guía →
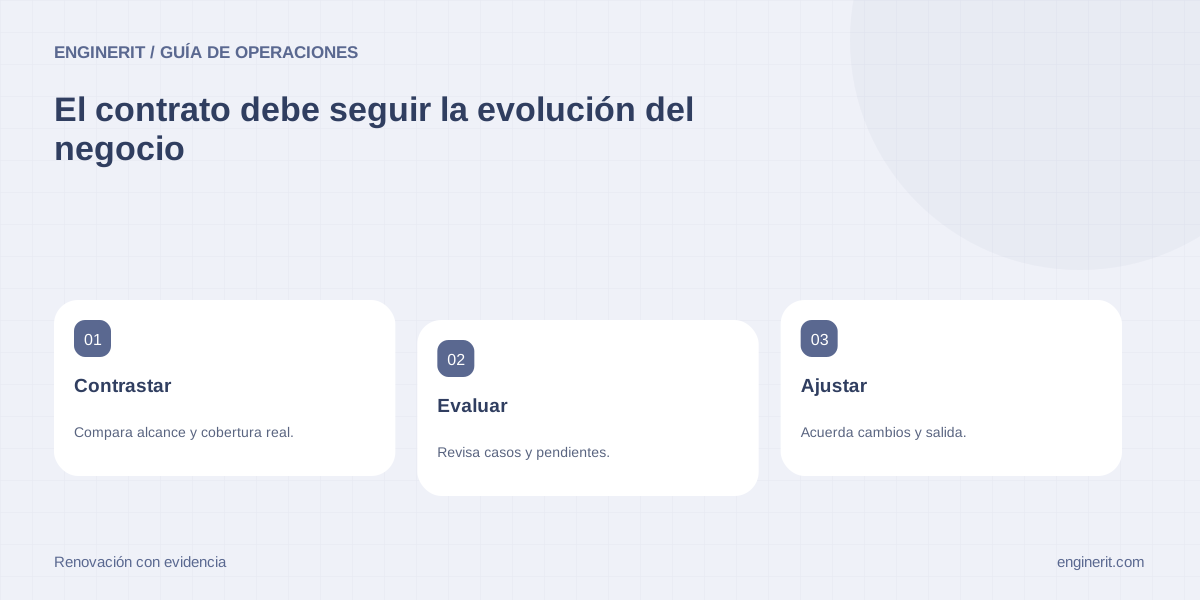
Qué comprobar al renovar un contrato de seguridad gestionada
Renueva sobre evidencia del servicio recibido y del alcance que necesitas ahora, con las lagunas convertidas en compromisos.
Leer la guía →
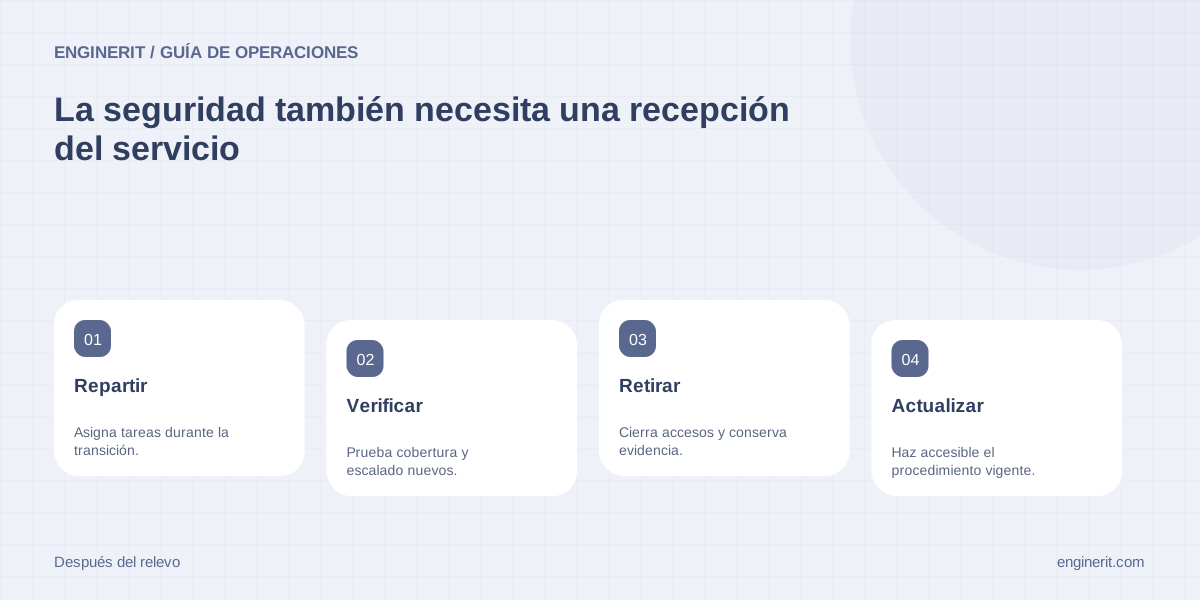
Cómo revisar el plan de seguridad después de un cambio de proveedor
Cierra el cambio de proveedor con responsabilidades comprobadas, accesos revisados y un procedimiento que el equipo pueda utilizar.
Leer la guía →