Cómo organizar el acceso a secretos de una aplicación empresarial
Organiza los secretos por aplicación, entorno y consumidor, con acceso mínimo y un propietario del ciclo de vida.
 Equipo enginerIT· 2 min de lectura
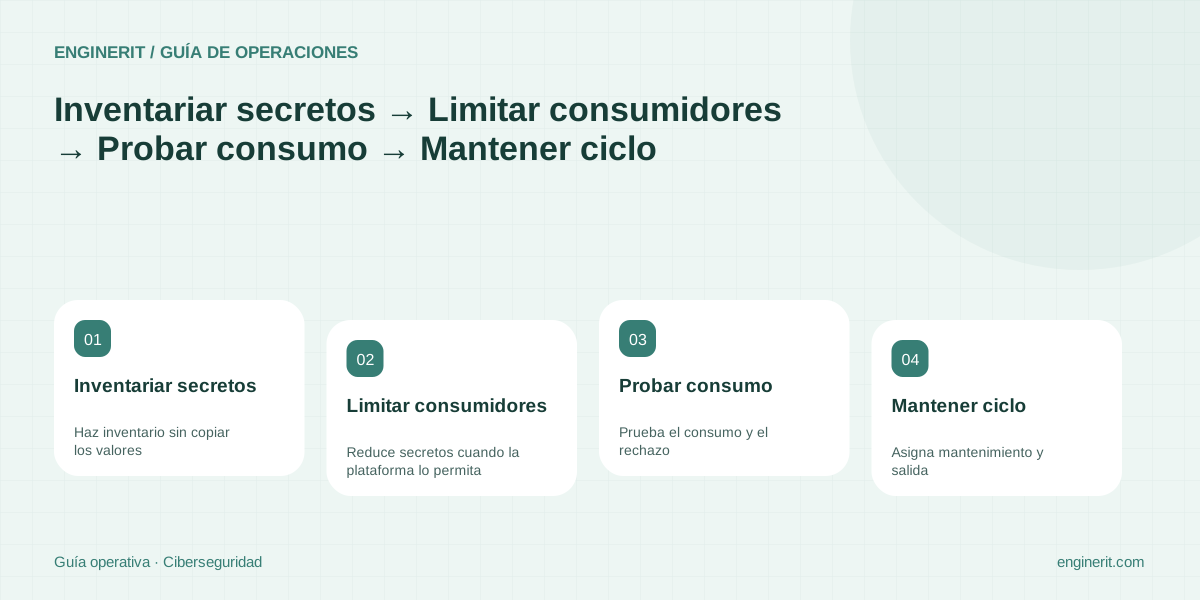
Organiza los secretos por aplicación, entorno y consumidor, con acceso mínimo y un propietario del ciclo de vida. El objetivo es que una aplicación obtenga solo lo que necesita y que puedas cambiar o revocar un secreto sin buscar a ciegas quién lo utiliza.
Haz inventario sin copiar los valores
Registra tipo de secreto, servicio al que accede, aplicación consumidora, entorno, responsable, caducidad y procedimiento de sustitución. Una URL pública de API no es una contraseña; separar configuración ordinaria y secretos evita aplicar controles innecesarios y facilita revisar permisos. Distingue credenciales de autenticación y claves de cifrado: sustituir estas últimas puede exigir conservar acceso a datos antiguos, por lo que su retirada necesita un plan específico.
Reduce secretos cuando la plataforma lo permita
Estudia identidades administradas o mecanismos de corta duración compatibles con tus servicios. No elimines una contraseña hasta comprobar que todos los consumidores aceptan el nuevo método. Cuando necesites un secreto persistente, guárdalo en un sistema diseñado para su custodia y acceso controlado. Separa producción y pruebas, y no des a todo el equipo acceso de lectura por participar en el proyecto. La aplicación, el despliegue y soporte pueden necesitar permisos distintos.
Prueba el consumo y el rechazo
Define cómo se autentica la aplicación ante el almacén y cómo recibe cambios sin exponerlos en registros. Verifica que accede al secreto necesario y que no puede leer otro ajeno. No imprimas valores para demostrar que funciona: utiliza una operación de prueba y los eventos pertinentes. Revisa el comportamiento cuando el almacén no responde, el permiso se retira o caduca la credencial; los reintentos y cachés deben encajar con la disponibilidad y revocación previstas.
Asigna mantenimiento y salida
Documenta renovación, revocación, respuesta ante filtración y recuperación con responsables disponibles. En Azure, por ejemplo, la automatización de rotación depende del tipo de secreto y la integración; no es universal por guardarlo en Key Vault. Ensaya el cambio en un entorno controlado y comprueba el siguiente ciclo de ejecución. El expediente debe conservar referencias y resultados, nunca los valores secretos, y actualizarse cuando una aplicación incorpora otro consumidor o deja de necesitar un acceso.
Comprobaciones para cerrar la tarea
- ✓ Inventariar referencias, consumidores y caducidad sin valores.
- ✓ Separar producción, pruebas y permisos de despliegue.
- ✓ Probar acceso permitido, rechazo y sustitución.
Fuentes y documentación
- Microsoft Azure Well-Architected · Protecting application secrets — Distingue secretos y configuración no secreta, y plantea reducir y restringir secretos de aplicaciones.
- Microsoft Learn · Best practices for protecting secrets — Ciclo de descubrimiento, custodia y sustitución; la automatización depende del secreto y de la integración concreta.
Aplicarlo en tu empresa
Podemos revisar el entorno y acordar qué actuaciones, validaciones y mantenimiento necesitas.
Conocer el servicio relacionado →