Qué datos necesita una decisión de parcheo urgente
Una decisión de parcheo urgente necesita comparar el daño de esperar con el daño y la reversibilidad del cambio.
 Equipo enginerIT· 2 min de lectura
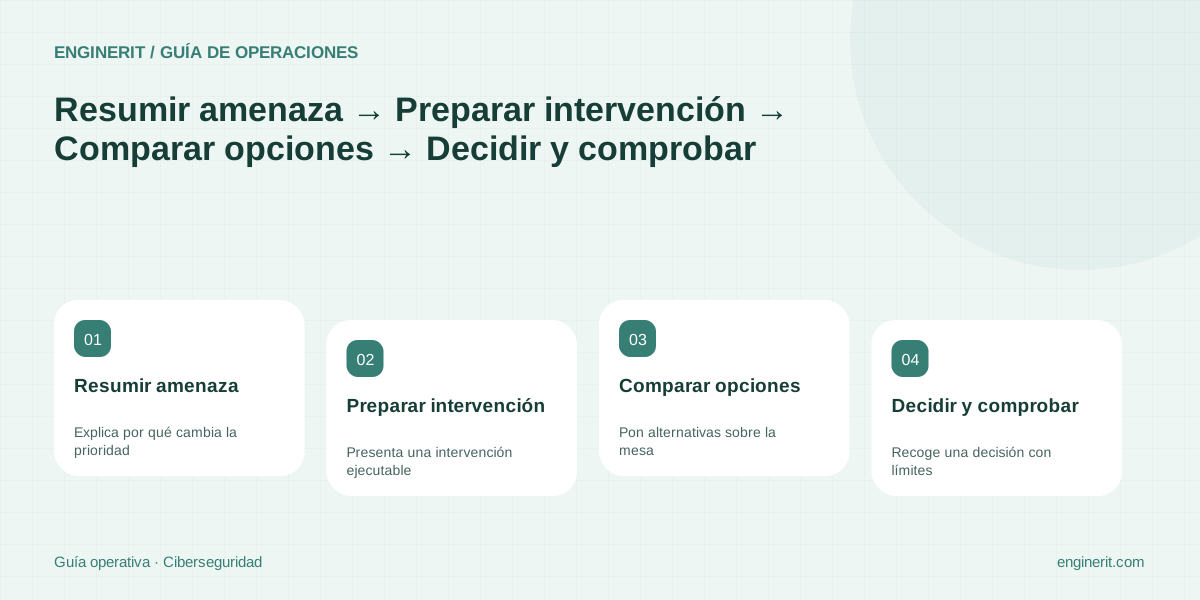
Una decisión de parcheo urgente necesita comparar el daño de esperar con el daño y la reversibilidad del cambio. Prepara un resumen que permita decidir con los datos disponibles, señalando incertidumbres y responsables; reunir muchas alertas sin contexto no hace que la decisión sea mejor.
Explica por qué cambia la prioridad
Identifica aviso, activos confirmados, exposición y evidencia de explotación conocida cuando exista. Distingue un ataque observado en tu entorno de la explotación pública del producto. Describe el proceso de negocio afectado y la consecuencia de perder disponibilidad o datos. Evita traducir una puntuación técnica directamente en horas de urgencia; la misma vulnerabilidad puede tener impactos distintos en servicios con usos y accesos diferentes.
Presenta una intervención ejecutable
Especifica actualización o mitigación propuesta, origen oficial, requisitos previos, dependencias y necesidad de reinicio según el fabricante. Indica duración estimada como estimación, personas disponibles y pruebas que sí has podido completar. Si no hay ensayo representativo, dilo. Concreta una comprobación funcional que el responsable pueda realizar después y una condición que obligue a detener el despliegue antes de extender el problema a otros sistemas.
Pon alternativas sobre la mesa
Compara instalar ahora, restringir temporalmente la función o aislar el servicio cuando sean opciones viables. Para cada alternativa, deja claro qué operación se pierde y qué riesgo permanece. La vuelta atrás debe indicar también su coste de seguridad: recuperar una versión vulnerable puede exigir mantener un aislamiento. No llames recuperación a una copia cuya restauración no se ha comprobado o que no cubre los datos que podrían cambiar durante la intervención.
Recoge una decisión con límites
El aprobador debe conocer alcance, interrupción aceptada y situación de los activos que quedan fuera. Registra quién ejecuta, quién comunica, quién comprueba y cuándo se vuelve a informar. La urgencia puede acortar trámites internos previstos, pero no convierte al técnico en autorizado para aceptar cualquier impacto empresarial. Después, conserva resultado y pendientes; si la actuación descubre señales de compromiso, deriva su investigación sin dar por resuelto el incidente con la instalación.
Comprobaciones para cerrar la tarea
- ✓ Distinguir explotación pública e indicios locales.
- ✓ Identificar interrupción, dependencias y alternativa temporal.
- ✓ Asignar aprobador, ejecutor y prueba funcional.
Fuentes y documentación
- NIST SP 800-40 Rev. 4 · Enterprise Patch Management Planning — Define identificación, priorización, instalación y verificación como partes de la gestión de parches; la secuencia de trabajo del artículo es una propuesta operativa.
- CISA · incorporación de vulnerabilidades con explotación conocida — Comunicado oficial que vincula el catálogo con evidencia de explotación y priorización; no se extrapolan plazos federales a pymes españolas.
Aplicarlo en tu empresa
Podemos revisar el entorno y acordar qué actuaciones, validaciones y mantenimiento necesitas.
Conocer el servicio relacionado →