Cómo cambiar una credencial compartida sin perder dependencias
Para cambiar una credencial compartida, prepara primero la lista de consumidores y el mecanismo de transición que admite el servicio.
 Equipo enginerIT· 2 min de lectura
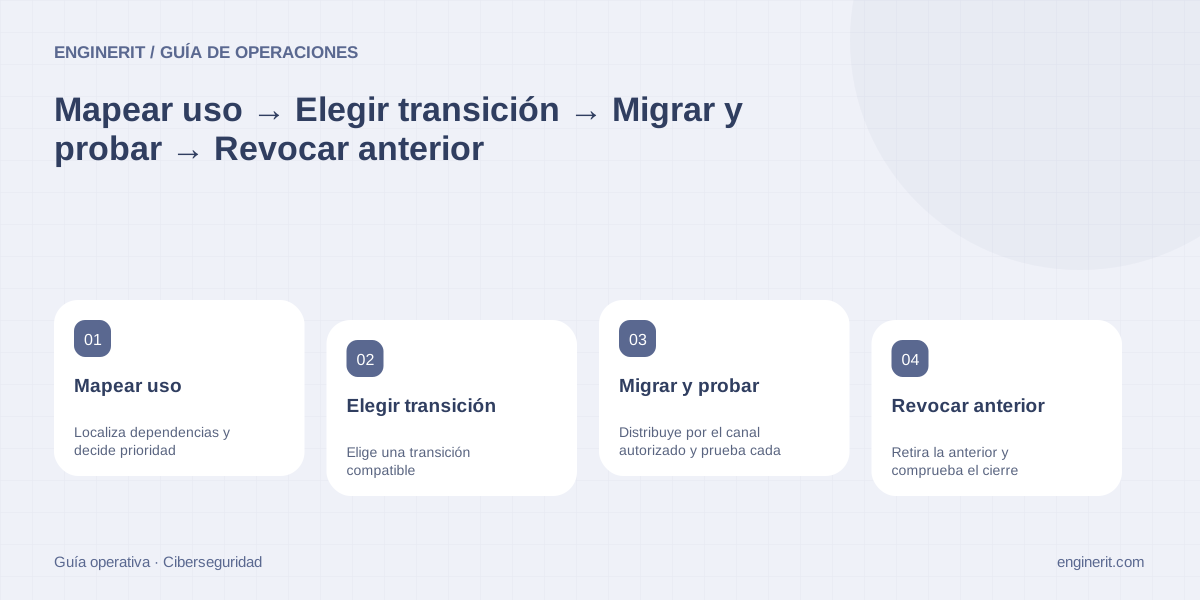
Para cambiar una credencial compartida, prepara primero la lista de consumidores y el mecanismo de transición que admite el servicio. La secuencia correcta depende de si pueden coexistir dos credenciales, si hay una filtración y cuánto tarda cada aplicación en adoptar el cambio.
Localiza dependencias y decide prioridad
Registra tareas, aplicaciones, proveedores y personas que utilizan la identidad, junto con su frecuencia y responsable. Busca conexiones almacenadas, trabajos programados y procesos de recuperación. Si sospechas exposición, activa contención y revocación con la urgencia correspondiente; no prolongues sin criterio la validez de una clave comprometida por comodidad operativa. Para un mantenimiento planificado, acuerda una ventana que cubra también los consumidores que solo trabajan ocasionalmente.
Elige una transición compatible
Si el servicio permite dos credenciales válidas, puedes preparar la nueva y migrar consumidores por etapas antes de retirar la anterior. Confirma esa capacidad en su documentación y limita el solapamiento. Si solo existe una contraseña, coordina el cambio y la actualización de todos los consumidores con la interrupción prevista. No confundas añadir una nueva versión a un almacén con cambiar la clave aceptada por el servicio: son operaciones distintas que deben quedar sincronizadas.
Distribuye por el canal autorizado y prueba cada consumidor
Actualiza referencias o configuraciones sin pegar valores en tickets, correos o registros. Comprueba cómo cargan la nueva credencial las aplicaciones: algunas requieren recarga o reinicio según su diseño. Ejecuta una operación representativa y verifica también trabajos periódicos. Mantén un registro de consumidores migrados y pendientes; un acceso satisfactorio en tu propia sesión no acredita que una integración haya dejado de usar su copia antigua.
Retira la anterior y comprueba el cierre
Revoca la credencial previa cuando corresponda y confirma de forma segura que ya no es aceptada. Observa errores de autenticación para descubrir dependencias olvidadas y atiéndelas sin reabrir indiscriminadamente la clave antigua. Valora si deben revocarse además sesiones o tokens derivados, según el servicio. Conserva fechas, aprobaciones y resultados sin los secretos. Después del cambio, reduce el reparto compartido mediante identidades separadas cuando sea viable, para que el siguiente mantenimiento tenga menos consumidores y mejor atribución.
Comprobaciones para cerrar la tarea
- ✓ Identificar consumidores periódicos y cachés.
- ✓ Verificar si el servicio admite coexistencia de credenciales.
- ✓ Revocar la anterior y comprobar consumidores tras el cambio.
Fuentes y documentación
- Microsoft Learn · Best practices for protecting secrets — Ciclo de descubrimiento, custodia y sustitución; la automatización depende del secreto y de la integración concreta.
- OWASP · Secrets Management Cheat Sheet — Rotación, revocación, consumidores y prevención de exposición en registros; se cita la fuente mantenida por OWASP.
Aplicarlo en tu empresa
Podemos revisar el entorno y acordar qué actuaciones, validaciones y mantenimiento necesitas.
Conocer el servicio relacionado →