Cómo revisar qué aplicaciones pueden ejecutar los usuarios
Para revisar qué aplicaciones pueden ejecutar los usuarios, compara el uso real con una lista autorizada por función y con el control técnico que la aplica.
 Equipo enginerIT· 2 min de lectura
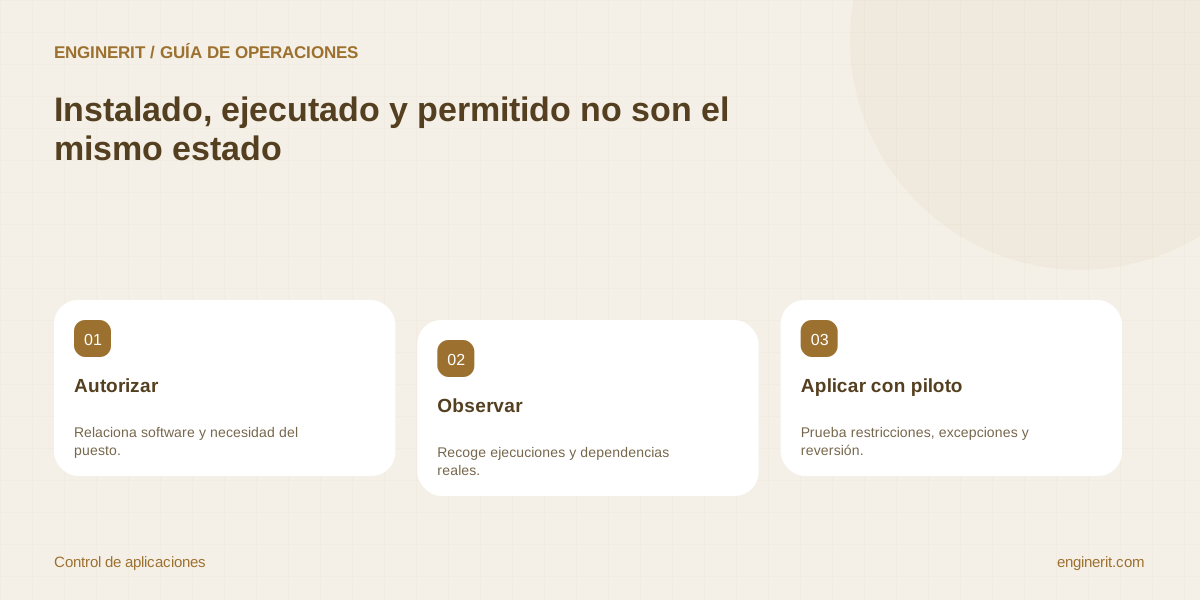
Para revisar qué aplicaciones pueden ejecutar los usuarios, compara el uso real con una lista autorizada por función y con el control técnico que la aplica. El inventario de programas instalados no demuestra qué puede ejecutarse. Incluye herramientas portables, scripts y componentes necesarios para trabajar antes de imponer restricciones.
Define autorización por trabajo y responsable
Relaciona aplicaciones con procesos, propietarios y personas que las necesitan. Registra origen permitido, actualización y soporte. Incluye complementos, utilidades de mantenimiento y automatizaciones que no aparecen como una aplicación visible. No permitas cualquier programa de un editor solo porque uno de sus productos está aprobado. La firma digital ayuda a identificar procedencia e integridad, pero no sustituye la decisión de negocio ni garantiza ausencia de riesgo.
Observa lo que realmente se ejecuta
Usa las capacidades de inventario y registro disponibles para identificar ejecutables, scripts y dependencias. Pregunta por tareas poco frecuentes: cierre contable, importaciones o atención de incidencias. Distingue software instalado, ejecutado y permitido por la política. No conviertas la observación de una ejecución en autorización automática; podría ser justo el programa que necesitas investigar. Conserva excepciones y dudas con un responsable que las resuelva.
Prueba la política antes de bloquear
En Windows, Microsoft recomienda comenzar App Control for Business en modo de auditoría para examinar lo que habría restringido; algunas opciones también pueden cambiar comportamientos en ese modo. Comprueba compatibilidad de versión y capacidades antes de elegir reglas. Prepara un piloto con usuarios representativos, prueba sus operaciones completas y revisa eventos. La auditoría aporta visibilidad, pero no equivale al bloqueo efectivo de una política aplicada en modo de cumplimiento.
Mantén una ruta de excepción y reversión
Antes del despliegue general define quién atiende un bloqueo, qué evidencia pide y cómo aprueba una excepción acotada. Evita soluciones como conceder administración local a todos. Prueba retirada o corrección de la política conforme al mecanismo del producto y registra una operación de negocio que deba seguir funcionando. Revisa la lista tras cambios de versión o proceso: un control que nadie mantiene termina acumulando permisos amplios o impidiendo tareas necesarias. Documenta por separado aplicaciones autorizadas y reglas técnicas que las permiten.
Comprobaciones para cerrar la tarea
- ✓ La revisión incluye scripts, programas portables y tareas infrecuentes.
- ✓ El piloto distingue eventos de auditoría de bloqueo efectivo.
- ✓ Existe una ruta probada para excepciones y corrección de política.
Fuentes y documentación
- Microsoft Learn · App Control: reglas y modos — Identificación de reglas, auditoría y aplicación; capacidades según versión.
Aplicarlo en tu empresa
Podemos revisar el entorno y acordar qué actuaciones, validaciones y mantenimiento necesitas.
Conocer el servicio relacionado →