Qué revisar antes de permitir acceso remoto desde un equipo ajeno
Antes de admitir acceso remoto desde un ordenador ajeno, decide si puedes confiar suficientemente en ese dispositivo para la tarea concreta.
 Equipo enginerIT· 2 min de lectura
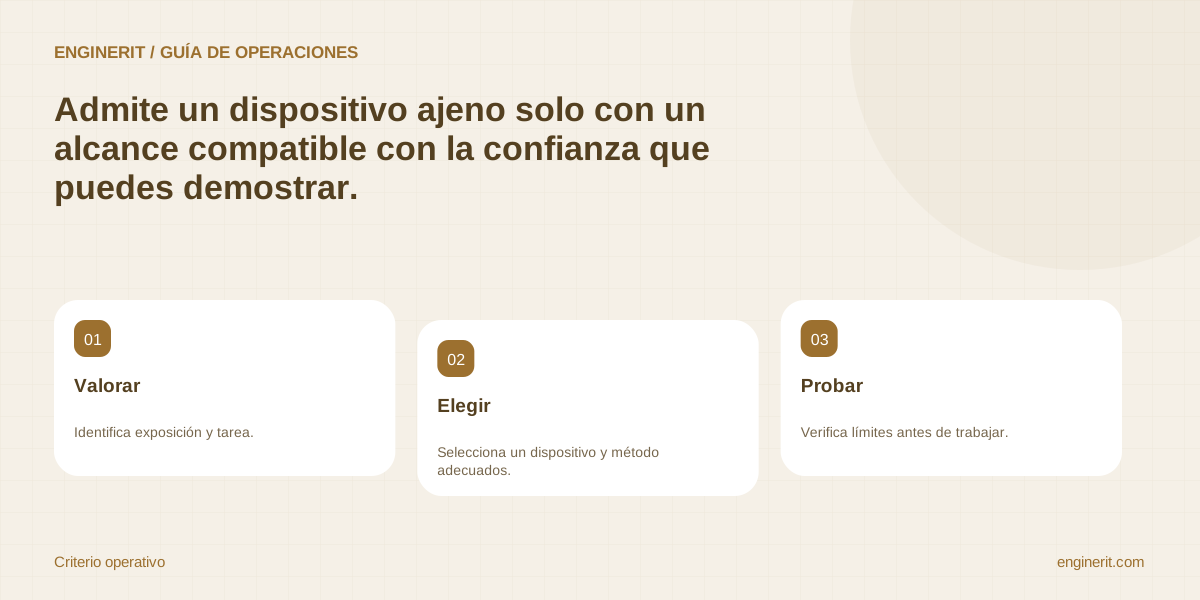
Antes de admitir acceso remoto desde un ordenador ajeno, decide si puedes confiar suficientemente en ese dispositivo para la tarea concreta. Una contraseña correcta y un segundo factor identifican a una persona, pero no demuestran que su ordenador esté libre de software malicioso ni que puedas controlar los archivos que descarga.
Distingue el tipo de trabajo
No evalúes igual consultar un dato poco sensible que administrar servidores o descargar expedientes. Anota qué información quedaría expuesta, si se permiten transferencias y si la sesión necesita privilegios. Si el dispositivo pertenece a un proveedor, pide un interlocutor que responda de su gestión. Un ordenador compartido en un hotel o una máquina de uso familiar sin control no debería convertirse en puesto de administración por la urgencia de la tarea.
Pide comprobaciones que puedas sostener
Confirma sistema con soporte, actualizaciones, protección activa, bloqueo de pantalla y usuario individual. Determina cómo obtendrás esa evidencia: gestión corporativa, comprobación del proveedor o evaluación técnica autorizada. No marques «equipo conforme» solo porque el usuario lo afirma. Si necesitas comprobar aspectos que no puedes verificar o gestionar en un ordenador ajeno, deja documentada la incertidumbre y elige otro modo de trabajo.
Reduce lo que el equipo puede alcanzar
NIST trata BYOD y acceso externo como una decisión conjunta de dispositivo, usuario y acceso. Para tu caso, compara un puesto corporativo prestado, una sesión supervisada o un entorno remoto con alcance limitado. Las restricciones de descarga, portapapeles o red dependen del producto y de su configuración; pruébalas antes de darlas por disponibles. Un escritorio remoto tampoco elimina capturas de pantalla ni evita todo riesgo del equipo de origen.
Acepta o rechaza con una evidencia breve
Realiza una conexión de prueba con una cuenta nominal y permisos mínimos. Verifica el recurso permitido y también un recurso que deba quedar fuera. Registra quién autoriza la excepción, cuánto dura y cómo se cierra. Si el objetivo exige acceso administrativo y no puedes comprobar el dispositivo, proporciona un equipo gestionado o aplaza esa modalidad. Revisa los registros tras la sesión y retira las autorizaciones temporales, aunque la intervención haya terminado sin incidencias visibles.
Comprobaciones para cerrar la tarea
- ✓ Clasifica información, transferencias y privilegios necesarios.
- ✓ Verifica estado del equipo mediante una evidencia acordada.
- ✓ Prueba un recurso permitido y otro expresamente prohibido.
Fuentes y documentación
- NIST SP 800-46 Rev. 2: teletrabajo y BYOD — La confianza en el dispositivo y el método de acceso forman parte de la evaluación del acceso externo.
- CISA y NSA: Guide to Securing Remote Access Software — Riesgos de herramientas remotas, mínimo privilegio y revisión de registros; una herramienta legítima puede abusarse.
Aplicarlo en tu empresa
Podemos revisar el entorno y acordar qué actuaciones, validaciones y mantenimiento necesitas.
Conocer el servicio relacionado →