Cómo documentar la retirada de una cuenta técnica con privilegios
La retirada de una cuenta técnica privilegiada debe dejar pruebas de que sus dependencias se han trasladado y sus vías de acceso ya no sirven.
 Equipo enginerIT· 2 min de lectura
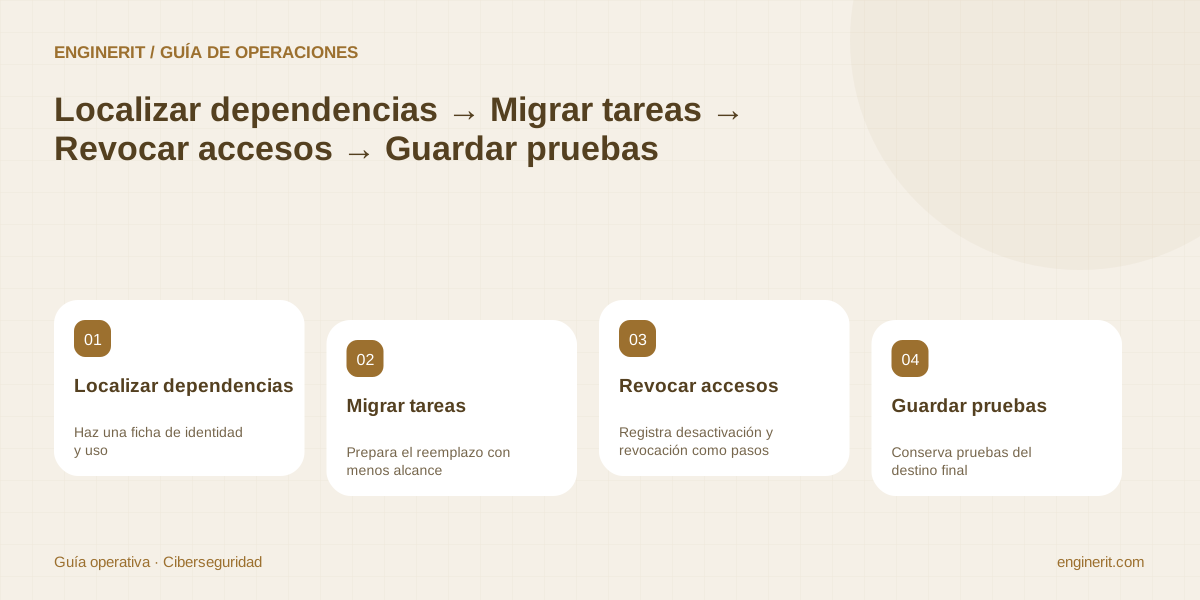
La retirada de una cuenta técnica privilegiada debe dejar pruebas de que sus dependencias se han trasladado y sus vías de acceso ya no sirven. Documenta una secuencia de migración, desactivación y comprobación; borrar el usuario directamente puede destruir tanto el servicio como la evidencia que necesitabas revisar.
Haz una ficha de identidad y uso
Registra identificador estable, sistemas donde existe, permisos, propietario y credenciales asociadas sin copiar sus valores. Busca servicios, tareas programadas, integraciones, scripts y procesos de recuperación que la utilicen. Incluye certificados, claves o tokens vinculados, porque el nombre de usuario no siempre representa todas las formas de autenticación. Separa uso confirmado de sospechas y encarga resolver las dependencias desconocidas antes de declarar preparada la baja.
Prepara el reemplazo con menos alcance
Define la identidad que asumirá cada tarea y los permisos concretos que necesita. Microsoft recomienda identidades de servicio adecuadas a la plataforma y comprobar su compatibilidad; no presupongas que una aplicación antigua admite cualquier cuenta administrada. Migra una dependencia y prueba su operación antes de continuar. Identifica también quién recibe alertas y recupera el acceso, para que el reemplazo técnico no vuelva a quedarse sin propietario después del cambio.
Registra desactivación y revocación como pasos distintos
Obtén la aprobación y fija ventana de cambio, responsables y recuperación. Desactiva o limita la identidad según el producto y revoca credenciales y sesiones cuando proceda. No asumas que bloquear un inicio de sesión invalida automáticamente todas las claves emitidas o tokens de terceros. Guarda qué mecanismos revisaste y sus límites. Si detectas uso inesperado durante la retirada, investígalo antes de atribuirlo a una tarea legítima.
Conserva pruebas del destino final
Comprueba servicios migrados, próxima ejecución periódica y rechazo del acceso retirado mediante pruebas autorizadas y seguras. Observa errores de autenticación y relaciona cualquier dependencia descubierta con una decisión nueva; no reactives indefinidamente por defecto. Conserva permisos anteriores, aprobaciones y fecha de eliminación final cuando corresponda a la política. El expediente debe permitir explicar qué se retiró y qué se transfirió sin mantener secretos activos únicamente para poder demostrar la historia.
Comprobaciones para cerrar la tarea
- ✓ Inventariar tareas, tokens y claves además del usuario.
- ✓ Probar cada sustitución antes de desactivar.
- ✓ Verificar rechazo y ejecución periódica posterior.
Fuentes y documentación
- Microsoft Learn · Securing on-premises service accounts — Las cuentas de servicio determinan derechos de procesos; recomienda comprobar compatibilidad antes de usar identidades administradas.
- Microsoft Learn · How to manage inactive user accounts — Información de actividad de usuarios de Entra; no debe extrapolarse sin más a otras identidades o plataformas.
Aplicarlo en tu empresa
Podemos revisar el entorno y acordar qué actuaciones, validaciones y mantenimiento necesitas.
Conocer el servicio relacionado →