Qué revisar cuando una herramienta de seguridad deja de enviar alertas
Cuando una herramienta de seguridad deja de enviar alertas, distingue si no detecta, no recibe eventos o no entrega las notificaciones.
 Equipo enginerIT· 2 min de lectura
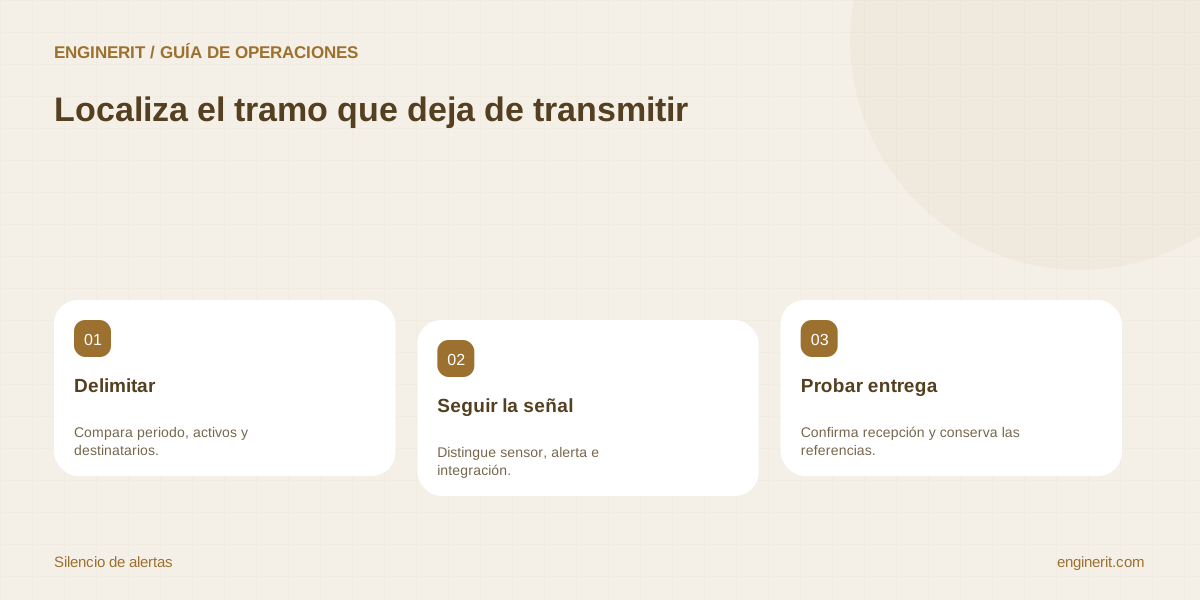
Cuando una herramienta de seguridad deja de enviar alertas, distingue si no detecta, no recibe eventos o no entrega las notificaciones. Son fallos distintos. Empieza por el último aviso y un caso de prueba controlado para localizar en qué tramo se rompe el recorrido antes de cambiar reglas o bajar umbrales.
Delimita el silencio y su alcance
Registra desde cuándo sucede, qué equipos, servicios, severidades y destinatarios afecta. Compara con la actividad habitual sin asumir que un día sin detecciones sea necesariamente una avería. Revisa filtros de fecha, permisos de visualización, cierres automáticos y cambios de consola. Busca si las alertas existen en el portal aunque no lleguen al correo o al gestor de incidencias. Ese dato divide la investigación desde el principio.
Comprueba que llegan señales recientes
Examina última conexión, salud del sensor y recepción de eventos de los activos afectados. Distingue un equipo apagado de uno activo que ha dejado de reportar. En Defender for Endpoint, Microsoft advierte que problemas del sensor o de comunicación pueden limitar alertas y acciones remotas. Revisa conectividad, cambios de red, proxy o configuración con el responsable técnico; no abras acceso general como solución rápida a un destino que todavía no has identificado.
Sigue el recorrido hasta la persona que responde
Si la alerta aparece en la herramienta, revisa regla de notificación, ámbito, destinatarios, integración, autenticación y errores de entrega. Comprueba cola del sistema de tickets, correo filtrado y credenciales caducadas del conector cuando existan. Conserva identificadores y horas de cada salto. No renueves secretos ni cambies permisos a ciegas: verifica primero qué cuenta utiliza la integración y cuál es la operación que falla.
Utiliza una prueba oficial y cierra con evidencia
Escoge un evento de prueba soportado por el fabricante para esa plataforma y avisa a quienes lo recibirán. La documentación actual de Microsoft limita su prueba de onboarding a determinados sistemas; no copies un comando destinado a otro entorno. Verifica señal, alerta y entrega al responsable, con las latencias que documente el producto. Anota qué tramo no pudiste comprobar. Después establece seguimiento de salud o una comprobación periódica aprobada: la ausencia de alertas no debe ser la única forma de enterarte de que la cadena está rota.
Comprobaciones para cerrar la tarea
- ✓ El diagnóstico distingue señal, alerta y notificación entregada.
- ✓ Se han comprobado última actividad y cambios de conectividad o integración.
- ✓ La prueba llega al destinatario y deja identificadores de cada tramo.
Fuentes y documentación
- Microsoft Learn · Salud del sensor — Diferencia entre actividad de sensor y comunicación; limitaciones sobre alertas y acciones.
- Microsoft Learn · Prueba de detección de onboarding — Prueba oficial y alcance de sistemas soportados; no es una prueba universal de toda la protección.
Aplicarlo en tu empresa
Podemos revisar el entorno y acordar qué actuaciones, validaciones y mantenimiento necesitas.
Conocer el servicio relacionado →