Cómo separar las cuentas que administran equipos y aplicaciones
Separa las identidades que usas a diario de las que administran sistemas, y limita cada una al ámbito que necesita.
 Equipo enginerIT· 2 min de lectura
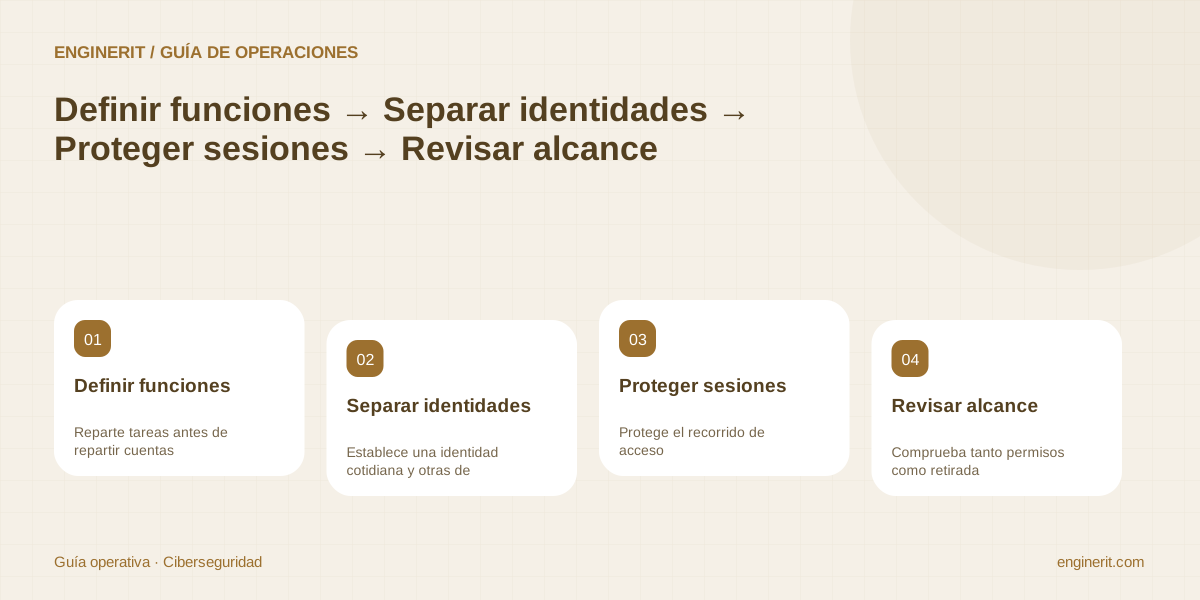
Separa las identidades que usas a diario de las que administran sistemas, y limita cada una al ámbito que necesita. La finalidad es reducir el recorrido de un error o un compromiso. Crear otra cuenta con los mismos permisos amplios y el mismo uso cotidiano apenas mejora esa separación.
Reparte tareas antes de repartir cuentas
Enumera acciones: atender usuarios, administrar puestos, cambiar una aplicación o gestionar identidades. Define para qué sistemas y con qué alcance necesita actuar cada función. Un administrador de una aplicación no tiene por qué administrar todos los equipos ni leer sus datos de negocio. Obtén autorización de los responsables adecuados para cada ámbito; la posibilidad técnica de asignar un rol no resuelve quién puede aprobarlo.
Establece una identidad cotidiana y otras de administración
Usa la cuenta de trabajo para correo y navegación habitual, y reserva las administrativas para las tareas autorizadas. Microsoft recomienda proteger especialmente las cuentas privilegiadas y evitar su exposición al trabajo ordinario. Ajusta roles con el mínimo alcance suficiente y documenta excepciones. Si la plataforma permite elevar temporalmente, revisa sus condiciones y disponibilidad; no presupongas que todos los productos ofrecen la misma función ni que esté incluida en cualquier plan.
Protege el recorrido de acceso
Aplica autenticación fuerte donde sea compatible y define desde qué equipos o entornos se administra. Comprueba que las credenciales privilegiadas no quedan guardadas en perfiles compartidos o herramientas de uso general. La separación debe llegar también a las sesiones: alternar cuentas dentro de un dispositivo comprometido no lo convierte en un entorno de administración fiable. Para sistemas críticos, evalúa un entorno dedicado conforme a su riesgo y a las capacidades reales de la empresa.
Comprueba tanto permisos como retirada
Prueba una tarea aprobada y otra que esa identidad no deba poder realizar. Revisa grupos heredados y roles indirectos para detectar privilegios que no aparecen en el nombre de la cuenta. Documenta responsable, suplencia y retirada cuando cambie la función. Prepara recuperación de acceso por una vía controlada, sin devolver permisos generales a todas las cuentas por comodidad. Repite la revisión al incorporar otra aplicación: la separación debe seguir el alcance efectivo, no solo una convención de nombres.
Comprobaciones para cerrar la tarea
- ✓ Asignar roles por tarea y ámbito con autorización.
- ✓ Reservar identidades administrativas para administración.
- ✓ Probar una acción permitida y otra fuera de alcance.
Fuentes y documentación
- Microsoft Learn · Securing privileged access accounts — Protección específica de identidades administrativas; las autorizaciones y pruebas propuestas dependen de la organización.
Aplicarlo en tu empresa
Podemos revisar el entorno y acordar qué actuaciones, validaciones y mantenimiento necesitas.
Conocer el servicio relacionado →