Cómo revocar el acceso de un proveedor tras una incidencia
Para revocar el acceso de un proveedor tras una incidencia, enumera todas sus vías de entrada y comprueba la retirada en cada una.
 Equipo enginerIT· 2 min de lectura
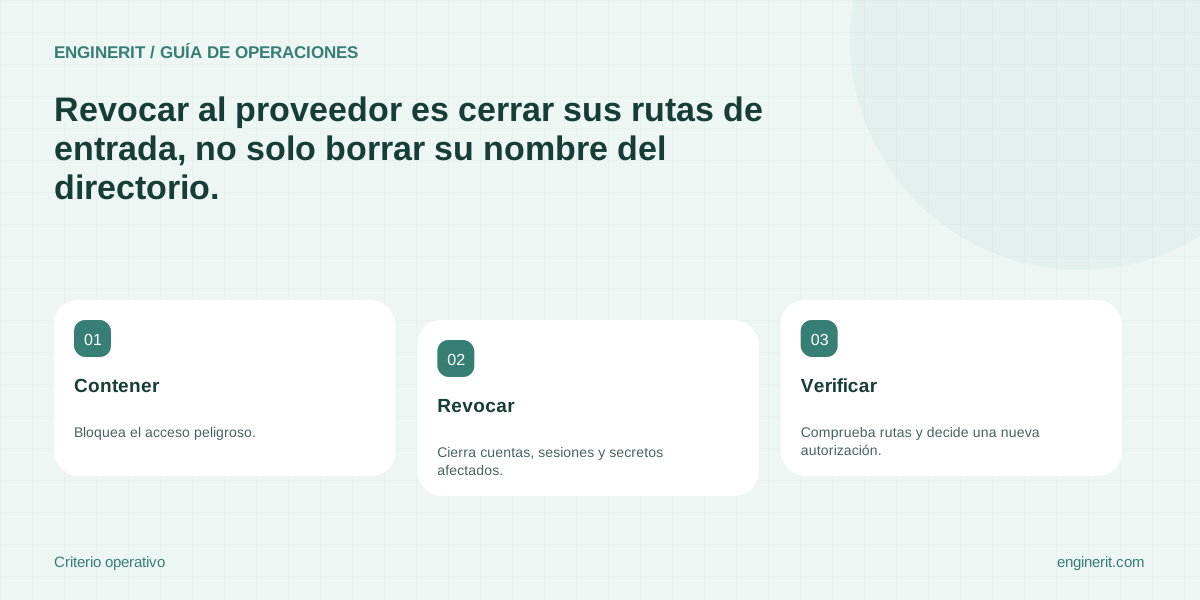
Para revocar el acceso de un proveedor tras una incidencia, enumera todas sus vías de entrada y comprueba la retirada en cada una. Desactivar su usuario principal puede dejar sesiones activas, cuentas locales, aplicaciones autorizadas o herramientas de soporte que funcionen con otras credenciales.
Coordina contención y conservación de pruebas
Nombra a quien dirige la incidencia y registra la hora de la decisión. Si existe acceso malicioso en curso, prioriza contenerlo; no retrases el bloqueo esperando un informe completo. Conserva las evidencias disponibles sin alterar innecesariamente los sistemas. Acuerda un canal de contacto con el proveedor que no dependa de la cuenta sospechosa, para intercambiar información y coordinar la continuidad del servicio.
Recorre las rutas reales de acceso
Revisa identidad corporativa, VPN, portal de soporte, herramienta remota, cuentas locales, grupos administrativos, claves API, certificados y aplicaciones con permisos delegados o propios. Identifica cuentas técnicas usadas por procesos antes de revocarlas para prever qué servicio podría detenerse. No confundas quitar lectura con quitar capacidad de ejecutar cambios o enviar información. En cada plataforma consulta cómo se invalidan sesiones y tokens: bloquear nuevos inicios no siempre corta una sesión ya abierta.
Rota lo expuesto con un plan de continuidad
Si el proveedor conocía secretos compartidos, sustituye los necesarios y actualiza sus consumidores autorizados. No envíes los nuevos secretos por el mismo canal comprometido. Para una integración crítica, prepara una identidad nueva y limitada bajo tu control si debe seguir funcionando. CISA advierte del abuso de herramientas remotas legítimas: comprueba agentes y accesos alternativos, no solo el acceso formal contratado.
Demuestra el cierre y decide la vuelta
Obtén evidencias de revocación y realiza pruebas autorizadas de acceso denegado sin reutilizar material potencialmente comprometido fuera del procedimiento de respuesta. Vigila intentos posteriores desde cuentas y rutas asociadas. Documenta qué sistemas no pudiste verificar. Recuperar la colaboración exige una autorización nueva, alcance limitado y requisitos corregidos; la resolución comercial de la incidencia no reactiva automáticamente los permisos. Registra cualquier excepción imprescindible con responsable y vencimiento para que no se convierta en acceso permanente.
Comprobaciones para cerrar la tarea
- ✓ Inventaría cuentas, sesiones, agentes y permisos de aplicaciones.
- ✓ Documenta impacto y responsables de las rotaciones.
- ✓ Verifica denegación y vigila intentos posteriores.
Fuentes y documentación
- CISA y NSA: Guide to Securing Remote Access Software — Riesgos de herramientas remotas, mínimo privilegio y revisión de registros; una herramienta legítima puede abusarse.
- NIST SP 800-53 Rev. 5: controles de acceso y auditoría — AC-2, AC-17 y AU: autorización, cuentas temporales y trazabilidad; adaptar controles al riesgo.
Aplicarlo en tu empresa
Podemos revisar el entorno y acordar qué actuaciones, validaciones y mantenimiento necesitas.
Conocer el servicio relacionado →