Cómo revisar el plan de seguridad después de un cambio de proveedor
Cierra el cambio de proveedor con responsabilidades comprobadas, accesos revisados y un procedimiento que el equipo pueda utilizar.
 Equipo enginerIT· 2 min de lectura
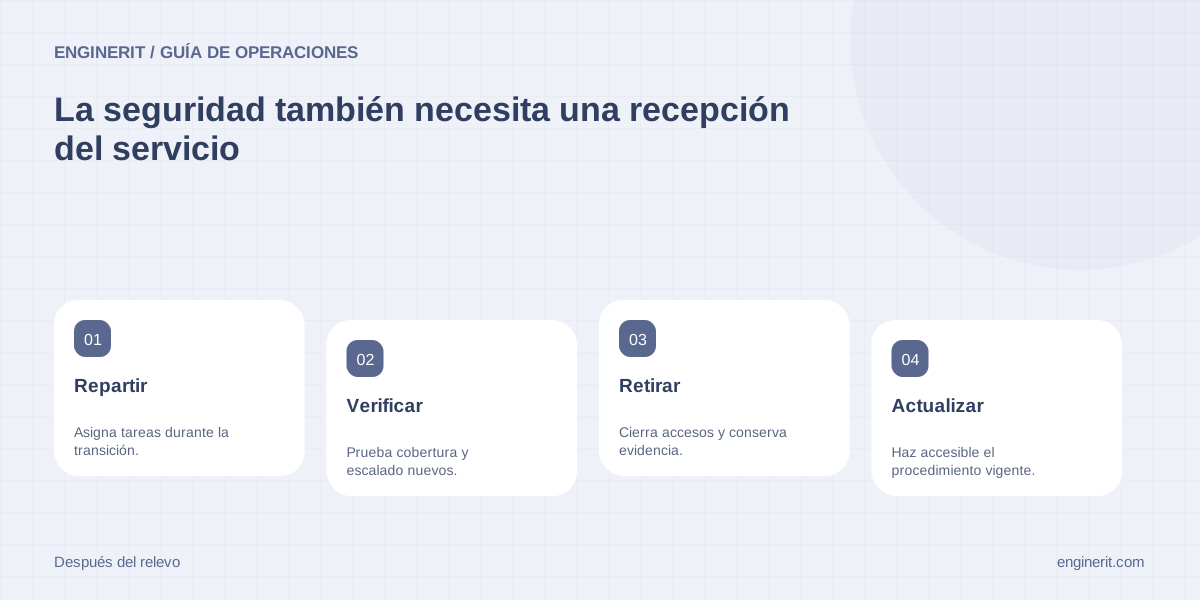
Después de cambiar de proveedor, revisa el plan de seguridad siguiendo las responsabilidades, accesos y evidencias que han pasado de una parte a otra. Verifica que la nueva cobertura funciona y que los accesos antiguos se retiran en el orden aprobado. Un contrato nuevo no actualiza automáticamente tus procedimientos ni tus dependencias.
Identifica qué cambió de manos
Compara servicio anterior y nuevo: operación, vigilancia, copias, soporte, custodia de claves y gestión de incidentes. Distingue responsabilidades transferidas de las que conserva la empresa. Incluye terceros y herramientas que siguen funcionando durante la transición. Prepara una matriz temporal con quién hace cada tarea y hasta qué fecha. Si ambos proveedores creen que el otro atiende un fallo, existe una laguna aunque los contratos estén firmados.
Recorre accesos y datos
Inventaría cuentas, aplicaciones, certificados, claves e integraciones vinculadas al proveedor anterior. Confirma cuáles deben migrarse, sustituirse o revocarse y qué procesos dependen de ellas. No desactives una credencial desconocida sin identificar su uso y preparar el relevo. Comprueba entrega de documentación y registros necesarios en un formato utilizable. La baja de un usuario no demuestra que se hayan retirado todas las identidades de aplicación ni eliminado las copias de datos conservadas por contrato.
Valida la nueva capacidad antes de cerrar el relevo
Con pruebas autorizadas, verifica recepción de alertas, aceptación del caso, acceso a evidencia y una acción permitida relevante. Si el servicio incluye copias, comprueba el recorrido de solicitud y validación de recuperación según el alcance acordado. Registra qué se ejecutó y qué quedó como revisión documental. NIST sitúa los requisitos de proveedores en un ciclo de relación; el relevo es un momento para comprobarlos. Evita validar solo que el panel nuevo muestra activos.
Publica internamente el procedimiento vigente
Actualiza contactos, horarios, escalados, autorizaciones, dependencias y ubicación de evidencias. Identifica una versión vigente y retira de uso las instrucciones anteriores conservando historial controlado. Comunica el cambio a titulares y suplentes y pide una prueba de localización del canal correcto. Cierra la transición cuando las tareas críticas estén asignadas y comprobadas, los accesos retirados tengan evidencia y los pendientes estén aceptados con fecha. Programa una revisión inicial con casos observados para detectar huecos que no aparecieron en el ensayo.
Comprobaciones para cerrar la tarea
- ✓ Matriz de transición sin tareas huérfanas
- ✓ Accesos y datos del proveedor saliente inventariados
- ✓ Cobertura entrante probada y procedimientos actualizados
Fuentes y documentación
- NIST SP 1305 · Supply chain risk management — Requisitos y responsabilidades de proveedores durante el ciclo de relación.
Aplicarlo en tu empresa
Podemos revisar el entorno y acordar qué actuaciones, validaciones y mantenimiento necesitas.
Conocer el servicio relacionado →