Cómo rastrear un componente vulnerable incluido en varias aplicaciones
Construye el mapa de copias incluidas en aplicaciones, imágenes y contenedores para no corregir solo el paquete del sistema.
 Equipo enginerIT· 2 min de lectura
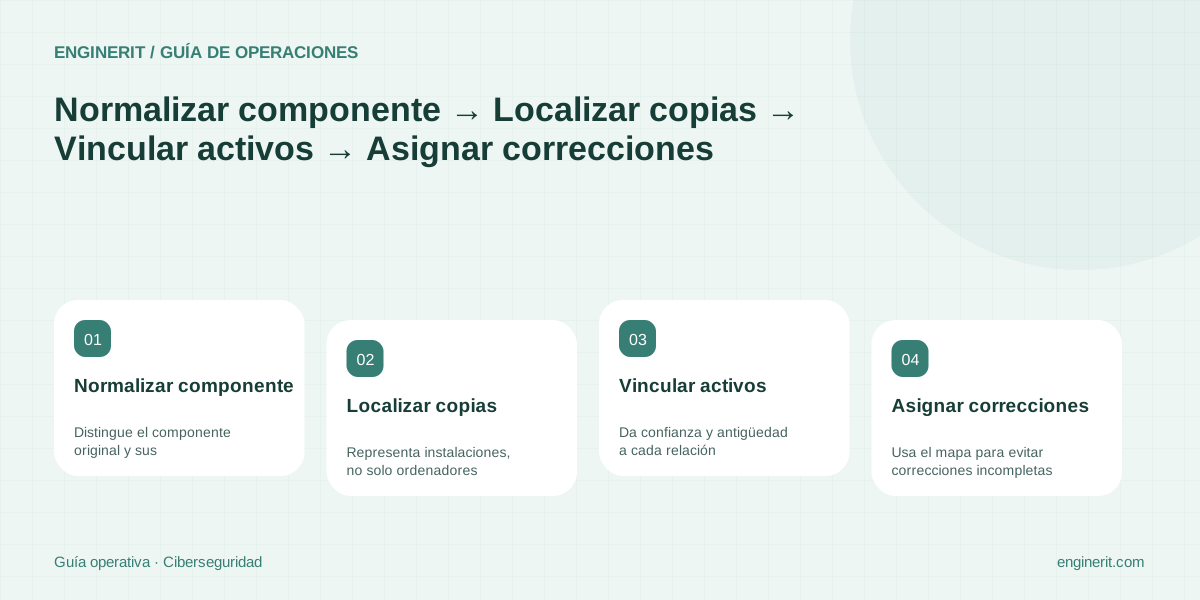
Si un componente vulnerable viene incluido en varias aplicaciones, actualizar el paquete del sistema puede dejar otras copias intactas. Construye un mapa de cada copia, su aplicación consumidora y el equipo donde se ejecuta. La pregunta concreta es qué distribución tendrás que corregir para que un despliegue no reintroduzca el componente.
Distingue el componente original y sus distribuidores
Anota proyecto o fabricante, versión y nombre técnico del componente. Después identifica las aplicaciones que lo distribuyen, incluyendo paquetes que llevan su propia copia. Revisa manifiestos o inventarios de componentes del producto cuando estén disponibles y pregunta al proveedor si no puedes comprobarlo. No declares afectada una compilación de terceros comparando únicamente su número con el del proyecto original: el distribuidor puede documentar correcciones o condiciones diferentes en su propio aviso.
Representa instalaciones, no solo ordenadores
Crea una fila por ubicación relevante: instalación principal, contenedor, imagen de despliegue o dependencia incluida en una aplicación. Vincula esa fila al identificador de activo y al servicio empresarial. Un equipo puede contener varias copias, de las cuales solo una esté activa. La copia inactiva también puede regresar al servicio con un despliegue; registra su estado y la persona que controla ese recorrido.
Da confianza y antigüedad a cada relación
Para cada vínculo conserva fuente, fecha de observación y forma de comprobación: inventario gestionado, manifiesto de aplicación o confirmación del proveedor. Separa presencia confirmada, uso confirmado y coincidencia por investigar. Si un agente informa de un paquete pero no de su consumidor, no inventes la relación. Encarga una revisión limitada al responsable de la aplicación y deja visible el hueco hasta obtener evidencia.
Usa el mapa para evitar correcciones incompletas
Asigna una tarea por instalación afectada y otra para actualizar la imagen o paquete que podría reintroducirla. Como ejemplo hipotético, corregir una biblioteca del sistema no cambia la copia que distribuye un programa de terceros. Tras el cambio, reconcilia las filas con las versiones finales y conserva descartes justificados. Este mapa no demuestra por sí solo que una vulnerabilidad sea explotable: esa conclusión depende también de las condiciones descritas en el aviso.
Comprobaciones para cerrar la tarea
- ✓ Distinguir paquete del sistema y copias distribuidas dentro de cada aplicación.
- ✓ Guardar fuente y fecha de cada vínculo componente–instalación.
- ✓ Separar presencia, uso y aplicabilidad del aviso.
Fuentes y documentación
- NIST SP 800-40 Rev. 4 · Enterprise Patch Management Planning — Define identificación, priorización, instalación y verificación como partes de la gestión de parches; la secuencia de trabajo del artículo es una propuesta operativa.
Aplicarlo en tu empresa
Podemos revisar el entorno y acordar qué actuaciones, validaciones y mantenimiento necesitas.
Conocer el servicio relacionado →