Cómo gestionar una cuenta privilegiada que utiliza un proveedor
Gestiona el acceso privilegiado del proveedor como una relación temporal entre personas identificadas, tareas y sistemas.
 Equipo enginerIT· 2 min de lectura
Gestiona el acceso privilegiado del proveedor como una relación temporal entre personas identificadas, tareas y sistemas. El contrato de soporte no justifica por sí solo acceso permanente a toda la infraestructura. Debes poder saber quién entra, qué puede hacer y cómo retirar ese acceso al terminar.
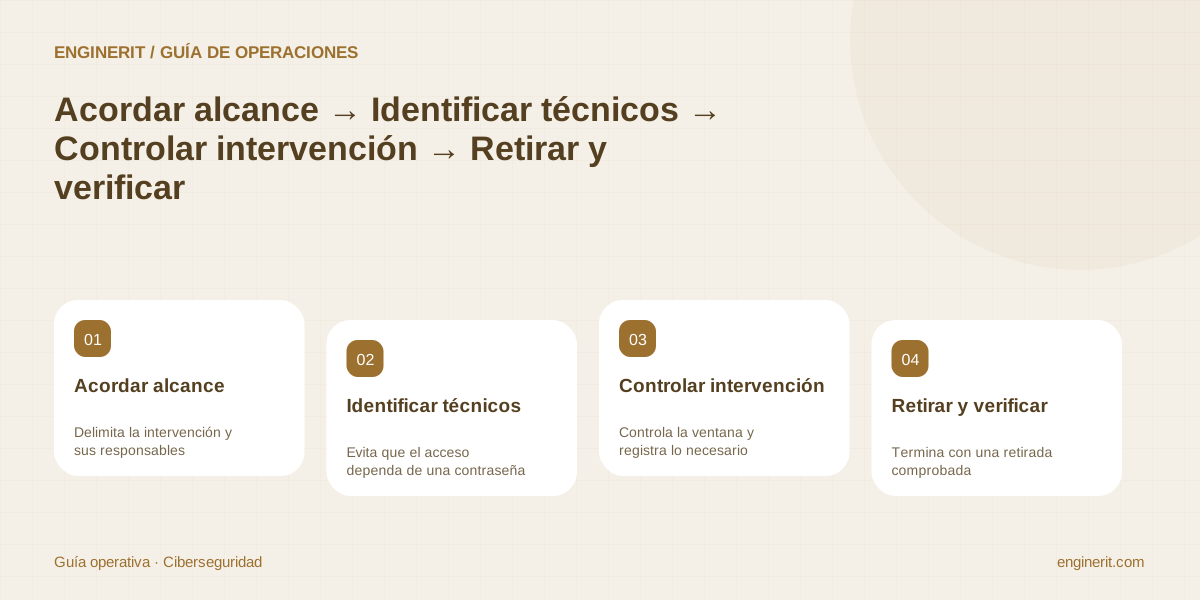
Delimita la intervención y sus responsables
Identifica empresa, técnicos autorizados, patrocinador interno y servicio que van a mantener. Separa operación rutinaria de cambios que necesitan aprobación empresarial. Especifica entornos, horario y finalidad; un proveedor que administra una aplicación no adquiere derecho automático a consultar todos sus datos. Acuerda cómo solicita ampliaciones de alcance y quién atiende una emergencia, incluyendo un canal verificado para confirmar la identidad del técnico.
Evita que el acceso dependa de una contraseña común
Prioriza identidades individuales o mecanismos que permitan atribuir la sesión cuando el sistema lo admita. Si una limitación obliga a usar una cuenta técnica, documenta esa excepción y controla la entrega mediante un sistema autorizado con trazabilidad; no envíes su clave en conversaciones generales. Aplica autenticación fuerte y restricción de acceso conforme a las capacidades del producto. Confirma qué ocurre cuando el proveedor sustituye a una persona para que su baja no quede invisible.
Controla la ventana y registra lo necesario
Activa permisos cuando corresponde y comprueba que no exceden el ámbito acordado. Mantén registros de autenticación y cambios con acceso limitado y conservación definida. Si grabas sesiones, acuerda finalidad y tratamiento de la información antes de hacerlo. La supervisión técnica no sustituye la autorización del cambio: una persona que puede modificar producción necesita todavía el encargo correspondiente. Documenta también acciones urgentes y su revisión posterior según tu procedimiento.
Termina con una retirada comprobada
Al cerrar el trabajo, valida el resultado funcional y revoca permisos temporales, sesiones o credenciales según su tipo. Comprueba accesos alternativos creados durante la intervención: usuarios auxiliares, claves y herramientas remotas autorizadas para el trabajo. Si la relación continúa, revisa periódicamente responsables y alcance. En una finalización de contrato, asigna dueño a cada dependencia antes de desactivar para no perder mantenimiento; verifica la baja en el sistema objetivo, no solo en la lista del proveedor.
Comprobaciones para cerrar la tarea
- ✓ Identificar técnicos y patrocinador interno.
- ✓ Limitar sistemas, tarea y ventana con aprobación.
- ✓ Verificar baja en sistemas objetivo y accesos auxiliares.
Fuentes y documentación
- Microsoft Learn · Securing privileged access accounts — Protección específica de identidades administrativas; las autorizaciones y pruebas propuestas dependen de la organización.
- Microsoft Learn · Securing on-premises service accounts — Las cuentas de servicio determinan derechos de procesos; recomienda comprobar compatibilidad antes de usar identidades administradas.
Aplicarlo en tu empresa
Podemos revisar el entorno y acordar qué actuaciones, validaciones y mantenimiento necesitas.
Conocer el servicio relacionado →