Cómo definir quién puede aprobar un acceso temporal
Para aprobar un acceso temporal, designa a quien responde por el recurso y a quien puede valorar el riesgo del permiso solicitado.
 Equipo enginerIT· 2 min de lectura
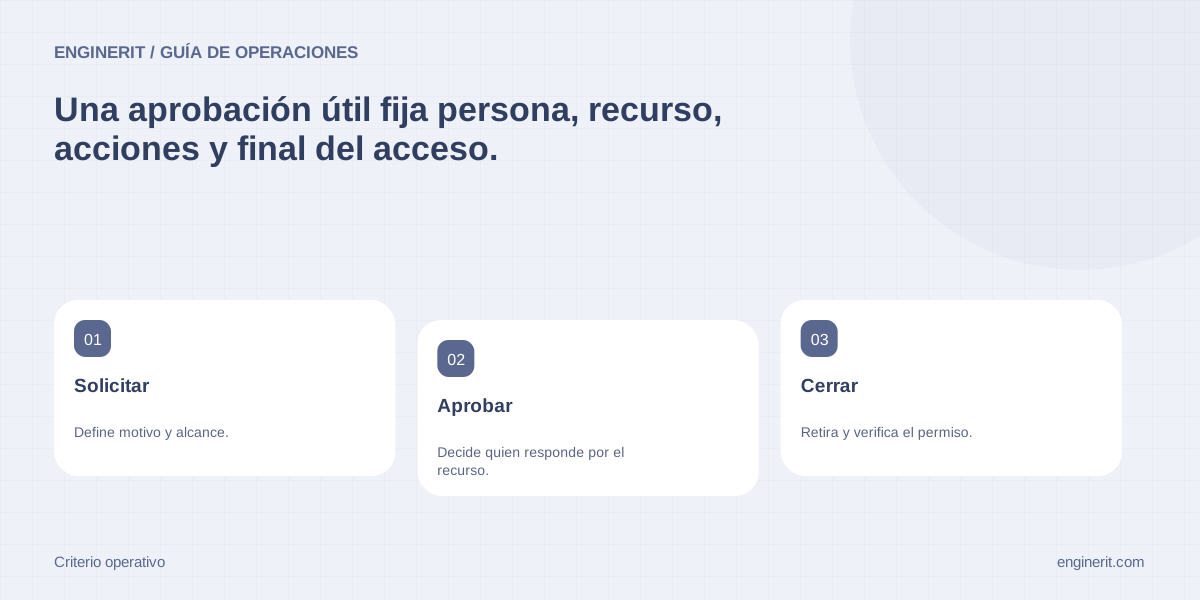
Para aprobar un acceso temporal, designa a quien responde por el recurso y a quien puede valorar el riesgo del permiso solicitado. El técnico que crea la cuenta ejecuta la decisión; disponer de permisos de administrador no le convierte por sí solo en la persona autorizada para conceder acceso al negocio.
Empieza por una petición que permita decidir
Pide identidad nominal, empresa, motivo, recurso concreto, acciones necesarias y hora de finalización. «Acceso al servidor para soporte» no permite saber si hacen falta lectura, cambios o administración. Devuelve la solicitud para concretarla antes de conceder un permiso amplio por comodidad. Vincula la petición a una intervención o tarea reconocible, de modo que después puedas explicar por qué existió ese acceso.
Reparte la decisión según el impacto
El responsable de la aplicación confirma la necesidad y el alcance funcional. La persona responsable de seguridad o de sistemas valida el método y las restricciones técnicas cuando hay privilegios elevados, datos sensibles o entrada desde fuera. En una empresa pequeña pueden coincidir funciones, pero registra qué decisión toma cada una. El proveedor puede aportar requisitos; no debe aprobar unilateralmente su propio acceso a tus recursos.
La urgencia necesita una vía prevista
Define un suplente y un procedimiento de emergencia con motivos admisibles, duración corta y revisión posterior. No resuelvas la ausencia del aprobador compartiendo su contraseña. Si no existe una persona con autoridad delegada, escala al responsable del negocio. Para una avería crítica, deja constancia de quién acepta el impacto de habilitar el permiso y quién ordenará retirarlo; una llamada sin registro deja demasiadas decisiones sin dueño.
Comprueba el cierre, no solo la concesión
Los controles de cuentas y acceso remoto de NIST sirven de referencia para limitar y revisar permisos. En tu procedimiento, exige confirmación de caducidad y una prueba de que ya no se puede entrar al terminar. Si la plataforma no permite vencimiento automático, asigna una retirada manual con aviso y responsable. Conserva la aprobación y el resultado, evitando incluir secretos. Una autorización antigua no cubre un recurso nuevo ni una ampliación de privilegios.
Comprobaciones para cerrar la tarea
- ✓ Identifica titular del recurso y suplente autorizado.
- ✓ Registra acciones permitidas y vencimiento con zona horaria.
- ✓ Comprueba retirada del permiso al cerrar la intervención.
Fuentes y documentación
- NIST SP 800-53 Rev. 5: controles de acceso y auditoría — AC-2, AC-17 y AU: autorización, cuentas temporales y trazabilidad; adaptar controles al riesgo.
Aplicarlo en tu empresa
Podemos revisar el entorno y acordar qué actuaciones, validaciones y mantenimiento necesitas.
Conocer el servicio relacionado →