Ciberseguridad
Procesos, herramientas y decisiones para aplicar la automatización en ciberseguridad.
Cómo priorizar vulnerabilidades CVE en una pyme sin parchear a ciegas
Combina producto afectado, exposición, evidencia de explotación, contexto del activo y capacidad de recuperación para ordenar el trabajo de parcheo.
Leer la guía →
Cómo saber si una nueva CVE afecta a los equipos de tu empresa
Relaciona avisos del fabricante con versiones, configuración y activos reales, sin tratar la ausencia de datos como una confirmación.
Leer la guía →
Cómo planificar parches de seguridad sin interrumpir el servicio de una pyme
Prepara alcance, pruebas, ventanas de cambio, aprobaciones, verificación y recuperación antes de actualizar sistemas que usa el negocio.
Leer la guía →
Qué puede parchear automáticamente un agente de seguridad y qué debe aprobar una persona
Define límites de automatización para inventario, priorización, actualizaciones y mitigaciones según el impacto y la posibilidad de recuperar el servicio.
Leer la guía →
Cómo verificar que una vulnerabilidad quedó corregida y cerrar el hallazgo
Comprueba activos, versión, alcance y mitigaciones antes de cerrar una tarea de seguridad; distingue parche aplicado de riesgo mitigado.
Leer la guía →
Cómo gestionar un correo sospechoso en la empresa sin redistribuirlo
Define un canal de informe, conserva los datos necesarios y dirige el mensaje a revisión sin propagar enlaces o adjuntos potencialmente dañinos.
Leer la guía →
Qué hacer si un empleado introduce credenciales en una página de phishing
Coordina el informe, la recuperación de la cuenta y la revisión de actividad con canales de confianza, sin improvisar cambios que destruyan contexto.
Leer la guía →
Cómo verificar por otro canal un cambio de cuenta bancaria de un proveedor
Introduce un control para validar cambios de pago con un contacto conocido, registro de la aprobación y separación entre solicitud y modificación.
Leer la guía →
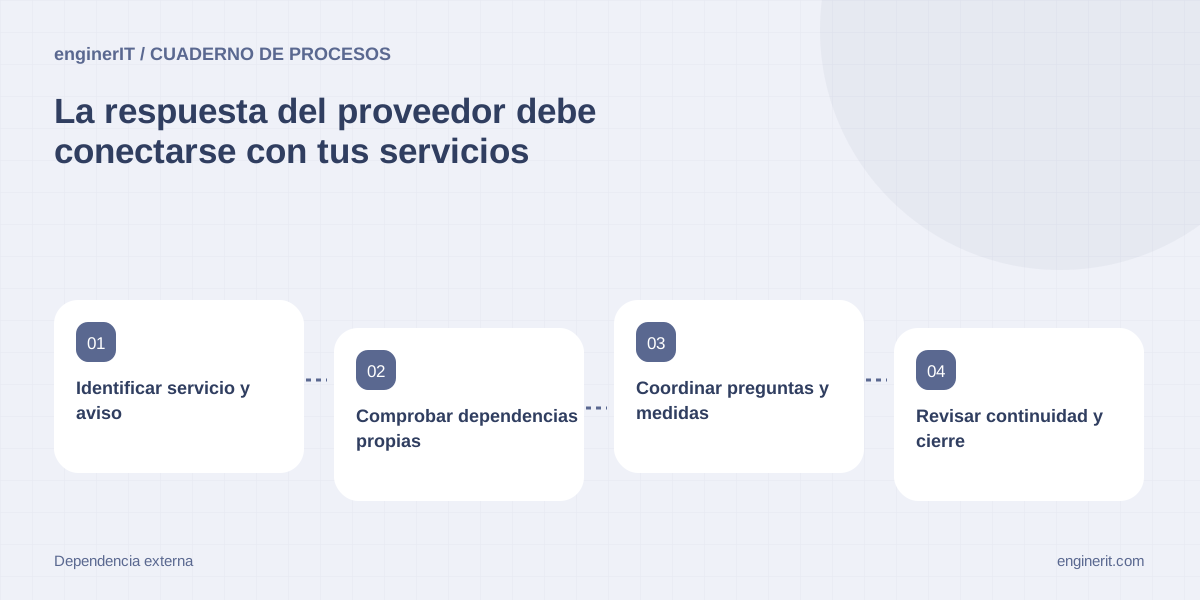
Cómo coordinar una incidencia de ciberseguridad originada en un proveedor
Organiza contacto, alcance, dependencias y continuidad cuando un proveedor informa de un incidente que puede afectar a tu empresa.
Leer la guía →
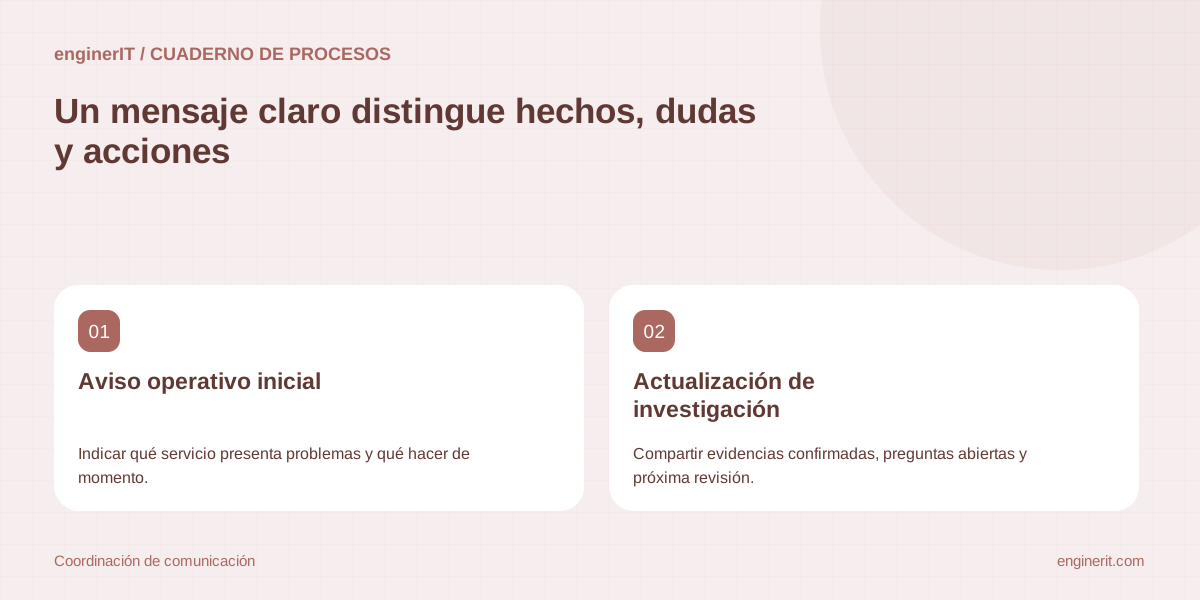
Cómo preparar la comunicación interna durante un incidente de ciberseguridad
Define quién informa, qué hechos puede comunicar y cómo evitar instrucciones contradictorias mientras el equipo investiga una incidencia.
Leer la guía →
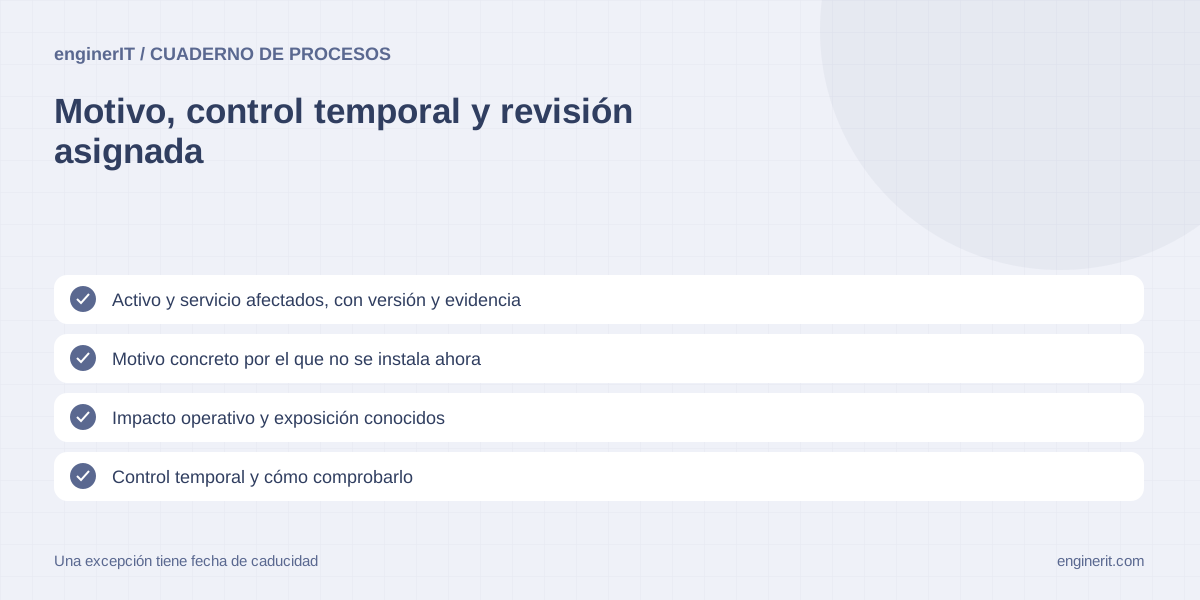
Cómo documentar que aplazas un parche sin perder el control del riesgo
Deja constancia del motivo, el control temporal, la persona responsable y la condición que obliga a revisar una actualización pendiente.
Leer la guía →
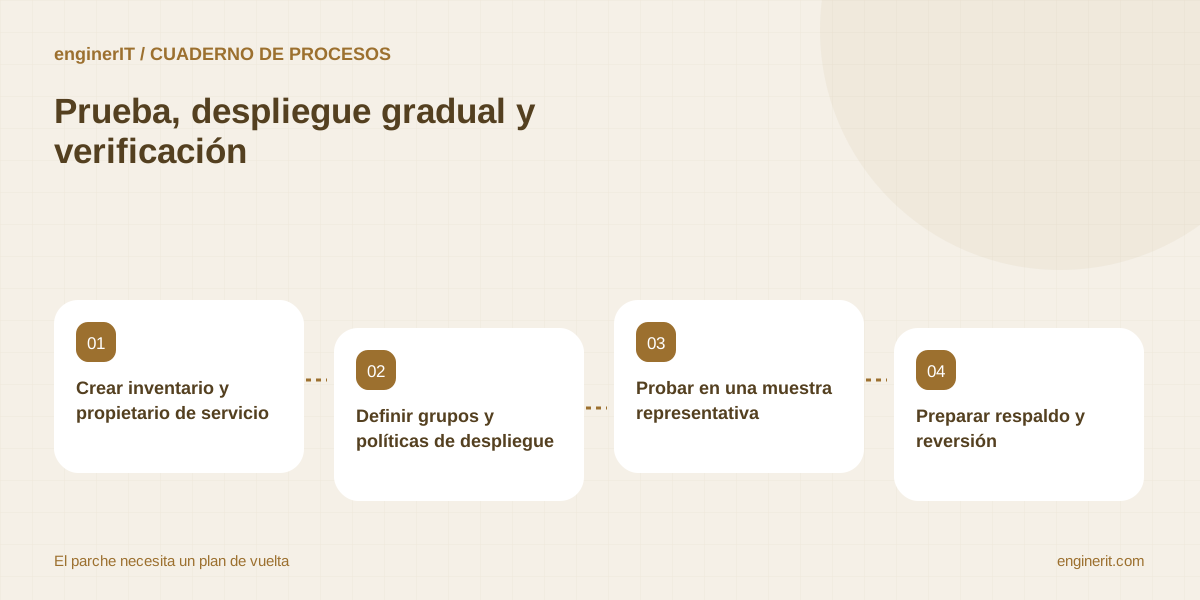
Cómo automatizar parches sin romper producción en una pyme
Diseña un ciclo de prueba, aprobación, despliegue gradual, reversión y comprobación posterior.
Leer la guía →
Agentes de IA para alertas de seguridad: qué pueden filtrar y cuándo escalar
Un modelo de triaje útil resume evidencia y contexto, pero deja decisiones de contención y cierre a responsables.
Leer la guía →
Automatizar la revisión de permisos: detectar accesos que ya no hacen falta
Relaciona usuarios, roles y actividad para preparar una revisión periódica que mantenga aprobador y evidencia.
Leer la guía →
Cómo comprobar que una copia de seguridad se puede restaurar
Diseña ejercicios de recuperación con alcance, objetivos, dependencias, evidencias y responsables claros.
Leer la guía →