Cómo saber si una nueva CVE afecta a los equipos de tu empresa
Relaciona avisos del fabricante con versiones, configuración y activos reales, sin tratar la ausencia de datos como una confirmación.
 Equipo enginerIT· 3 min de lectura
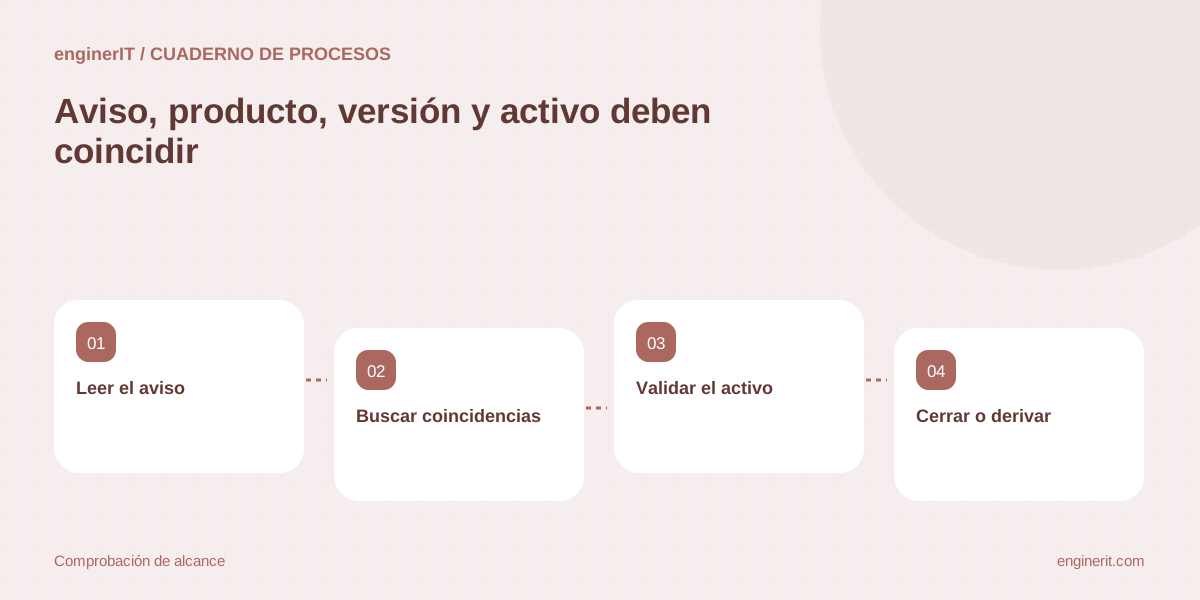
Cuando aparece una CVE, la pregunta práctica es concreta: ¿hay algún activo de esta empresa que ejecute una versión afectada bajo una configuración relevante? Responderla exige unir el aviso con un inventario que tenga cobertura y propietarios identificables.
Empieza por el aviso del fabricante
Usa la fuente del fabricante para los rangos de versiones, configuración vulnerable, parche y mitigaciones. La ficha CVE puede ayudar a localizar información, pero no siempre contiene todos los detalles específicos del producto. Registra cuándo se revisó el aviso y quién interpretó el alcance.
Traduce los nombres del aviso a tus registros
Los nombres comerciales, paquetes, servicios y componentes pueden aparecer escritos de maneras distintas en inventario. Documenta las equivalencias y el identificador técnico que permite buscar versiones. Una coincidencia de texto debería generar un candidato para revisar, no una declaración de exposición.
Comprueba más de una fuente de inventario
Contrasta la herramienta de gestión de equipos con configuración, registros de instalación o información del proveedor. Anota la fecha de última detección y los sistemas sin agente o desconectados. Si una fuente no cubre servidores, equipos de red o dispositivos personales, registra expresamente esa zona ciega.
Asigna dueño y criticidad al activo
Para cada coincidencia, identifica a la persona que puede confirmar propósito y disponibilidad del sistema. Registra si sostiene una operación relevante, qué servicios dependen de él y cuándo puede cambiarse. No deduzcas el impacto solo por el nombre del equipo o su etiqueta técnica.
Separa coincidencias de incertidumbre
Usa resultados distintos para afectado, no afectado y por verificar. “No aparece en el inventario” debería ser desconocido si la cobertura es incompleta. Da a cada estado un responsable y una fecha de revisión para que el caso no desaparezca bajo una etiqueta de cierre.
Evalúa si el activo es alcanzable y cómo se usa
Comprueba interfaces activas, servicios, rutas de acceso y controles relevantes con el equipo responsable. Una mitigación de red puede limitar el alcance, pero debe estar documentada y mantenerse. Si no se conoce cómo llega tráfico al componente, no supongas que está protegido por estar “detrás de la red”.
Vincula el resultado con una acción verificable
Para cada activo afectado, crea una tarea de parcheo o mitigación con propietario, cambio previsto y comprobación posterior. Para activos no afectados, guarda la evidencia. Para los desconocidos, deja una acción concreta para cerrar la brecha del inventario.
Repite la búsqueda cuando cambie la información
Vuelve a evaluar si el fabricante amplía versiones, publica una mitigación, corrige el aviso o identifica otra ruta de explotación. Usa el mismo identificador de caso para mantener historial y evitar que una actualización cree expedientes duplicados.
Fuentes y documentación
- NIST NVD · CVE FAQs — NIST aclara que CVSS expresa severidad y no constituye por sí solo una medida de riesgo.
- CISA · Vulnerability Response Playbook — Playbook dirigido a agencias federales; se cita como referencia de proceso, no como obligación aplicable a una pyme.
Prueba el procedimiento con un aviso y una muestra de inventario.
Incluye un activo confirmado, uno descartado y uno fuera de cobertura. Comprueba que cada resultado queda enlazado con su evidencia y responsable.
Cuéntanos qué necesitas →Para seguir profundizando
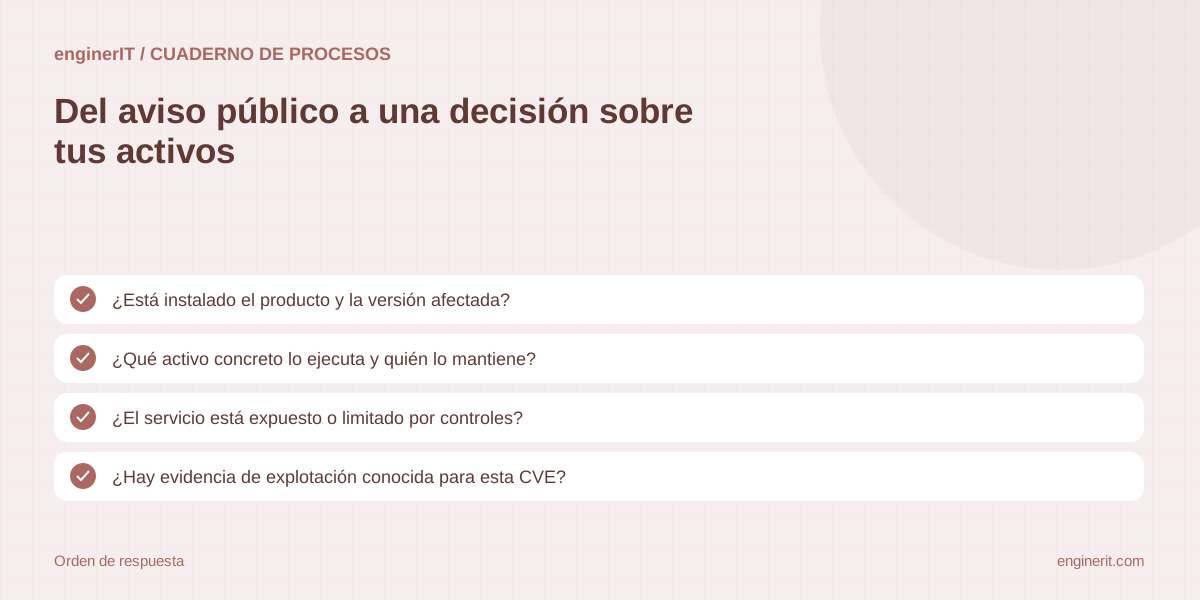
Cómo priorizar vulnerabilidades CVE en una pyme sin parchear a ciegas
Combina producto afectado, exposición, evidencia de explotación, contexto del activo y capacidad de recuperación para ordenar el trabajo de parcheo.
Leer la guía →
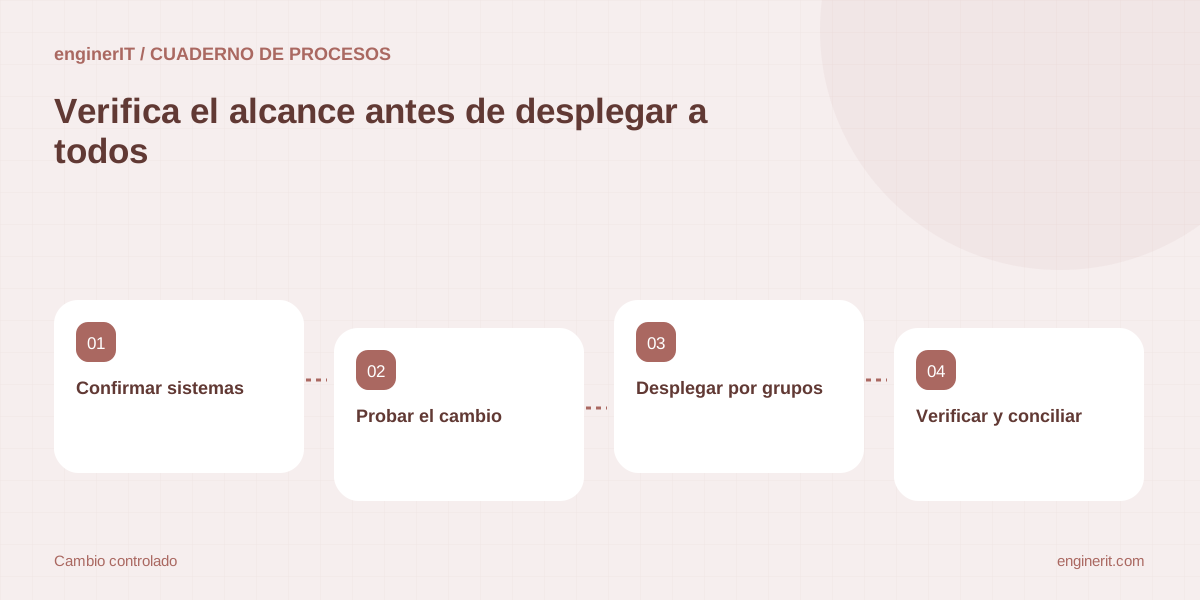
Cómo planificar parches de seguridad sin interrumpir el servicio de una pyme
Prepara alcance, pruebas, ventanas de cambio, aprobaciones, verificación y recuperación antes de actualizar sistemas que usa el negocio.
Leer la guía →
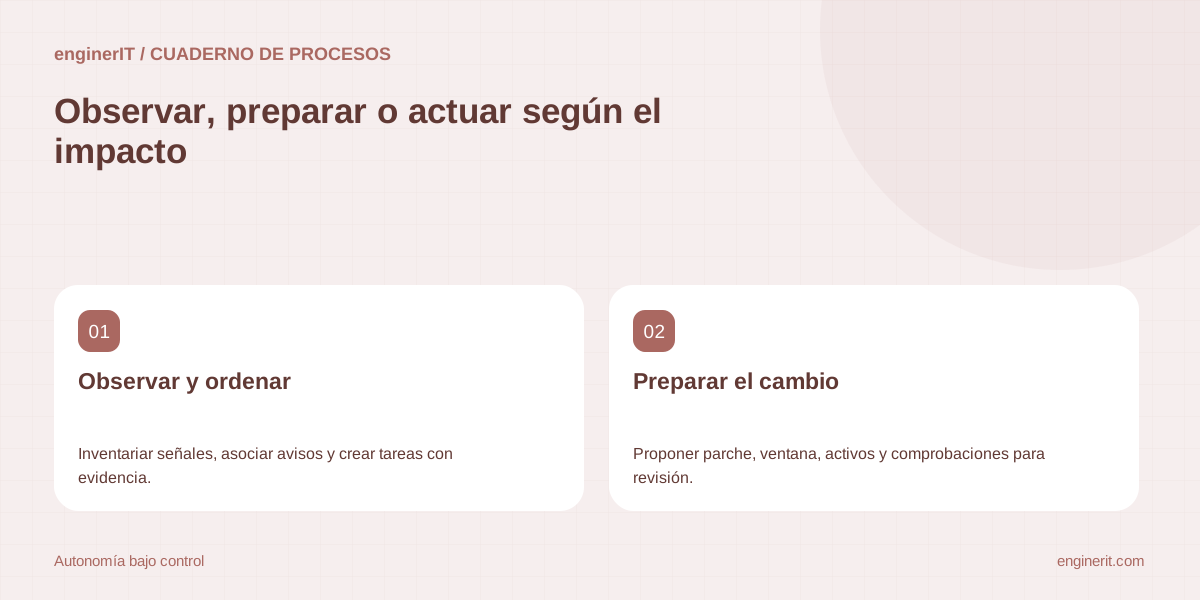
Qué puede parchear automáticamente un agente de seguridad y qué debe aprobar una persona
Define límites de automatización para inventario, priorización, actualizaciones y mitigaciones según el impacto y la posibilidad de recuperar el servicio.
Leer la guía →