Agentes de IA para alertas de seguridad: qué pueden filtrar y cuándo escalar
Un modelo de triaje útil resume evidencia y contexto, pero deja decisiones de contención y cierre a responsables.
 Equipo enginerIT· 3 min de lectura
Una pyme puede recibir alertas del endpoint, correo, identidad, firewall, nube y proveedor de soporte. El reto es distinguir ruido, actividad esperada y una señal que merece respuesta. Un agente puede reunir registros, resumir cronología, contrastar activo y abrir un ticket con evidencia. Si modifica permisos, aísla un equipo o cierra una alerta, el efecto es distinto y requiere controles más estrictos. NIST recomienda integrar respuesta en la gestión de riesgos, con roles, procesos y aprendizaje; la IA no reemplaza ese programa.
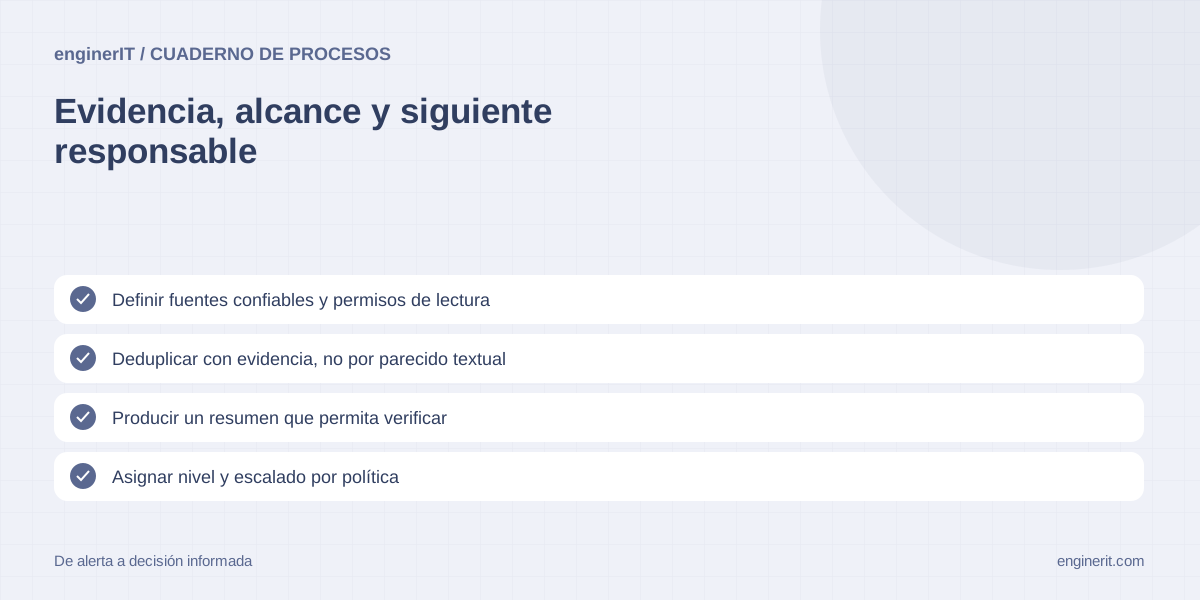
Definir fuentes confiables y permisos de lectura
Lista qué herramientas puede consultar, a qué tenant y con qué alcance. Usa credenciales de solo lectura para enriquecimiento y evita mezclar datos de clientes distintos. Un evento importado debe conservar fuente, hora, identificador y nivel de confianza.
Deduplicar con evidencia, no por parecido textual
Correlaciona eventos con claves técnicas, ventana temporal y activo. Si dos alertas se parecen pero tienen identidades distintas, mantén ambas hasta que la regla de correlación se compruebe. La propuesta del agente enlaza los eventos originales y explica qué criterio aplicó.
Producir un resumen que permita verificar
La ficha incluye observación, contexto confirmado, dato ausente, línea temporal y enlaces a fuentes. Separa hechos del modelo y su interpretación. No conviertas un resumen en declaración de brecha o causa raíz sin revisión.
Asignar nivel y escalado por política
Define criterios verificables para urgencia, horario y responsable. Si una señal toca una cuenta privilegiada, servicio crítico o evidencia de explotación, sigue un camino explícito de escalado. El agente señala el criterio y no inventa una puntuación con apariencia de certeza.
Limitar acciones de contención
Empieza con borradores y tareas. Si luego se autoriza una acción automática reversible, limita alcance, duración y objetivo; exige aprobación humana para aislar sistemas que sostienen operaciones o para borrar datos. Registra quién aprobó y cómo revertir.
Cerrar solo tras comprobar el resultado
Un ticket no se cierra porque el modelo no encuentre más eventos en una búsqueda parcial. Define evidencia de resolución, ventana de observación y persona que confirma. La automatización puede recordar el seguimiento y reabrir ante una señal nueva correlacionada.
Evaluar errores y sesgos de triaje
Mide alertas descartadas que luego escalaron, falsos positivos, tiempo de investigación y calidad del resumen. Revisa ejemplos con la persona responsable y analiza fuentes no cubiertas. Prueba en modo observación antes de habilitar acciones automáticas, conservando una forma inmediata de pausa.
Fuentes y documentación
- NIST SP 800-61 Rev. 3 — Incident Response — Recomendaciones para integrar respuesta a incidentes en la gestión de riesgos del CSF 2.0.
- CISA — Cybersecurity Incident and Vulnerability Response Playbooks (PDF) — Procedimientos públicos de respuesta y remediación, incluidos evaluación y seguimiento; el documento se diseñó para el gobierno federal estadounidense.
Prueba un inicio de sesión legítimo fuera de horario y una alerta realmente maliciosa.
El modelo debe mostrar evidencias diferentes y escalar la segunda sin ejecutar contención no autorizada.
Cuéntanos qué necesitas →Para seguir profundizando
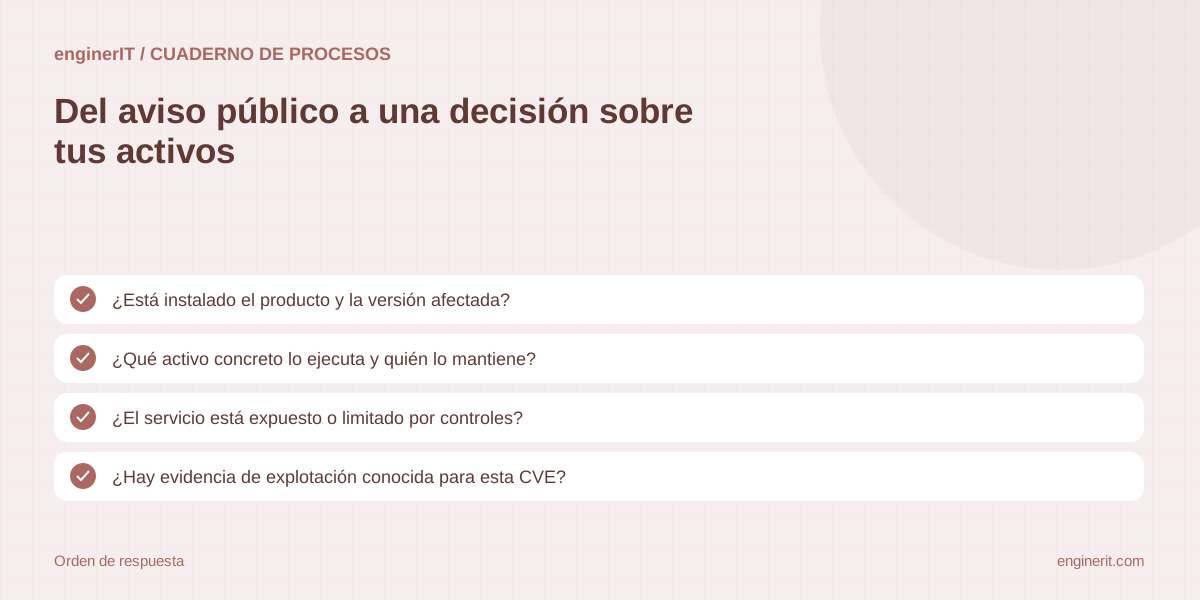
Cómo priorizar vulnerabilidades CVE en una pyme sin parchear a ciegas
Combina producto afectado, exposición, evidencia de explotación, contexto del activo y capacidad de recuperación para ordenar el trabajo de parcheo.
Leer la guía →
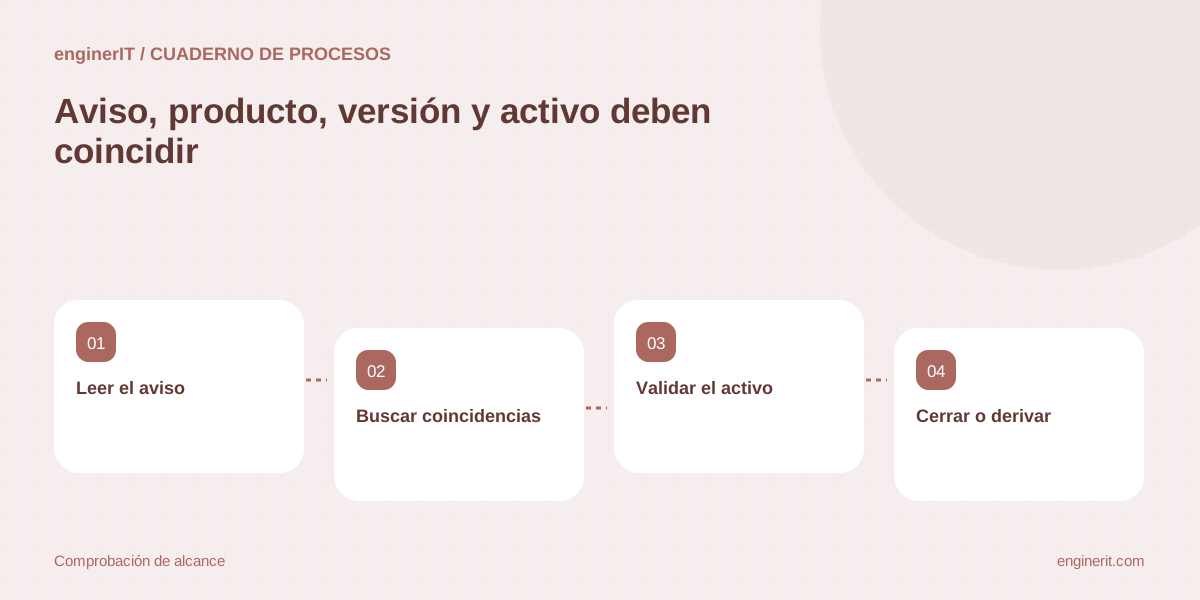
Cómo saber si una nueva CVE afecta a los equipos de tu empresa
Relaciona avisos del fabricante con versiones, configuración y activos reales, sin tratar la ausencia de datos como una confirmación.
Leer la guía →
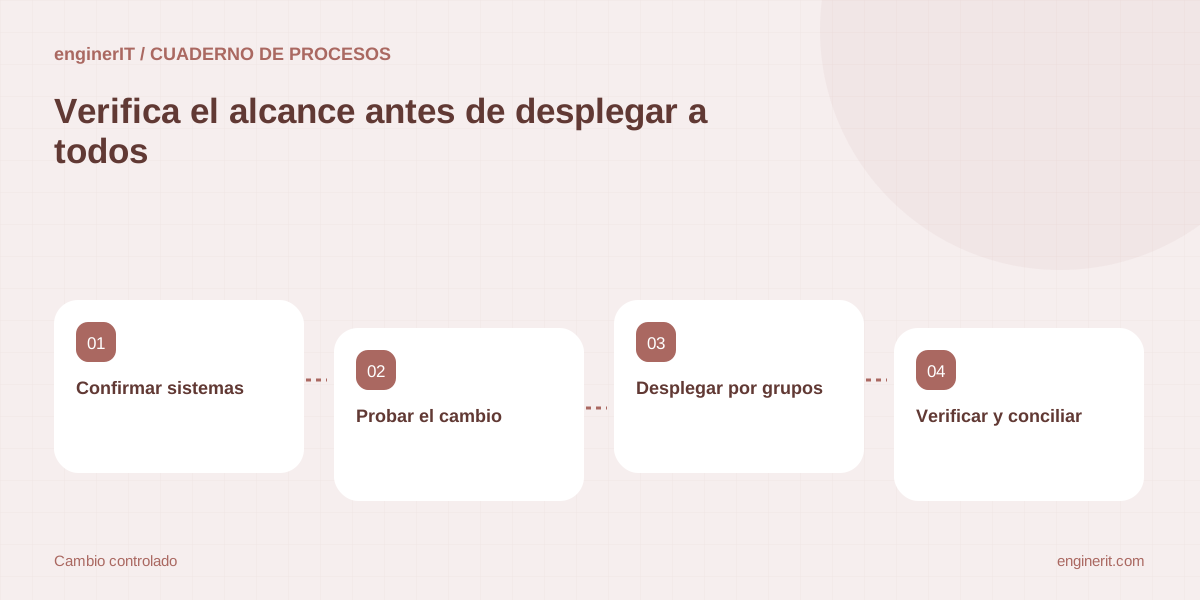
Cómo planificar parches de seguridad sin interrumpir el servicio de una pyme
Prepara alcance, pruebas, ventanas de cambio, aprobaciones, verificación y recuperación antes de actualizar sistemas que usa el negocio.
Leer la guía →