Cómo coordinar una incidencia de ciberseguridad originada en un proveedor
Organiza contacto, alcance, dependencias y continuidad cuando un proveedor informa de un incidente que puede afectar a tu empresa.
 Equipo enginerIT· 3 min de lectura
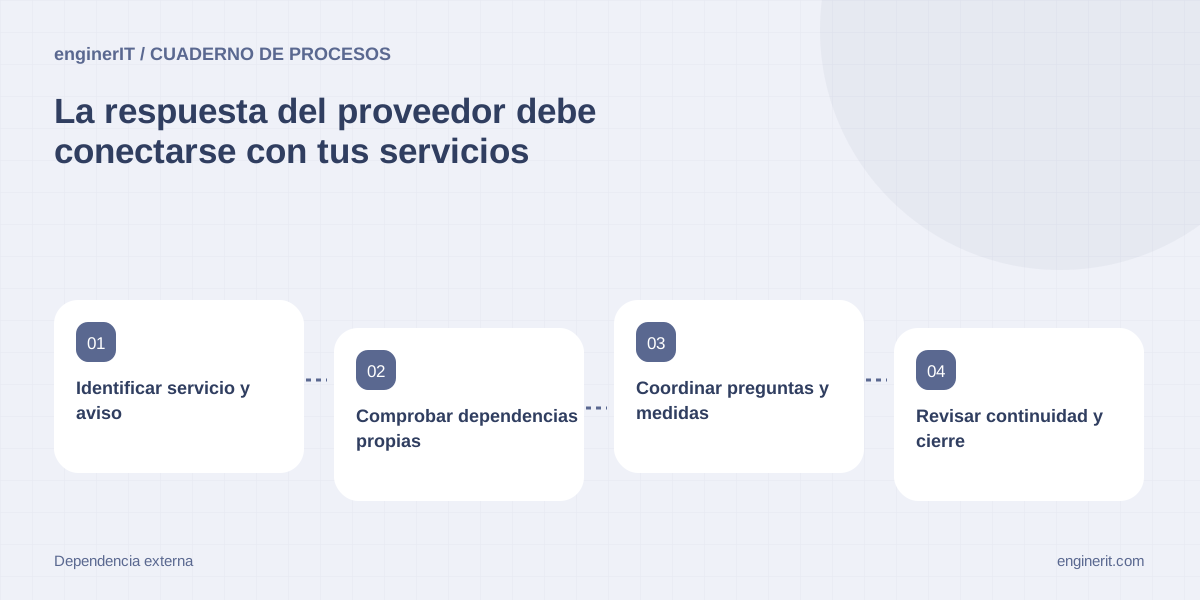
Un aviso de seguridad de un proveedor puede afectar a una aplicación, a datos compartidos o a una operación que depende de ese servicio. La pyme necesita saber qué usa, quién mantiene la relación y qué información confirmar antes de cambiar credenciales, detener integraciones o comunicar impactos que todavía no están verificados.
Registra el aviso y valida el canal
Guarda fecha, proveedor, persona de contacto, servicio señalado y alcance descrito. Confirma que el aviso procede de un canal conocido o del área de soporte habitual sin abrir enlaces dudosos. Si hay una notificación formal del proveedor, conserva su versión y las preguntas que aún no responde.
Relaciona el servicio con procesos y datos propios
Consulta inventario de proveedores, contratos operativos y mapa de integraciones. Identifica qué equipos usan el servicio, qué información intercambian y qué proceso quedaría bloqueado. INCIBE recomienda documentar proveedores y valorar su criticidad en su guía de crisis; adapta esa idea a las dependencias reales, no a una clasificación genérica.
Designa un contacto que coordine las preguntas
Asigna quién mantiene la conversación con el proveedor y quién informa a dirección, IT y áreas afectadas. Agrupa preguntas sobre sistemas implicados, periodo, datos, mitigaciones, recuperación y acciones que espera del cliente. Evita que varias personas pidan versiones distintas sin compartir el estado recibido.
Separa impacto confirmado de posibilidad
Marca qué sistemas responden, qué credenciales o integraciones están implicados y qué datos el proveedor confirmó afectados. Separa hipótesis, preguntas abiertas y evidencias propias. No anuncies que los datos de la empresa se filtraron solo porque el proveedor tuvo un incidente; el alcance tiene que verificarse antes de comunicarlo como hecho.
Evalúa medidas internas con el responsable técnico
Decidir desconectar una integración, suspender accesos o cambiar credenciales puede proteger o interrumpir procesos. Revisa la recomendación del proveedor junto con quien mantiene los sistemas y registra alcance, responsable y forma de volver atrás. No ejecutes la misma acción en todas las cuentas si algunas no utilizan el servicio afectado.
Activa continuidad para los procesos dependientes
Si el servicio no está disponible, define qué tareas continúan manualmente, cuáles esperan y cómo se guardarán las entradas temporales. Asigna al dueño de la información y fija cómo reconciliar lo provisional después. Un archivo compartido improvisado puede exponer datos y duplicar registros cuando se restablezca la integración.
Mantén actualizaciones verificables
Pide al proveedor fecha de próxima actualización y registra cada respuesta con su hora y alcance. Comunica internamente qué se sabe, qué sigue en revisión y qué deben hacer los equipos. Si el incidente cambia de estado, conserva qué instrucciones estaban vigentes en cada momento.
Cierra cuando tus dependencias estén comprobadas
La recuperación anunciada por el proveedor no confirma automáticamente tus flujos. Prueba inicio de sesión, consultas, escritura y procesos que dependen de la integración. Reconcilia trabajos pendientes y decide qué acciones quedan abiertas. INCIBE ofrece una guía de gestión de crisis como referencia; el responsable de la empresa determina su proceso y sus revisiones.
Fuentes y documentación
- INCIBE · Guía de gestión de crisis de ciberseguridad en empresas — Material de planificación de crisis; incluye preparación, coordinación y tratamiento de incidentes originados en proveedores.
Escoge un proveedor de cuya disponibilidad dependa una tarea diaria.
Encuentra su contacto de incidentes, sistemas conectados y alternativa temporal. Haz que la persona responsable revise el mapa antes de necesitarlo y acuerda qué mensaje interno se activa si el servicio queda limitado.
Cuéntanos qué necesitas →Para seguir profundizando
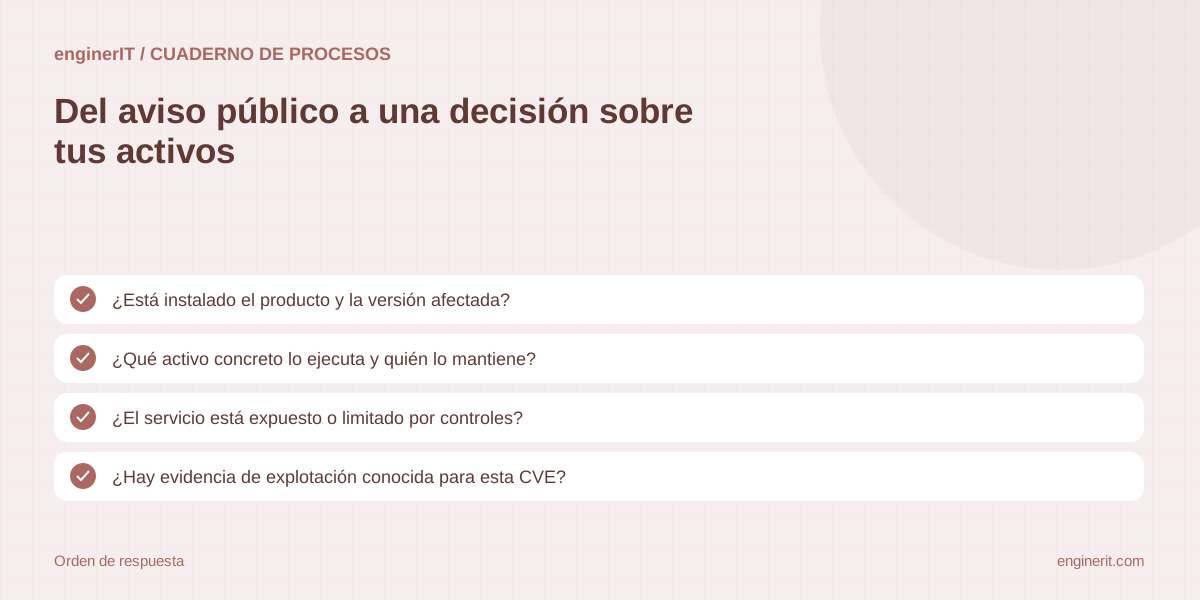
Cómo priorizar vulnerabilidades CVE en una pyme sin parchear a ciegas
Combina producto afectado, exposición, evidencia de explotación, contexto del activo y capacidad de recuperación para ordenar el trabajo de parcheo.
Leer la guía →
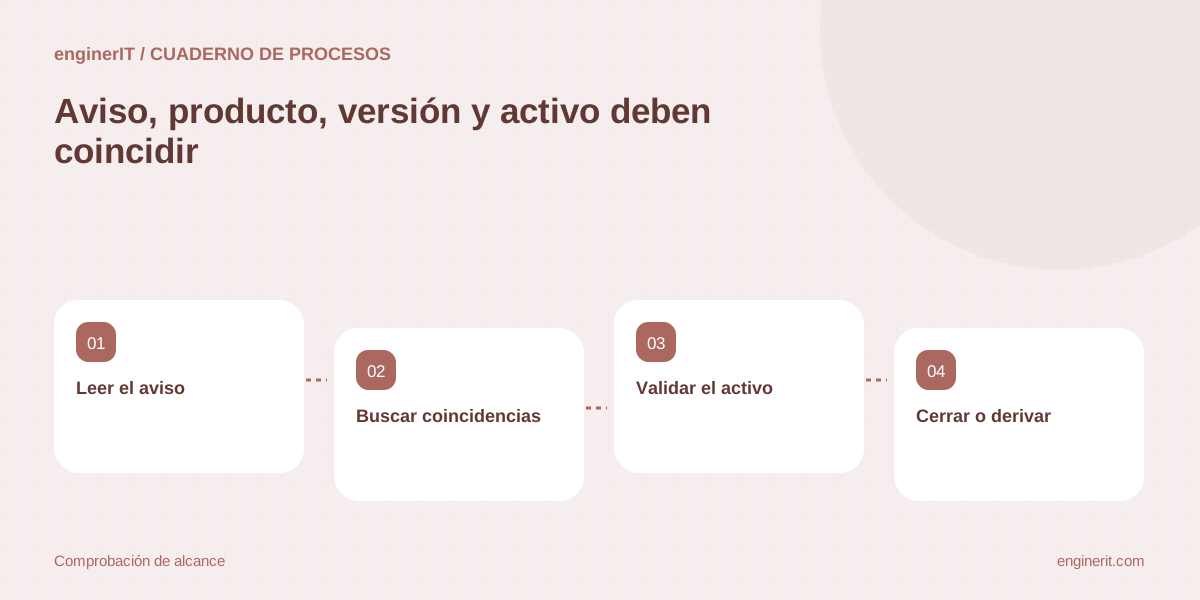
Cómo saber si una nueva CVE afecta a los equipos de tu empresa
Relaciona avisos del fabricante con versiones, configuración y activos reales, sin tratar la ausencia de datos como una confirmación.
Leer la guía →
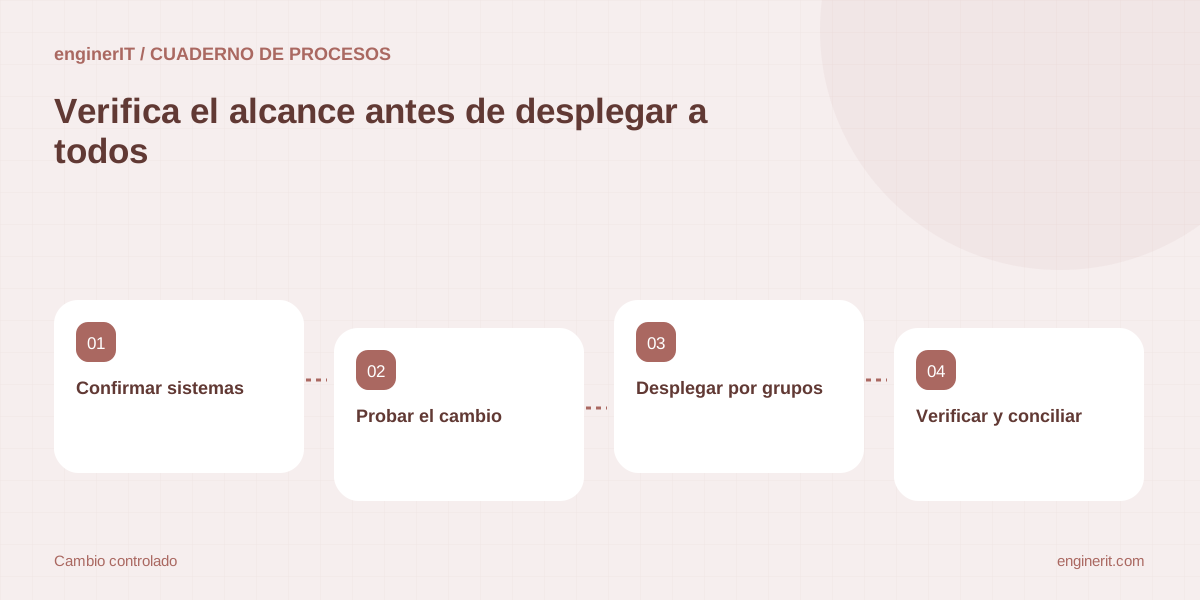
Cómo planificar parches de seguridad sin interrumpir el servicio de una pyme
Prepara alcance, pruebas, ventanas de cambio, aprobaciones, verificación y recuperación antes de actualizar sistemas que usa el negocio.
Leer la guía →