Qué hacer si un empleado introduce credenciales en una página de phishing
Coordina el informe, la recuperación de la cuenta y la revisión de actividad con canales de confianza, sin improvisar cambios que destruyan contexto.
 Equipo enginerIT· 3 min de lectura
Si alguien introdujo la contraseña corporativa en una página sospechosa, el equipo necesita actuar con rapidez y recopilar qué se compartió, desde dónde y cuándo. El cambio de contraseña puede ser necesario, pero no sustituye a comprobar sesiones, actividad de la cuenta y otros servicios donde se reutilizara la misma clave.
Agradece el aviso y registra el momento
Pide al empleado que informe por el canal seguro, incluso si no está seguro de haber enviado los datos. Guarda hora aproximada, URL o mensaje recibido, cuenta afectada y dispositivo utilizado. El dato de tiempo permite correlacionar actividad, mientras una respuesta sin reproches ayuda a que se informe de otros detalles importantes.
Averigua exactamente qué información se introdujo
Distingue usuario, contraseña, código de un solo uso, datos de pago y archivos descargados. No pidas que vuelva a abrir la página para averiguarlo. Usa una descripción o captura ya disponible y comparte el enlace sospechoso solo por el canal técnico acordado, donde no pueda activarse por accidente.
Recupera acceso desde una ruta de confianza
INCIBE aconseja cambiar la contraseña del servicio suplantado y de otros donde se reutilizó si las credenciales se introdujeron. En la empresa, IT debe coordinarlo usando la página oficial o procedimiento conocido, no el enlace del correo. Si el acceso normal está bloqueado o hay un factor adicional implicado, sigue el proceso oficial de recuperación de la organización.
Revisa actividad y sesiones con las herramientas autorizadas
El equipo responsable comprueba inicios de sesión, reglas de correo, aplicaciones conectadas, cambios de recuperación y actividad inesperada desde la hora del informe. No asumas que cambiar la clave cierra todas las sesiones o revierte reglas que alguien pudo crear. Documenta qué se consultó y qué permisos tenía cada persona que revisó.
Evalúa el alcance de cuentas relacionadas
Identifica si la contraseña se reutilizó, si el empleado compartió un código o si el dispositivo descargó un archivo. Revisa otros servicios con esa credencial según el procedimiento interno y da prioridad a accesos con capacidad de cambiar datos o iniciar pagos. No amplíes la búsqueda con accesos indiscriminados que no guardan relación con la cuenta expuesta.
Contén mediante decisiones con dueño
El bloqueo temporal, cierre de sesiones o aislamiento del equipo puede interrumpir trabajo o perder contexto; asigna la decisión al responsable que conoce la respuesta a incidentes. Si hay indicios de uso malicioso, registra qué se contuvo y cuándo. No borres mensajes ni reinstales dispositivos antes de que el equipo determine qué evidencia necesita preservar.
Busca actividad que la cuenta pudo realizar
Comprueba correos enviados, cambios de reglas, nuevas sesiones, accesos a documentos y solicitudes de pago, según las funciones habilitadas. Si la cuenta envió mensajes sospechosos, avisa a los destinatarios por un canal aprobado. El hallazgo de una contraseña expuesta no prueba por sí solo qué acciones ocurrieron; documenta cada dato como observado o pendiente.
Cierra y aprende sin divulgar el incidente
Registra acciones, resultado de recuperación, sistemas revisados y tareas que siguen abiertas. Comparte lecciones prácticas con las personas necesarias sin reenviar enlaces ni detalles que expongan al empleado. Actualiza el canal de informe o la formación si hubo una barrera concreta que retrasó la respuesta.
Antes de ponerlo en marcha
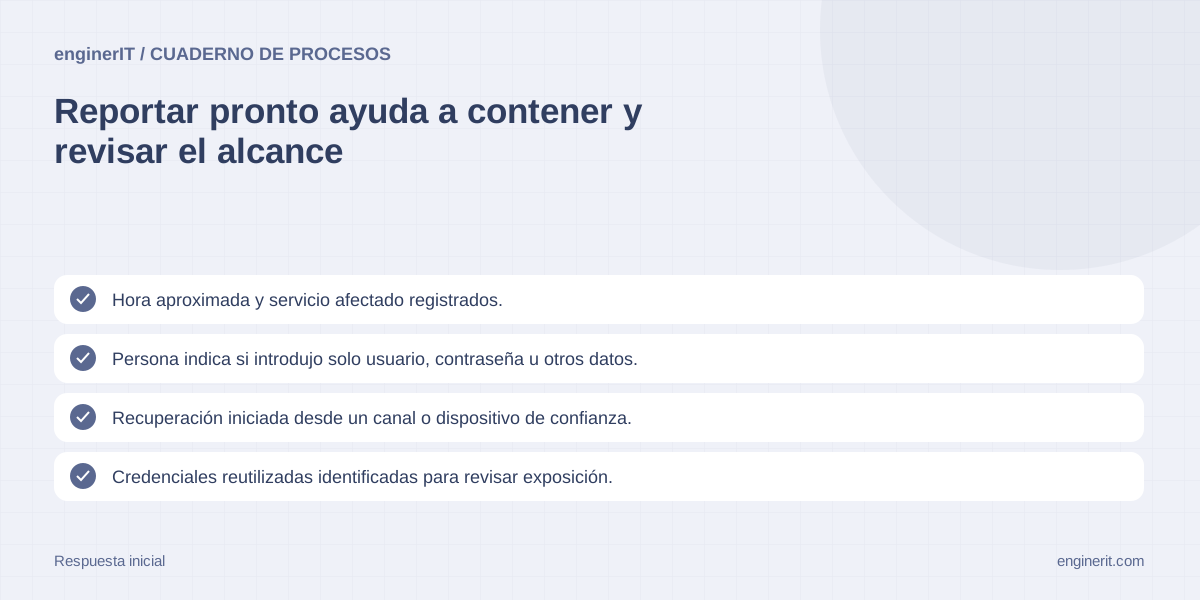
- ✓ Hora aproximada y servicio afectado registrados.
- ✓ Persona indica si introdujo solo usuario, contraseña u otros datos.
- ✓ Recuperación iniciada desde un canal o dispositivo de confianza.
- ✓ Credenciales reutilizadas identificadas para revisar exposición.
- ✓ Sesiones y actividad reciente comprobadas por el equipo autorizado.
- ✓ Mensajes enviados desde la cuenta evaluados si hay indicios de acceso.
- ✓ Posible compromiso escalado según procedimiento interno.
Fuentes y documentación
- INCIBE · Ciberamenazas contra entornos empresariales — Guía para empresas que describe amenazas de phishing y pautas de actuación si se introducen credenciales en una página fraudulenta.
Comprueba que el responsable IT puede iniciar recuperación sin depender del correo afectado.
Ensaya el canal de informe y la recuperación con una cuenta de prueba. Define qué persona decide el cierre de sesiones, quién busca actividad anómala y cómo informa el equipo si la cuenta estaba enviando mensajes.
Cuéntanos qué necesitas →Para seguir profundizando
Cómo priorizar vulnerabilidades CVE en una pyme sin parchear a ciegas
Combina producto afectado, exposición, evidencia de explotación, contexto del activo y capacidad de recuperación para ordenar el trabajo de parcheo.
Leer la guía →
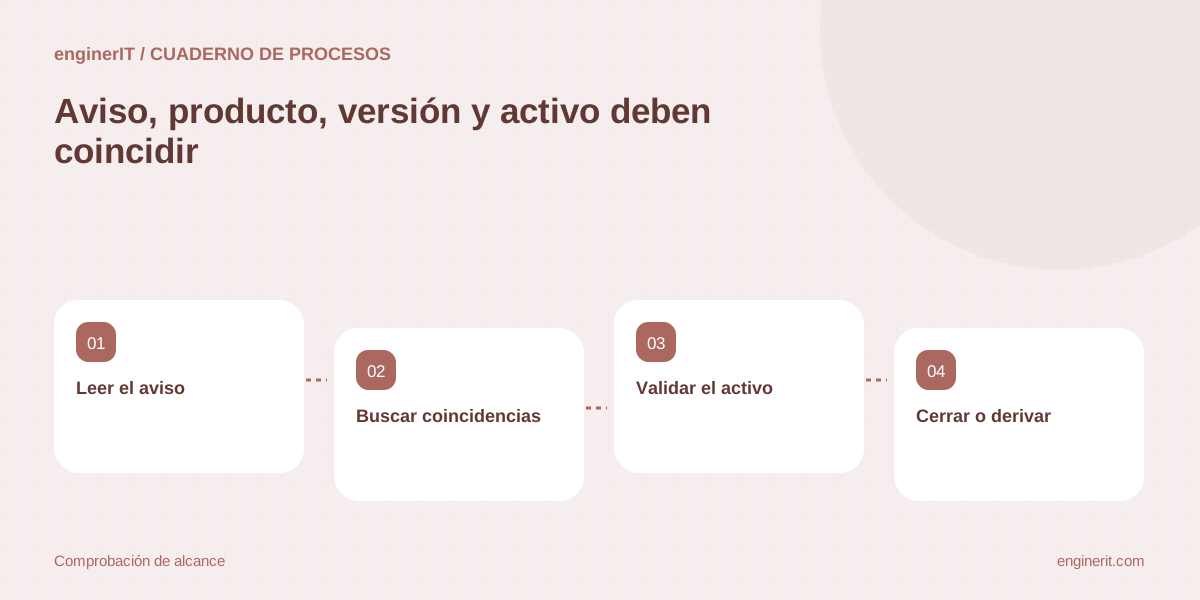
Cómo saber si una nueva CVE afecta a los equipos de tu empresa
Relaciona avisos del fabricante con versiones, configuración y activos reales, sin tratar la ausencia de datos como una confirmación.
Leer la guía →
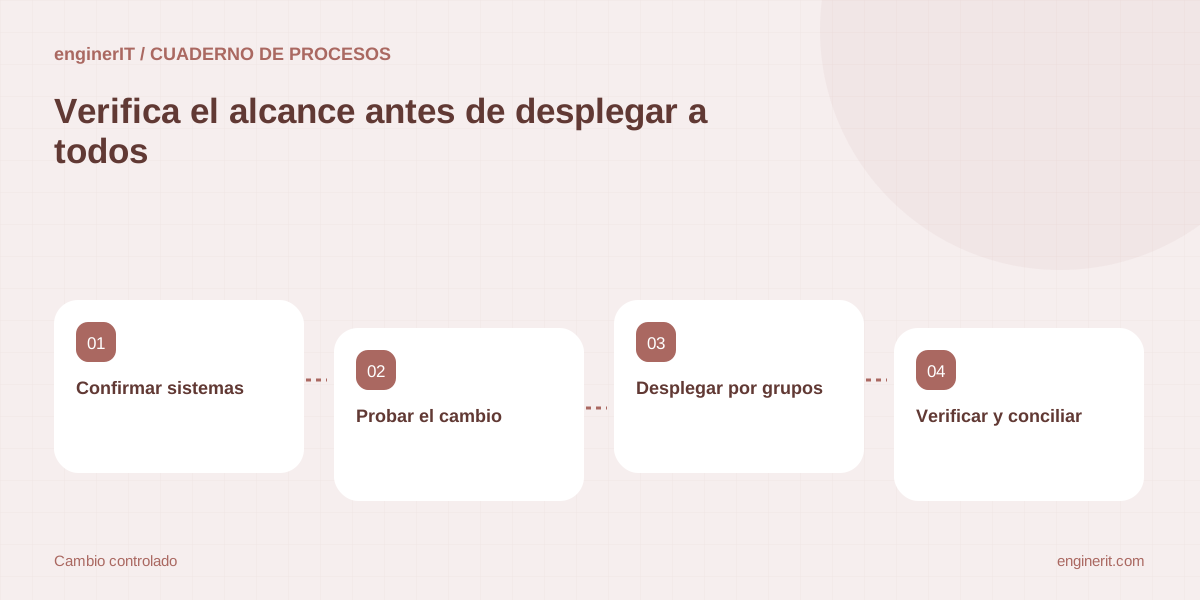
Cómo planificar parches de seguridad sin interrumpir el servicio de una pyme
Prepara alcance, pruebas, ventanas de cambio, aprobaciones, verificación y recuperación antes de actualizar sistemas que usa el negocio.
Leer la guía →