Automatizar la revisión de permisos: detectar accesos que ya no hacen falta
Relaciona usuarios, roles y actividad para preparar una revisión periódica que mantenga aprobador y evidencia.
 Equipo enginerIT· 3 min de lectura
Con el tiempo, las personas cambian de función, llegan proyectos nuevos y se acumulan cuentas de proveedores. Un listado de usuarios no muestra por sí mismo si un permiso sigue siendo necesario. La revisión periódica compara identidad, rol, sistemas y propietario del acceso; el agente puede descubrir permisos sin dueño, fechas expiradas o cuentas inactivas. La decisión de retirar debe considerar guardias, automatizaciones y dependencias para evitar bloquear una operación crítica. Un buen ciclo deja evidencia de la consulta, del aprobador y del resultado en el sistema de origen para que una auditoría posterior pueda reproducir qué se decidió.
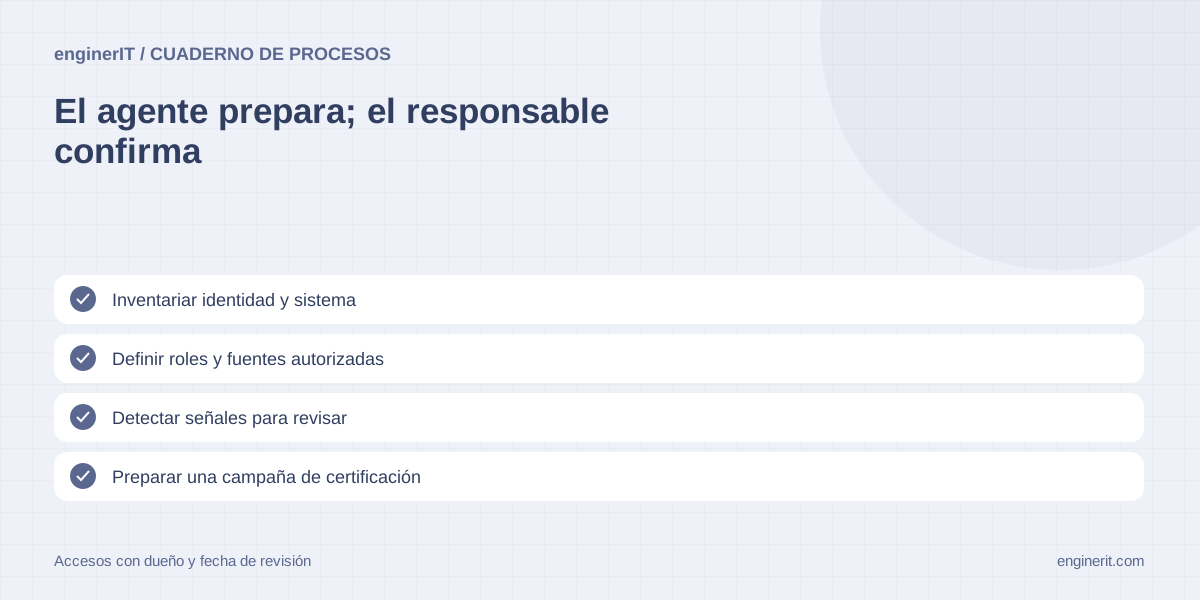
Inventariar identidad y sistema
Conecta cada cuenta con persona o servicio, responsable, sistema, rol, fecha concedida y método de autenticación. Si la cuenta no tiene dueño conocido, no la borres de inmediato: inicia investigación y limita acciones según la política aprobada.
Definir roles y fuentes autorizadas
Documenta el mínimo que requiere cada función y quién aprueba excepciones. La hoja de RR. HH. o directorio puede aportar señales, pero confirma la fuente autorizada para cambios y bajas. Una inferencia desde el departamento no basta para conceder privilegios.
Detectar señales para revisar
Busca cuentas sin actividad, privilegios elevados, acceso temporal vencido y permisos duplicados. Presenta evidencia, periodo observado y sistema consultado. “Inactivo” no siempre significa innecesario: cuentas de contingencia, servicios o tareas estacionales necesitan tratamiento específico.
Preparar una campaña de certificación
Agrupa permisos por responsable y fija fecha límite, contexto y opciones. La persona revisora confirma, ajusta o pide investigación. No conviertas falta de respuesta en aprobación automática para privilegios elevados; define escalado y dueño alternativo.
Revocar por etapas con recuperación
Las bajas actualizan varios sistemas y pueden requerir conservar datos o transferir propiedad. Comprueba dependencias, ejecuta acciones aprobadas y registra resultado. Para roles sensibles, pide doble revisión según el análisis de riesgo y conserva un procedimiento de reversión controlado.
Auditar cuentas de servicio y proveedores
Registra finalidad, propietario interno, credencial y fecha de revisión. Rota secretos desde el gestor previsto, no los copies a tickets. Al terminar un contrato, confirma que la cuenta fue revocada y que el proveedor no conserva otra vía de acceso.
Medir cobertura y excepciones
Cuenta permisos con propietario, revisiones completadas, excepciones vencidas, cuentas huérfanas y tiempo para aplicar una baja. Verifica una muestra en la consola de origen; el cierre de una tarea no prueba que el sistema aplicó el cambio.
Cierra el ciclo de acceso tras el cambio
Una revisión periódica solo sirve si las decisiones se convierten en tareas y luego se verifican en cada sistema. Registra acceso confirmado, retirada solicitada, responsable, evidencia y fecha de comprobación. Separa cuentas de servicio de cuentas personales y evita que la persona revisora apruebe su propio acceso sin control adicional. Para permisos críticos, realiza una segunda comprobación en el directorio o aplicación de destino y conserva el resultado para la siguiente revisión.
Fuentes y documentación
- NIST SP 800-53 — Access Control — Catálogo de controles de seguridad y privacidad; seleccionar medidas según análisis de riesgo.
- ENISA — Cybersecurity for SMEs — Recursos de ciberseguridad para pequeñas y medianas empresas.
Revisa tres cuentas inactivas: una personal, una de servicio y una de proveedor.
Cada una requiere decisión distinta, responsable y evidencia del cambio aplicado.
Cuéntanos qué necesitas →Para seguir profundizando
Cómo priorizar vulnerabilidades CVE en una pyme sin parchear a ciegas
Combina producto afectado, exposición, evidencia de explotación, contexto del activo y capacidad de recuperación para ordenar el trabajo de parcheo.
Leer la guía →
Cómo saber si una nueva CVE afecta a los equipos de tu empresa
Relaciona avisos del fabricante con versiones, configuración y activos reales, sin tratar la ausencia de datos como una confirmación.
Leer la guía →
Cómo planificar parches de seguridad sin interrumpir el servicio de una pyme
Prepara alcance, pruebas, ventanas de cambio, aprobaciones, verificación y recuperación antes de actualizar sistemas que usa el negocio.
Leer la guía →