Cómo comprobar que una copia de seguridad se puede restaurar
Diseña ejercicios de recuperación con alcance, objetivos, dependencias, evidencias y responsables claros.
 Equipo enginerIT· 3 min de lectura
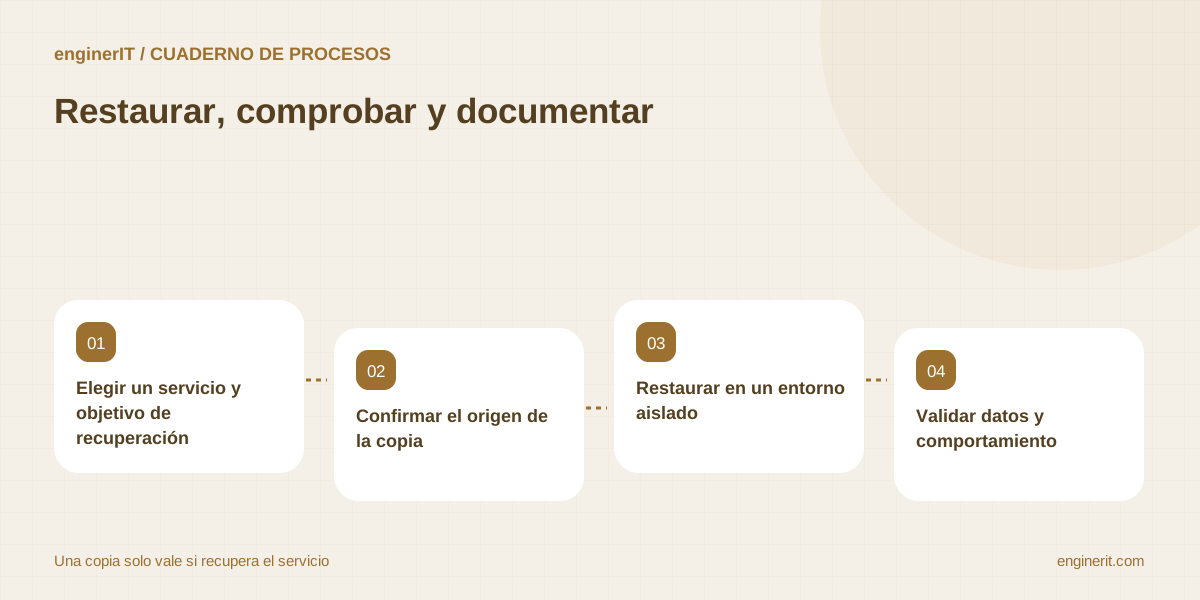
Muchas empresas ven un estado verde de copia y descubren durante una urgencia que faltan archivos, claves, configuración o dependencias. Una prueba de restauración controlada determina qué se recupera, cuánto tarda y quién debe validar el servicio. CISA y NIST recomiendan preparar la recuperación dentro del plan de continuidad; la automatización puede programar ejercicios y recopilar resultados, pero no declarar que la empresa está recuperada sin pruebas funcionales. La prueba debe tener un alcance limitado para no sobrescribir datos, y un responsable que pueda decidir si el resultado cumple los objetivos definidos por dirección.
Elegir un servicio y objetivo de recuperación
Identifica sistema, dueño, datos requeridos, usuarios afectados y tolerancia definida por el negocio. No inventes objetivos de tiempo o pérdida aceptable desde el proveedor de copia; deben acordarse internamente para el proceso concreto.
Confirmar el origen de la copia
Registra fecha, repositorio, cifrado, retención, identidad que puede restaurar y dependencia de red. Comprueba que la copia protegida no usa las mismas credenciales comprometibles que el entorno original. No expongas claves ni material de recuperación en la ficha de ejercicio.
Restaurar en un entorno aislado
Usa una zona de prueba separada y evita sobrescribir producción. Define persona que autoriza el ejercicio y cómo se eliminan los datos de prueba al terminar. Una copia de una base real puede contener datos personales y requiere controles de acceso apropiados.
Validar datos y comportamiento
Compara archivos y registros esperados, ejecuta pruebas de la aplicación y consulta a usuarios responsables. Un proceso que termina sin error no garantiza que las dependencias se conecten o que los datos tengan integridad funcional. Guarda resultados reproducibles y límites de la muestra.
Medir tiempos y bloqueos
Registra hora de inicio, primera recuperación utilizable, validación final, pasos manuales, credenciales faltantes y errores. Separa el tiempo de transferencia del tiempo hasta que el negocio puede trabajar. Compara con el objetivo aprobado y documenta la diferencia.
Corregir el plan con responsables
Cada fallo genera acción asignada, fecha y nueva prueba. Si la restauración requiere un proveedor, acuerda contactos y prioridad antes de la emergencia. Conserva un procedimiento en formato accesible aunque la plataforma principal esté caída.
Automatizar evidencia con cuidado
El sistema puede recordar pruebas, crear tareas y guardar informes, sin almacenar secretos o copias innecesarias. Permite pausar el calendario y registrar cambios. Revisa periódicamente que los trabajos automatizados usan el repositorio y versión de procedimiento correctos.
Fuentes y documentación
- CISA — Stop Ransomware Guide — Recomendaciones sobre copias, protección y preparación frente a ransomware.
- NIST SP 800-34 Rev. 1 — Contingency Planning Guide — Guía de planificación de contingencia y recuperación de sistemas.
Restaura un archivo y una aplicación en un entorno de prueba aislado.
La prueba se cierra solo al validar contenido, acceso y una tarea funcional del negocio.
Cuéntanos qué necesitas →Para seguir profundizando
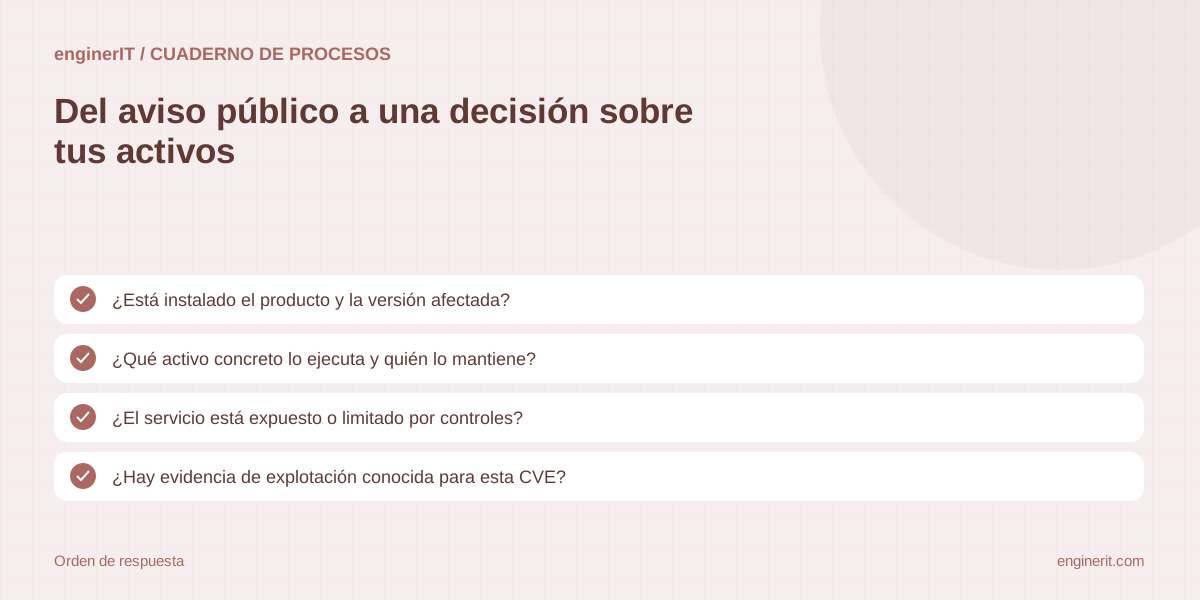
Cómo priorizar vulnerabilidades CVE en una pyme sin parchear a ciegas
Combina producto afectado, exposición, evidencia de explotación, contexto del activo y capacidad de recuperación para ordenar el trabajo de parcheo.
Leer la guía →
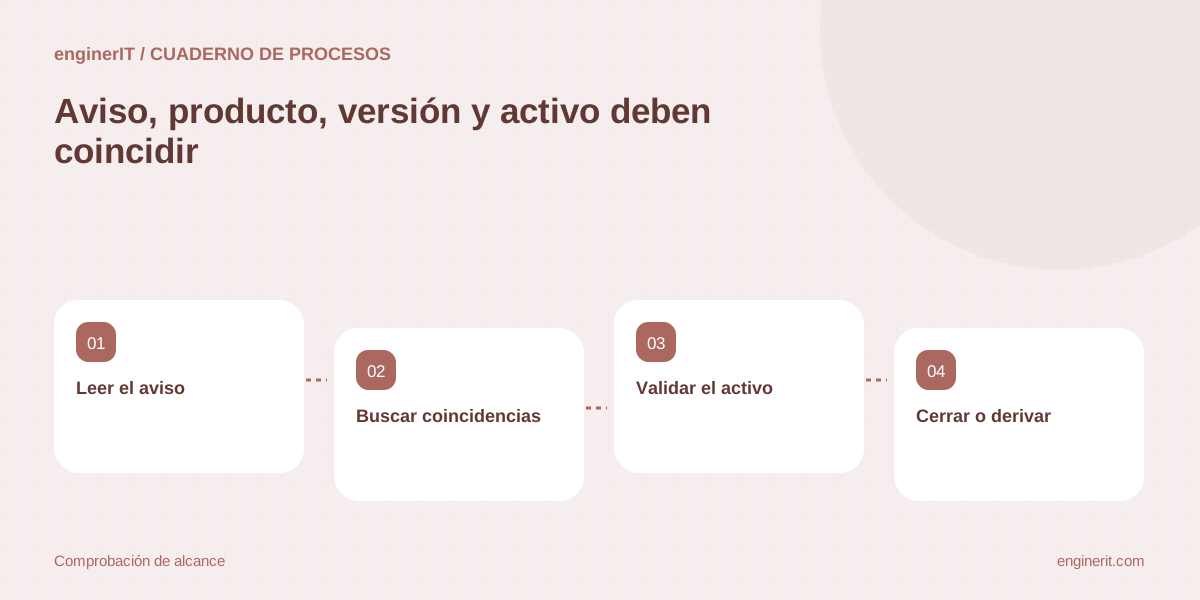
Cómo saber si una nueva CVE afecta a los equipos de tu empresa
Relaciona avisos del fabricante con versiones, configuración y activos reales, sin tratar la ausencia de datos como una confirmación.
Leer la guía →
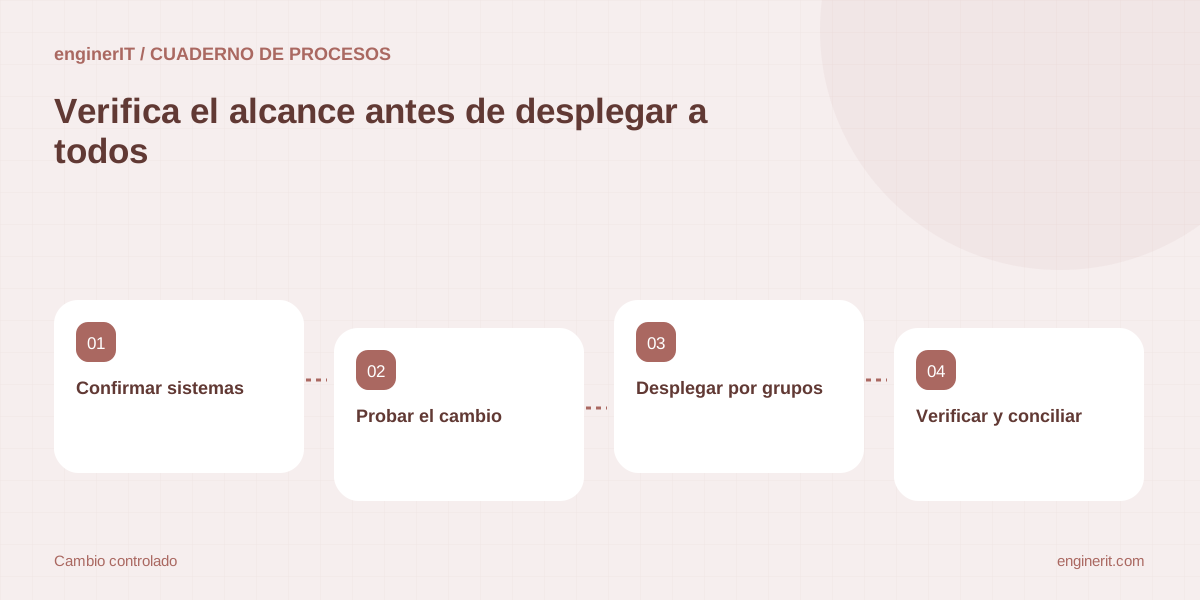
Cómo planificar parches de seguridad sin interrumpir el servicio de una pyme
Prepara alcance, pruebas, ventanas de cambio, aprobaciones, verificación y recuperación antes de actualizar sistemas que usa el negocio.
Leer la guía →