Cómo priorizar vulnerabilidades CVE en una pyme sin parchear a ciegas
Combina producto afectado, exposición, evidencia de explotación, contexto del activo y capacidad de recuperación para ordenar el trabajo de parcheo.
 Equipo enginerIT· 3 min de lectura
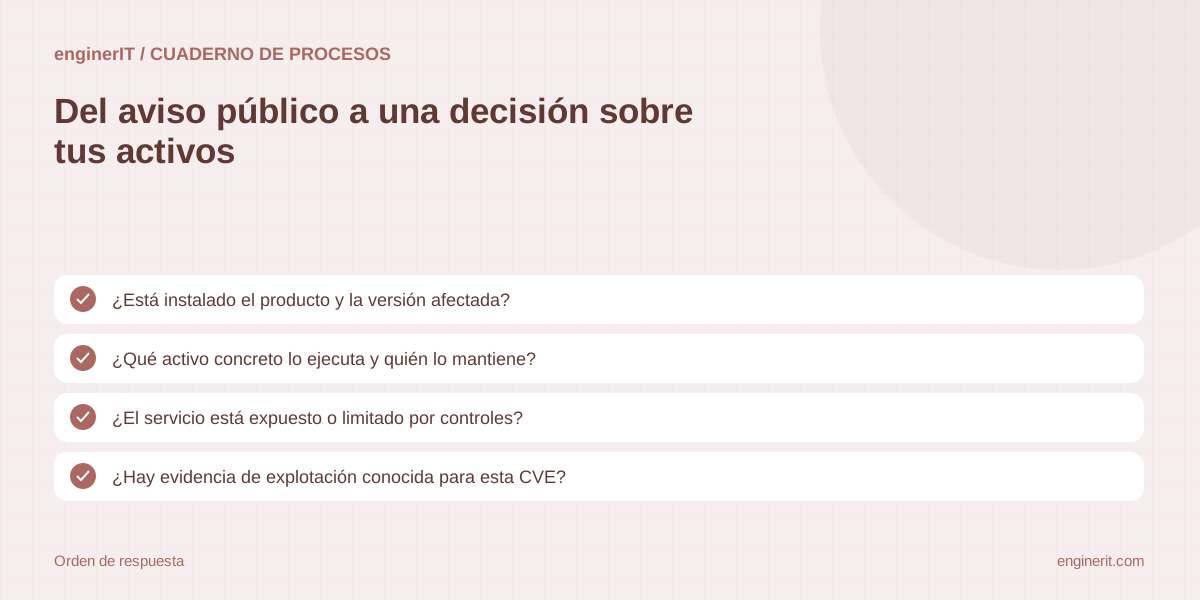
Una alerta de vulnerabilidad no indica automáticamente que tus sistemas estén afectados ni que todos deban reiniciarse de inmediato. La prioridad empieza por vincular el aviso con inventario real, evidencia de explotación, exposición y consecuencias operativas.
Confirma la vulnerabilidad y el producto
Lee el aviso del fabricante y la ficha CVE para confirmar productos, versiones, configuración y mitigaciones. Una coincidencia por nombre de marca no basta: puede afectar solo a una rama, módulo o configuración concreta. Guarda el enlace y la versión del aviso que revisó el responsable.
Relaciona el aviso con activos que puedas identificar
Busca producto y versión en inventario, herramientas de gestión o registros del proveedor. Anota equipo, propietario, entorno, servicio que soporta y última señal de inventario. Si la cobertura del inventario es parcial, marca el alcance como desconocido y crea una tarea de comprobación; no interpretes ausencia de registro como ausencia de instalación.
Añade exposición y controles locales
Comprueba si el activo es accesible desde Internet, desde una red interna o solo mediante otro servicio; revisa segmentación y controles compensatorios mantenidos. La exposición puede cambiar el orden de atención, pero no elimina la necesidad de validar qué versión corre realmente. Si desconoces el recorrido de red, solicita esa revisión antes de automatizar cambios.
Interpreta CVSS, KEV y EPSS como señales distintas
CVSS resume severidad técnica; NIST advierte que no es por sí mismo una medida de riesgo. El catálogo KEV de CISA identifica vulnerabilidades con explotación conocida. EPSS estima la probabilidad de que se observe explotación en los próximos 30 días y no conoce tus activos ni el daño potencial. No multipliques sus números para inventar una puntuación.
Combina las señales con impacto y capacidad de respuesta
Ordena según presencia del activo, alcance, exposición, datos o servicio que soporta, evidencia de explotación, mitigaciones posibles y ventana de cambio. Define estos criterios con quien responde del sistema y del negocio. Un activo crítico que no puede parchearse hoy puede requerir aislamiento, restricción de acceso o vigilancia temporal, con responsable y revisión.
Asigna una prioridad con explicación
Registra por qué un caso se atiende primero, qué evidencia falta y quién acepta una demora. Evita una cifra opaca que nadie pueda revisar. Si una señal contradice otra —por ejemplo, producto afectado pero activo aislado— conserva ambas y deja la decisión al rol que conoce el contexto.
Usa estados que distingan desconocido, afectado y mitigado
Marca el activo como no afectado solo cuando hayas confirmado una versión fuera del alcance o una condición documentada. Separa afectado pendiente, parche en prueba, parche aplicado, mitigado temporalmente y posible compromiso. Si aparecen indicios de explotación real, trátalo como posible incidente y deriva al procedimiento correspondiente.
Reevalúa si cambian el inventario o la señal
Los avisos, versiones y datos de amenaza pueden cambiar. Programa una revisión para los casos abiertos y registra qué evento la activa: nueva evidencia, parche disponible, fin de mitigación o cambio del activo. Las fuentes externas no sustituyen la comprobación del entorno propio.
Antes de ponerlo en marcha
- ✓ ¿Está instalado el producto y la versión afectada?
- ✓ ¿Qué activo concreto lo ejecuta y quién lo mantiene?
- ✓ ¿El servicio está expuesto o limitado por controles?
- ✓ ¿Hay evidencia de explotación conocida para esta CVE?
- ✓ ¿Qué aportan CVSS y EPSS, y qué no miden?
- ✓ ¿Qué mitigación o actualización existe y se ha probado?
- ✓ ¿Quién aprueba el cambio y quién verifica el resultado?
Fuentes y documentación
- CISA · Known Exploited Vulnerabilities Catalog — Catálogo de CISA para vulnerabilidades con evidencia de explotación conocida.
- FIRST · EPSS FAQ — EPSS estima probabilidad de explotación observada en los siguientes 30 días; no incorpora el impacto ni los activos concretos de una empresa.
- NIST NVD · CVE FAQs — NIST aclara que CVSS expresa severidad y no constituye por sí solo una medida de riesgo.
- CISA · Vulnerability Response Playbook — Playbook dirigido a agencias federales; se cita como referencia de proceso, no como obligación aplicable a una pyme.
Empieza con el inventario de un servicio expuesto.
Comprueba productos y versiones, responsable, alcance de red y forma de mitigar. Añade la fuente de cada señal y asigna la decisión a quien conoce el impacto operativo.
Cuéntanos qué necesitas →Para seguir profundizando
Cómo saber si una nueva CVE afecta a los equipos de tu empresa
Relaciona avisos del fabricante con versiones, configuración y activos reales, sin tratar la ausencia de datos como una confirmación.
Leer la guía →
Cómo planificar parches de seguridad sin interrumpir el servicio de una pyme
Prepara alcance, pruebas, ventanas de cambio, aprobaciones, verificación y recuperación antes de actualizar sistemas que usa el negocio.
Leer la guía →
Qué puede parchear automáticamente un agente de seguridad y qué debe aprobar una persona
Define límites de automatización para inventario, priorización, actualizaciones y mitigaciones según el impacto y la posibilidad de recuperar el servicio.
Leer la guía →