Qué comprobar antes de dar acceso a una aplicación desde fuera
Antes de permitir acceso externo a una aplicación, identifica quién entrará, qué hará y cómo retirarás ese acceso. Decide el mecanismo después de revisar la aplicación, su mantenimiento y los datos implicados; publicar un puerto no completa esa evaluación.
 Equipo enginerIT· 2 min de lectura
Antes de permitir acceso externo a una aplicación, identifica quién entrará, qué hará y cómo retirarás ese acceso. Decide el mecanismo después de revisar la aplicación, su mantenimiento y los datos implicados; publicar un puerto no completa esa evaluación.
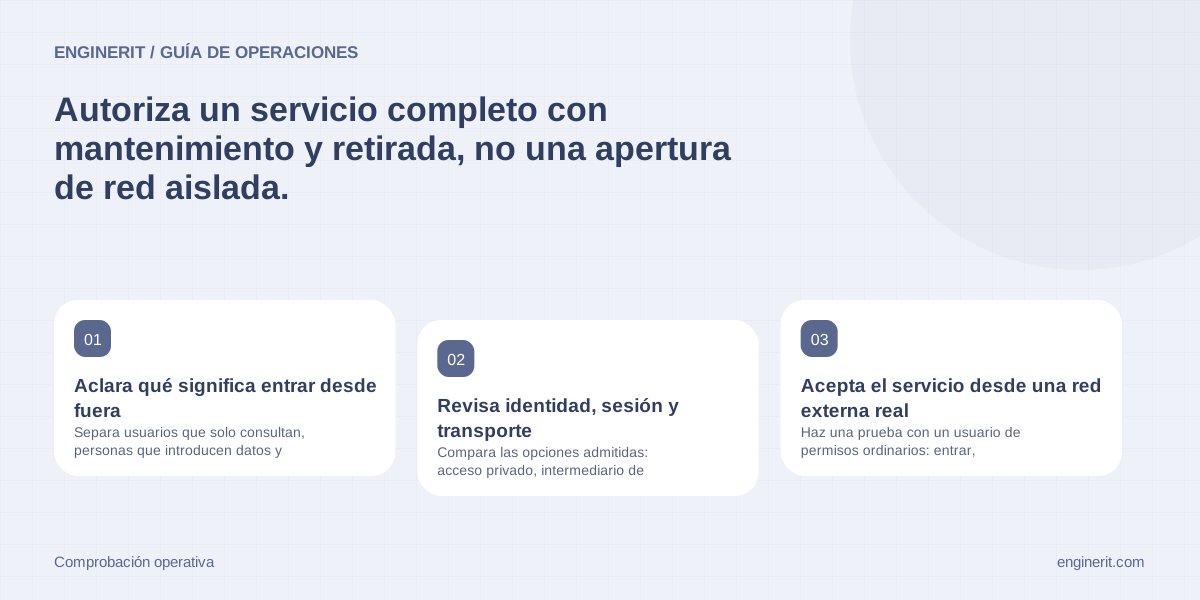
Aclara qué significa entrar desde fuera
Separa usuarios que solo consultan, personas que introducen datos y administradores. Anota si trabajan desde equipos gestionados, dispositivos personales o instalaciones de terceros. Define la tarea y los recursos necesarios; evita exponer interfaces auxiliares o administración porque estén en el mismo servidor.
Pregunta al fabricante qué formas de acceso soporta y con qué versiones. Confirma que existe mantenimiento y una vía para aplicar correcciones. Si la única propuesta consiste en exponer directamente un servicio antiguo sin soporte, eleva esa limitación al responsable antes de elegir una configuración.
Revisa identidad, sesión y transporte
Compara las opciones admitidas: acceso privado, intermediario de publicación o servicio externo del fabricante, según el producto. Comprueba autenticación, permisos, cifrado y registro de actividad en la solución concreta. No presupongas que un método ofrece todas esas funciones ni que cualquier licencia las incluye.
Prueba también qué ocurre al cerrar sesión, bloquear una cuenta o perder un dispositivo. Microsoft advierte que algunas aplicaciones conservan sesiones propias incluso después de revocar acceso en Entra. Por eso debes revisar tanto el proveedor de identidad como el comportamiento de la aplicación que vas a utilizar.
Acepta el servicio desde una red externa real
Haz una prueba con un usuario de permisos ordinarios: entrar, completar la tarea y salir. Comprueba que otro perfil no ve datos ajenos y que la administración no queda expuesta sin necesidad. Usa datos de prueba y un recorrido representativo, incluyendo descargas o carga de archivos si forman parte del trabajo.
Deja un responsable para alertas, actualizaciones y bajas. Guarda el procedimiento de retirada y una alternativa operativa si el acceso deja de funcionar. La aprobación final debe recoger límites conocidos y resultado de las pruebas, de manera que la empresa sepa qué servicio autoriza y quién lo mantendrá.
Comprobaciones para cerrar la tarea
- ✓ Método soportado por fabricante y versión comprobados.
- ✓ Perfiles ordinarios y denegación de datos ajenos probados.
- ✓ Retirada de sesiones y responsable de mantenimiento definidos.
Fuentes y documentación
- Microsoft Entra: revocar acceso — La revocación en el proveedor de identidad no sustituye la revocación de las sesiones propias de una aplicación.
- NIST SP 800-46 Rev. 2 — Guía de seguridad del acceso remoto; no prescribe una función idéntica para todos los fabricantes.
Aplicarlo en tu empresa
Podemos revisar el entorno y acordar qué actuaciones, validaciones y mantenimiento necesitas.
Conocer el servicio relacionado →