Cómo retirar un servidor sin dejar dependencias ocultas
Retira un servidor después de demostrar qué depende de él y de trasladar o cerrar esas funciones.
 Equipo enginerIT· 2 min de lectura
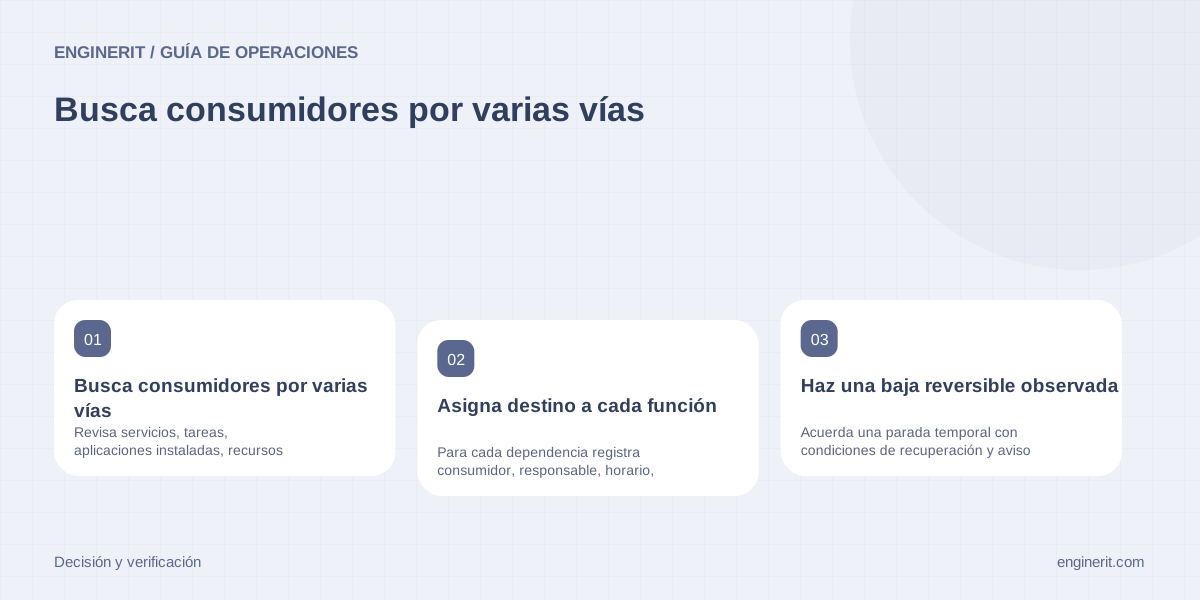
Retira un servidor después de demostrar qué depende de él y de trasladar o cerrar esas funciones. Que nadie reconozca su nombre no significa que esté sin uso. Combina inventario, observación y una retirada reversible antes de borrar datos, revocar accesos o eliminar definitivamente la máquina.
Busca consumidores por varias vías
Revisa servicios, tareas, aplicaciones instaladas, recursos compartidos, cuentas y certificados. Contrasta conexiones y registros durante periodos que incluyan cierres y procesos poco frecuentes. Pregunta a responsables de negocio y proveedores usando funciones concretas, no sólo el nombre del servidor. Una máquina puede recibir ficheros nocturnos sin usuarios interactivos. La ausencia de conexiones en una tarde no permite descartar esa dependencia.
Asigna destino a cada función
Para cada dependencia registra consumidor, responsable, horario, datos usados y nuevo destino o decisión de cierre. Incluye rutas, nombres de red y configuraciones guardadas en aplicaciones. Prueba el servicio sustituto desde el consumidor real. Decide qué datos deben conservarse y quién autoriza su eliminación cuando termine la retención. No traslades archivos sin verificar si necesitan permisos, aplicación o claves para seguir siendo utilizables.
Haz una baja reversible observada
Acuerda una parada temporal con condiciones de recuperación y aviso a los afectados. Conserva el material necesario para restablecer el servicio dentro del plazo aprobado. Observa errores, colas y reclamaciones durante un ciclo representativo, que puede ser más largo que una semana. Si aparece una dependencia, vuelve al mapa y resuélvela; no des por terminado el trabajo porque el servidor lleve varias horas apagado.
Cierra también los rastros de confianza
Cuando la baja esté aceptada, actualiza inventario, monitorización, copias y documentación. Revisa cuentas, credenciales, certificados y reglas que sólo servían a esa función, confirmando que no sean compartidos por otro servicio. CISA advierte del riesgo de dejar funcionalidad y credenciales residuales al retirar software. Conserva un acta con autorización, destino de datos y fecha; el borrado final debe seguir el procedimiento adecuado al soporte. Comunica el cierre a los propietarios identificados y guarda su aceptación junto con las evidencias de observación.
Comprobaciones para cerrar la tarea
- ✓ Cada dependencia tiene destino y propietario.
- ✓ La parada reversible incluye un ciclo de negocio pertinente.
- ✓ Se han revisado datos retenidos y accesos residuales.
Fuentes y documentación
- Securing the Software Supply Chain: Customers — Riesgos de retirada incompleta y credenciales residuales en el fin de vida.
Aplicarlo en tu empresa
Podemos revisar el entorno y acordar qué actuaciones, validaciones y mantenimiento necesitas.
Conocer el servicio relacionado →