Cómo retirar un acceso remoto cuando termina una intervención
Retirar un acceso remoto exige cerrar las vías que permitían entrar y comprobar qué ocurre con las sesiones ya abiertas. No basta con borrar un usuario de una lista si siguen activos una conexión, una clave, un agente de soporte o una sesión de aplicación.
 Equipo enginerIT· 2 min de lectura
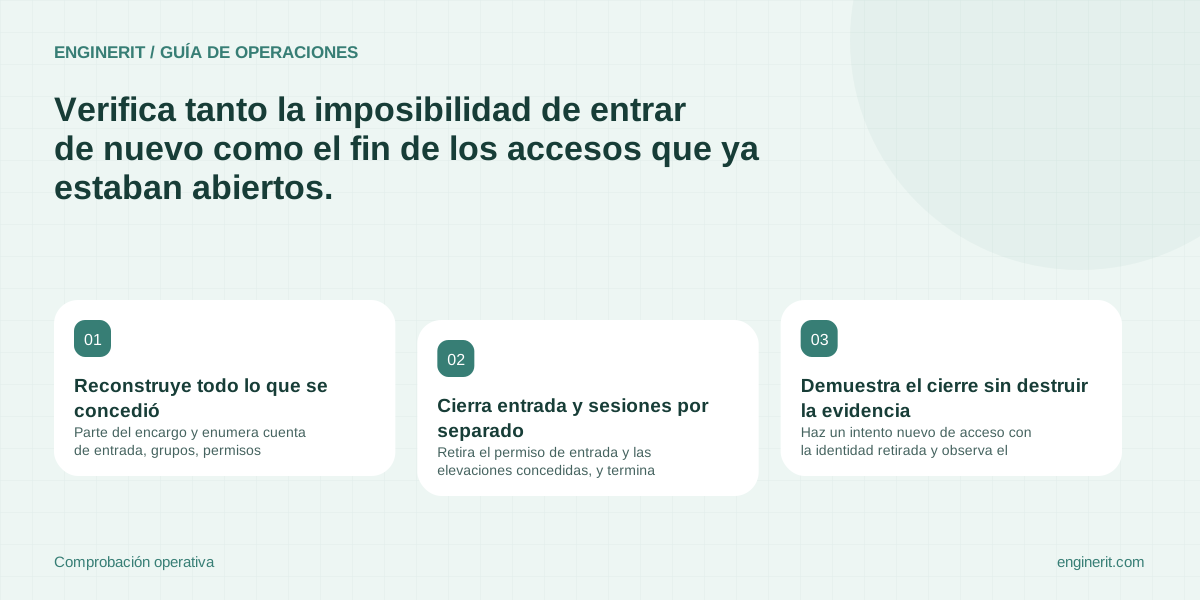
Retirar un acceso remoto exige cerrar las vías que permitían entrar y comprobar qué ocurre con las sesiones ya abiertas. No basta con borrar un usuario de una lista si siguen activos una conexión, una clave, un agente de soporte o una sesión de aplicación.
Reconstruye todo lo que se concedió
Parte del encargo y enumera cuenta de entrada, grupos, permisos temporales, certificados, claves y herramienta instalada. Incluye accesos creados durante la intervención y no solo los previstos inicialmente. Pide al proveedor la relación final y contrástala con registros y configuración disponibles.
Distingue identidades personales de cuentas de servicio necesarias para producción. No deshabilites una integración estable por tener un nombre parecido al del técnico. Si apareció una cuenta nueva para una tarea permanente, exige propietario y autorización independiente antes de decidir si se conserva.
Cierra entrada y sesiones por separado
Retira el permiso de entrada y las elevaciones concedidas, y termina las conexiones mediante el procedimiento de cada plataforma. Si se usó un agente de acceso desatendido, revisa su vinculación con la consola del proveedor y su necesidad futura. Una aplicación instalada no siempre es la única vía de acceso.
La documentación de Entra señala que las aplicaciones pueden mantener sus propias sesiones. Revisa su revocación específica y los tiempos aplicables, sin prometer un corte instantáneo universal. Si alguna credencial compartida se reveló excepcionalmente, coordina su sustitución con las dependencias que puedan utilizarla.
Demuestra el cierre sin destruir la evidencia
Haz un intento nuevo de acceso con la identidad retirada y observa el resultado de una sesión que estuviera abierta, con autorización del responsable. Comprueba las vías realmente concedidas; fallar en la VPN no demuestra que una herramienta de soporte independiente haya dejado de funcionar.
Conserva registros de actividad, cambios y resultado de retirada en el expediente. No borres las evidencias al eliminar el acceso. Si una plataforma no permite comprobar una sesión o tarda en aplicar la baja, deja el riesgo pendiente con una medida temporal y una hora de revisión. El cierre debe tener responsable, no solo una casilla marcada.
Comprobaciones para cerrar la tarea
- ✓ Todas las vías concedidas tienen decisión de retirada.
- ✓ Intento nuevo rechazado y sesiones existentes revisadas.
- ✓ Logs conservados con fecha y responsable del cierre.
Fuentes y documentación
- Microsoft Entra: revocar acceso — La revocación en el proveedor de identidad no sustituye la revocación de las sesiones propias de una aplicación.
Aplicarlo en tu empresa
Podemos revisar el entorno y acordar qué actuaciones, validaciones y mantenimiento necesitas.
Conocer el servicio relacionado →