Cómo preparar un cambio de firewall sin perder la administración
Antes de cambiar un firewall, prepara una vía de recuperación que no dependa de la regla que vas a modificar. Guarda una copia utilizable, identifica el acceso local y define cuándo volver atrás. Mantener la administración es un requisito de aceptación del cambio.
 Equipo enginerIT· 2 min de lectura
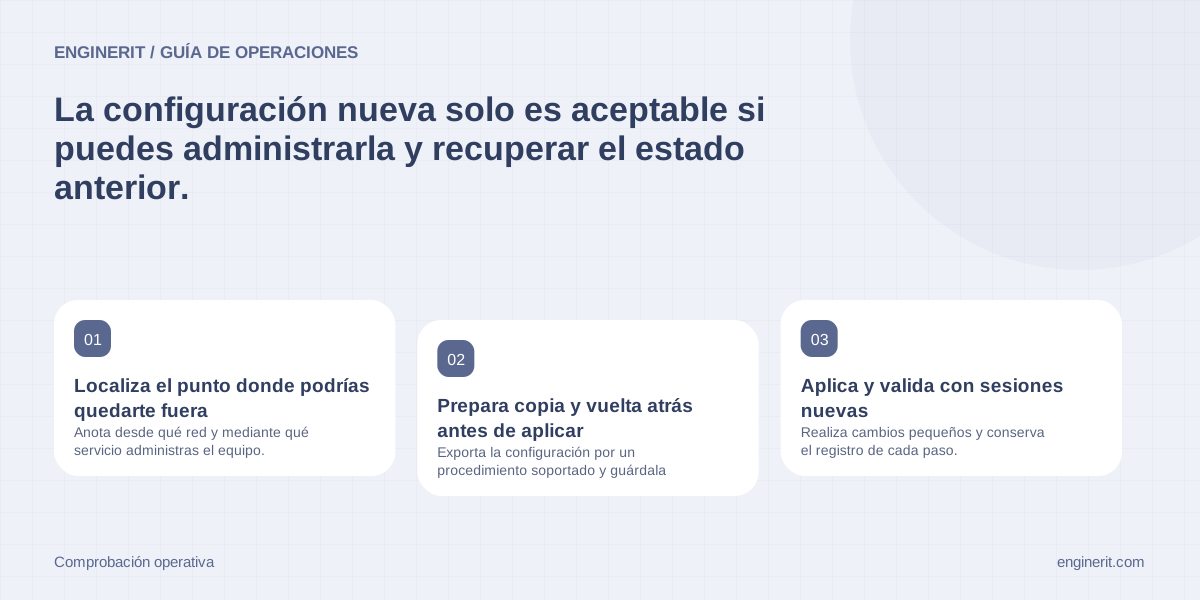
Antes de cambiar un firewall, prepara una vía de recuperación que no dependa de la regla que vas a modificar. Guarda una copia utilizable, identifica el acceso local y define cuándo volver atrás. Mantener la administración es un requisito de aceptación del cambio.
Localiza el punto donde podrías quedarte fuera
Anota desde qué red y mediante qué servicio administras el equipo. Identifica las reglas, rutas, interfaces y mecanismos de autenticación que sostienen ese acceso. Un cambio aparentemente limitado al tráfico de usuarios puede afectar también a la sesión del técnico o a su camino de retorno.
Dibuja el estado actual y el esperado. Señala quién estará físicamente disponible y qué consola admite el modelo si falla la gestión por red. No presupongas que todos los equipos tienen los mismos puertos, funciones de reversión o protecciones contra bloqueo.
Prepara copia y vuelta atrás antes de aplicar
Exporta la configuración por un procedimiento soportado y guárdala de forma protegida fuera del dispositivo. Comprueba modelo, versión y requisitos de restauración. Netgate, por ejemplo, documenta que la compatibilidad de pfSense depende de la revisión de configuración; disponer de un archivo no prueba que puedas restaurarlo en cualquier equipo.
Escribe el criterio de reversión: pérdida de administración, fallo de un servicio prioritario o agotamiento de la ventana. Asegura herramientas, permisos y tiempo para ejecutar esa vuelta atrás. Si existe una función de aplicación confirmada, revisa su comportamiento en la documentación del producto antes de confiar en ella.
Aplica y valida con sesiones nuevas
Realiza cambios pequeños y conserva el registro de cada paso. Tras aplicar una regla, abre una conexión administrativa nueva desde el origen previsto; una sesión anterior todavía abierta no demuestra que una conexión futura esté permitida. Comprueba también que un origen no autorizado queda bloqueado.
Verifica los servicios de negocio seleccionados y registra el resultado, incluida la resolución de nombres y la salida de red si estaban afectadas. Cierra la ventana solo cuando administración y servicio estén confirmados. Actualiza la copia de referencia después de aceptar el cambio, conservando la anterior para investigar o recuperar si aparece un problema tardío.
Comprobaciones para cerrar la tarea
- ✓ Vía local y persona de recuperación confirmadas.
- ✓ Copia y compatibilidad revisadas.
- ✓ Sesión administrativa nueva y servicios críticos probados.
Fuentes y documentación
- Netgate: restauración de copias de pfSense — La compatibilidad de restauración requiere revisar la revisión de configuración, además de la versión.
- Netgate: Admin Access — Distingue administración web, SSH y consola; los controles concretos pertenecen a pfSense.
Aplicarlo en tu empresa
Podemos revisar el entorno y acordar qué actuaciones, validaciones y mantenimiento necesitas.
Conocer el servicio relacionado →