Cómo documentar una intervención de un proveedor externo
Documenta una intervención externa como un cambio autorizado con evidencia de entrada, acciones y resultado. El parte debe permitir entender qué ocurrió aunque cambie el técnico. Una relación de horas facturadas no sustituye la explicación de los sistemas afectados ni de la comprobación final.
 Equipo enginerIT· 2 min de lectura
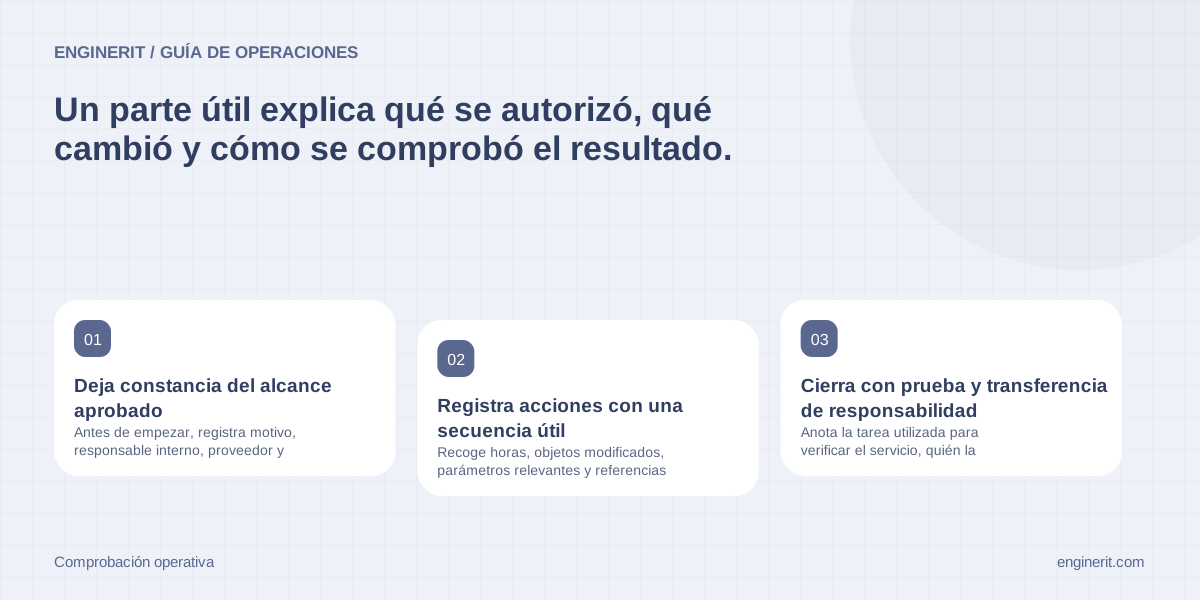
Documenta una intervención externa como un cambio autorizado con evidencia de entrada, acciones y resultado. El parte debe permitir entender qué ocurrió aunque cambie el técnico. Una relación de horas facturadas no sustituye la explicación de los sistemas afectados ni de la comprobación final.
Deja constancia del alcance aprobado
Antes de empezar, registra motivo, responsable interno, proveedor y personas participantes. Identifica sistemas incluidos, tareas permitidas, ventana y criterios para detener la intervención. Si hay cambios, indica quién puede aprobarlos y qué preparación de recuperación existe.
Añade referencias a los accesos concedidos y a la situación inicial, sin copiar contraseñas ni claves. Diferencia una autorización de diagnóstico de una autorización para modificar producción. Si durante la investigación aparece una necesidad nueva, amplía el alcance de forma explícita antes de ejecutar esa actuación.
Registra acciones con una secuencia útil
Recoge horas, objetos modificados, parámetros relevantes y referencias a versiones o archivos de configuración. Explica el propósito de cada cambio y quién lo ejecutó. Guarda evidencias de forma protegida, utilizando extractos depurados cuando los registros puedan contener información personal o de negocio.
NIST incorpora la seguridad a la gestión de configuración; aplicada al parte, esa disciplina permite relacionar una modificación con su aprobación y su resultado. No es necesario copiar toda la conversación ni cada movimiento del ratón. Sí debe poder distinguirse qué se propuso, qué se aplicó realmente y qué se revirtió.
Cierra con prueba y transferencia de responsabilidad
Anota la tarea utilizada para verificar el servicio, quién la realizó y qué resultado obtuvo. Incluye diferencias respecto al estado inicial y limitaciones conocidas. Si queda un pendiente, asigna persona y próxima actuación; «revisar más adelante» no transfiere de forma útil la responsabilidad.
Confirma retirada de accesos temporales, actualización del inventario y entrega de configuraciones o instrucciones necesarias. Relaciona el parte con el ticket, contrato o pedido correspondiente para poder encontrarlo. Solicita validación interna del resultado y conserva el documento donde lo consultará soporte, no únicamente en el buzón del técnico que coordinó la visita.
Comprobaciones para cerrar la tarea
- ✓ Alcance y cambios adicionales tienen aprobación.
- ✓ Acciones aplicadas diferenciadas de propuestas y reversiones.
- ✓ Prueba final, pendientes y retirada de accesos documentados.
Fuentes y documentación
- NIST SP 800-128 — Sitúa la seguridad dentro de la gestión de configuración y del control de cambios.
Aplicarlo en tu empresa
Podemos revisar el entorno y acordar qué actuaciones, validaciones y mantenimiento necesitas.
Conocer el servicio relacionado →