Qué revisar antes de instalar o actualizar un conector para un agente de IA
Mantén inventario, procedencia, versión, permisos y pruebas de cada herramienta antes de habilitarla en producción.
 Equipo enginerIT· 3 min de lectura
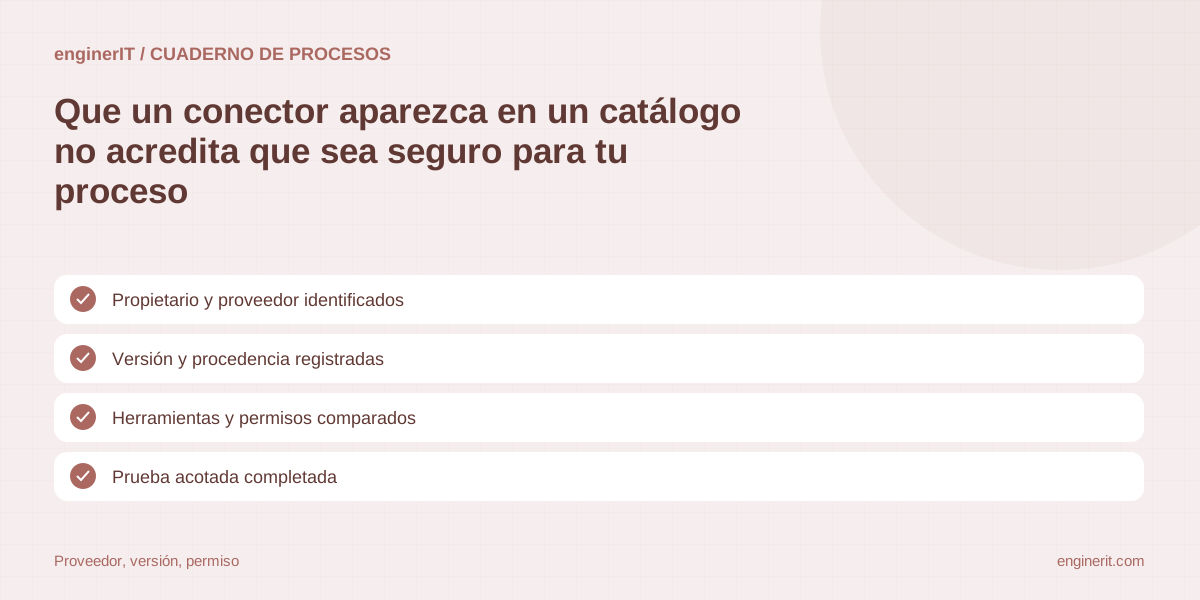
Un agente necesita consultar el CRM y alguien instala una herramienta de un catálogo comunitario. La ficha anuncia lectura de oportunidades; después de actualizar, la extensión también puede crear o borrar registros. Un conector merece controles de ciclo de vida como cualquier integración: saber quién lo mantiene, qué operaciones incorpora y qué cambia antes de que toque datos reales.
Mantén un inventario con propietario
Registra nombre, proveedor, responsable interno, versión, origen, propósito, sistemas conectados y procesos que dependen de él. Distingue conectores en prueba de los activos. Un inventario de herramientas que el agente puede invocar permite retirar una extensión antigua que ya no tiene dueño.
Inspecciona operaciones y flujo de datos
Lista qué puede leer, crear, modificar, borrar o enviar la herramienta, y a qué servicios transmite información. Revisa parámetros, respuestas y dependencias. Una etiqueta “solo búsqueda” en una página comercial no sustituye la verificación de la versión y configuración desplegadas.
Confirma origen, versión y mantenimiento
Obtén el paquete del canal definido por la empresa y registra versión, firma o checksum cuando el proveedor lo publique, fecha y cambios. Comprueba quién puede publicar actualizaciones y cómo se informa una vulnerabilidad. Si no hay información suficiente para identificar el artefacto, no lo conectes a producción.
Asigna permisos por tarea y usuario
La identidad técnica usa solo ámbitos necesarios y no concentra acceso a todas las cuentas. Si la tarea requiere actuar en nombre de una persona, revisa cómo se representa su identidad y autorización en el sistema final. El nombre MCP indica una interfaz, no un aval de seguridad del servidor.
Prueba en un entorno acotado
Usa datos ficticios o un espacio de prueba sin acciones irreversibles. Ensaya lecturas, escrituras no permitidas, errores, respuestas malformadas y contenido que intenta alterar el objetivo. Observa qué datos salen del entorno y si los registros permiten reconstruir cada invocación.
Despliega con una forma de volver atrás
La actualización documenta qué versión reemplaza, qué cambios incorpora, quién aprobó y cómo se restaura la configuración anterior. Activa primero para un grupo o flujo limitado y compara comportamiento. Si cambia un permiso o una operación, pausa el despliegue hasta que el responsable lo revise.
Retira el acceso cuando deja de usarse
Deshabilitar una integración no siempre revoca credenciales o tokens ya creados. Sigue la guía del sistema para invalidarlos, limpia permisos y comprueba que el agente no conserve una ruta alternativa al mismo servicio. Registra fecha, dueño y motivo del retiro.
Repite la revisión ante cambios
Actualizaciones, nuevos subprocesadores, permisos, APIs y comportamiento del modelo pueden modificar el riesgo. Revisa el conector después de cambios relevantes y define quién recibe avisos. Un resultado correcto en la versión anterior no demuestra que la nueva se comporte igual.
Antes de ponerlo en marcha
- ✓ Propietario y proveedor identificados
- ✓ Versión y procedencia registradas
- ✓ Herramientas y permisos comparados
- ✓ Prueba acotada completada
- ✓ Vuelta atrás documentada
- ✓ Credenciales y conectores sin uso retirados
Fuentes y documentación
- NIST — Lessons Learned from the Consortium: Tool Use in Agent Systems — NIST resume enfoques para clasificar herramientas por función, patrón de acceso, riesgo, reversibilidad, fiabilidad, monitorización y autonomía.
- OWASP — Top 10 for Agentic Applications 2026 — Referencia de riesgos agénticos y cadena de suministro; no certifica conectores ni versiones concretas.
Ensaya una actualización que añade permisos de escritura a un conector de lectura.
La versión nueva debe permanecer aislada hasta que se aprueben su alcance, pruebas y plan de vuelta atrás.
Cuéntanos qué necesitas →Para seguir profundizando
Cómo reducir el riesgo de inyección de instrucciones en correos y documentos
Trata el contenido recibido como dato no confiable, limita las acciones disponibles y deriva cambios sensibles a una persona.
Leer la guía →
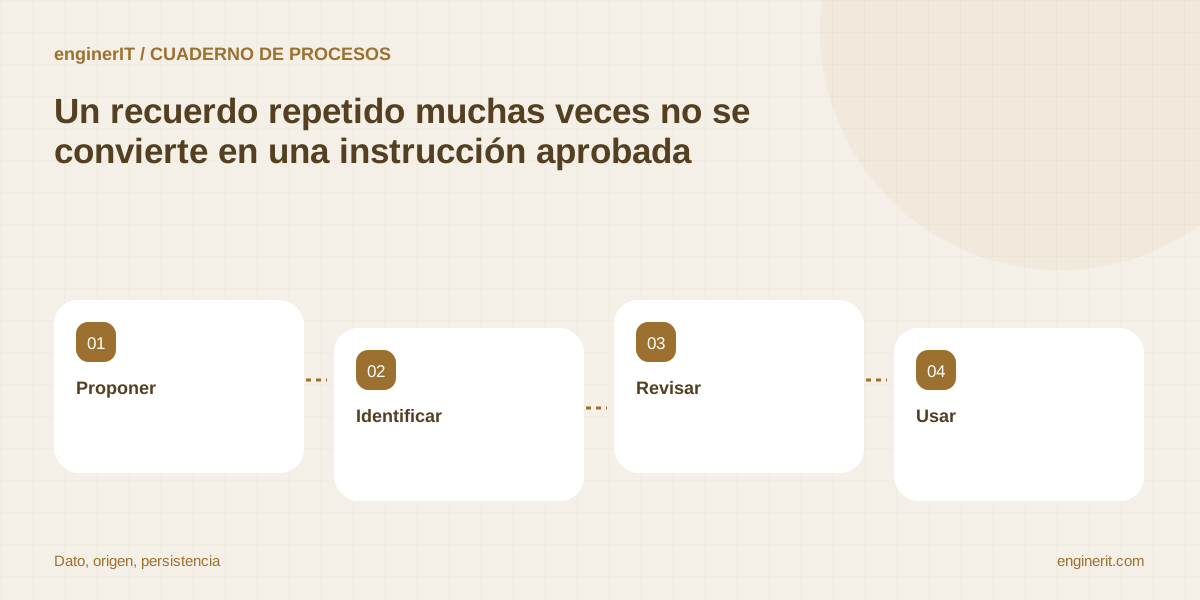
Cómo evitar que una memoria persistente del agente contamine tareas futuras
Separa memoria temporal y conocimiento aprobado, guarda procedencia y permite revisar, invalidar y restaurar cambios duraderos.
Leer la guía →
Cómo controlar la identidad y el alcance cuando un agente delega trabajo
Vincula cada mensaje a un agente, una tarea y un responsable, y evita que una instrucción suplantada amplíe la autoridad.
Leer la guía →