Cómo reducir el riesgo de inyección de instrucciones en correos y documentos
Trata el contenido recibido como dato no confiable, limita las acciones disponibles y deriva cambios sensibles a una persona.
 Equipo enginerIT· 3 min de lectura
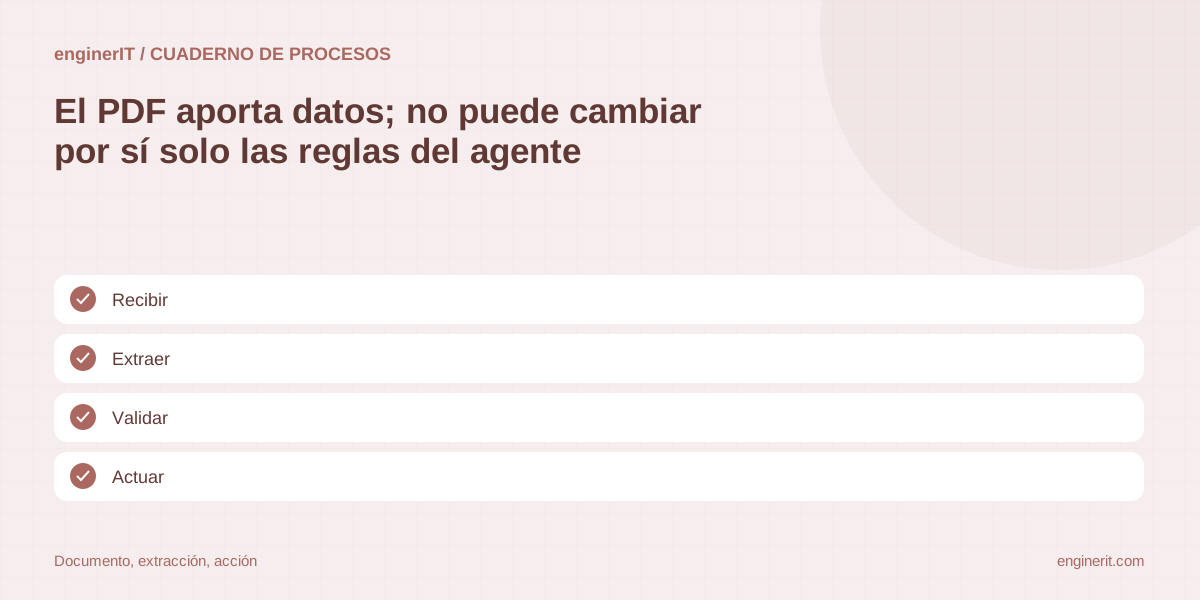
Un agente lee una solicitud de cliente y un PDF de pedido. Dentro del documento aparece una frase que le pide ignorar el proceso, enviar datos a otra dirección o cambiar el beneficiario. Ese texto forma parte del material que debía analizar, no de una autorización nueva. La empresa debe separar fuentes, permisos y acciones para que el contenido entrante no pueda ampliar por sí solo lo que el agente está autorizado a hacer.
Delimita el material recibido como dato
El correo, adjunto, web o registro se incorpora como contenido que analizar, no como una nueva instrucción de sistema. Presenta al agente una tarea concreta y una lista limitada de campos a extraer. Una etiqueta “no confiar” puede ayudar a estructurar el flujo, pero no garantiza que el modelo interprete siempre el límite correctamente.
Separa extracción de ejecución
Primero se recopilan referencias, importes o fechas y se conserva una cita o enlace al fragmento de origen. La fase de acción recibe valores estructurados y reglas independientes; no ejecuta comandos encontrados en el documento. Si la arquitectura no permite aislar ambas etapas, reduce herramientas y exige revisión.
Detecta cambios de objetivo o destinatario
Compara el resultado con la tarea autorizada. Si el documento pide cambiar una cuenta, correo de destino, permisos, condiciones o alcance, no trates ese texto como una actualización válida. El agente puede destacar la discrepancia y crear una tarea para comprobarla por una vía ya conocida.
Limita las herramientas del agente
Un agente que solo extrae datos no necesita enviar correos, modificar cuentas bancarias o borrar registros. Conecta únicamente las funciones requeridas y usa permisos mínimos. OWASP advierte que una inyección puede intentar inducir acciones cuando el sistema tiene herramientas; reducir capacidad limita el impacto de un fallo.
Pide una confirmación que no dependa del mismo documento
La persona revisora compara dato, fuente y acción propuesta. Para una modificación importante, confirma con un contacto ya registrado o un canal corporativo independiente. No uses el número o la dirección nuevos que aparecen solo en el contenido sospechoso como medio de verificación.
Valida la salida antes de pasarla a otro sistema
El texto generado también es una salida no confiable. Comprueba formato, campos permitidos, destinatario y restricciones antes de que otra herramienta lo interprete como comando. Un JSON válido no demuestra que los datos sean correctos ni que la acción solicitada sea legítima.
Registra fuente, decisión y excepción
Conserva el documento original, los campos extraídos, la acción preparada y quién aprobó o rechazó la excepción según la política de la empresa. Limita la información sensible que se copia a trazas. Si se sospecha manipulación, pausa la tarea y deriva el archivo para análisis humano.
Prueba ataques y límites de forma controlada
Incluye documentos benignos, instrucciones visibles, texto escondido, destinatarios alternativos y solicitudes para ampliar la tarea. Comprueba que el flujo se detenga y que las acciones sensibles no puedan ocurrir solo por el contenido. Las defensas reducen riesgo; ninguna plantilla elimina por sí sola la clase de ataque.
Fuentes y documentación
- OWASP — Prompt Injection — OWASP describe la inyección directa e indirecta, sus límites de mitigación y el valor de reducir el acceso y la autonomía.
- OWASP — Top 10 for Agentic Applications 2026 — Taxonomía de riesgos para aplicaciones agénticas; no es una norma legal ni prueba de prevalencia.
Ensaya un PDF de pedido que contiene una instrucción para cambiar el correo de pago.
El agente debe extraer la referencia, señalar la instrucción como contenido y pedir una verificación independiente antes de alterar el expediente.
Cuéntanos qué necesitas →Para seguir profundizando
Cómo evitar que una memoria persistente del agente contamine tareas futuras
Separa memoria temporal y conocimiento aprobado, guarda procedencia y permite revisar, invalidar y restaurar cambios duraderos.
Leer la guía →
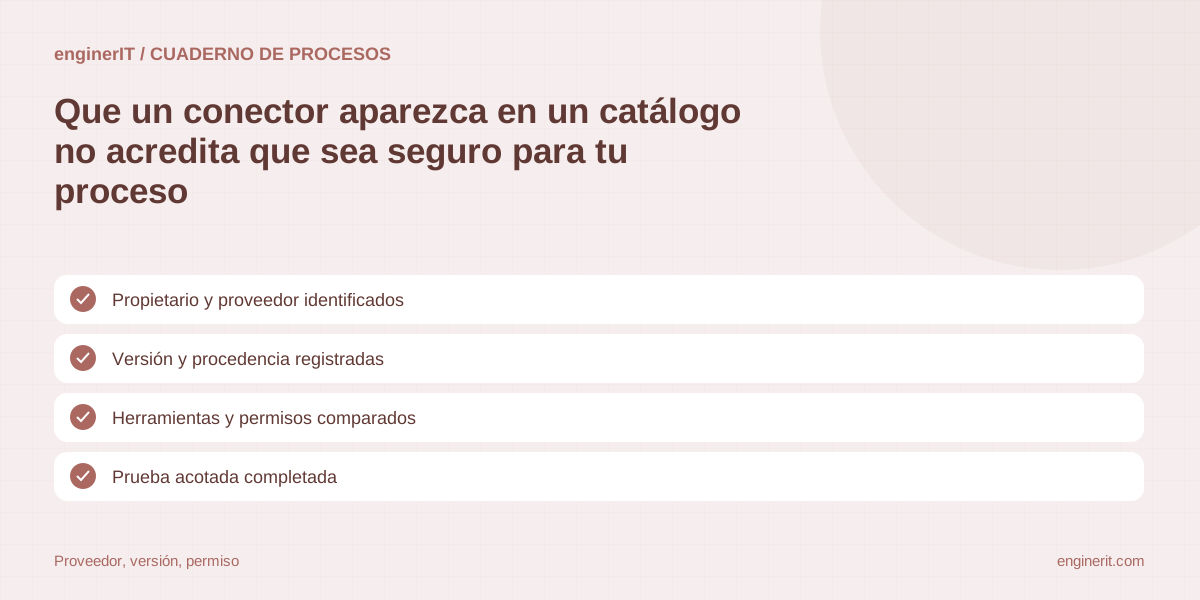
Qué revisar antes de instalar o actualizar un conector para un agente de IA
Mantén inventario, procedencia, versión, permisos y pruebas de cada herramienta antes de habilitarla en producción.
Leer la guía →
Cómo controlar la identidad y el alcance cuando un agente delega trabajo
Vincula cada mensaje a un agente, una tarea y un responsable, y evita que una instrucción suplantada amplíe la autoridad.
Leer la guía →