Por qué un reenvío puede cambiar el resultado de autenticación del correo
Un reenvío introduce otro servidor en el recorrido.
 Equipo enginerIT· 2 min de lectura
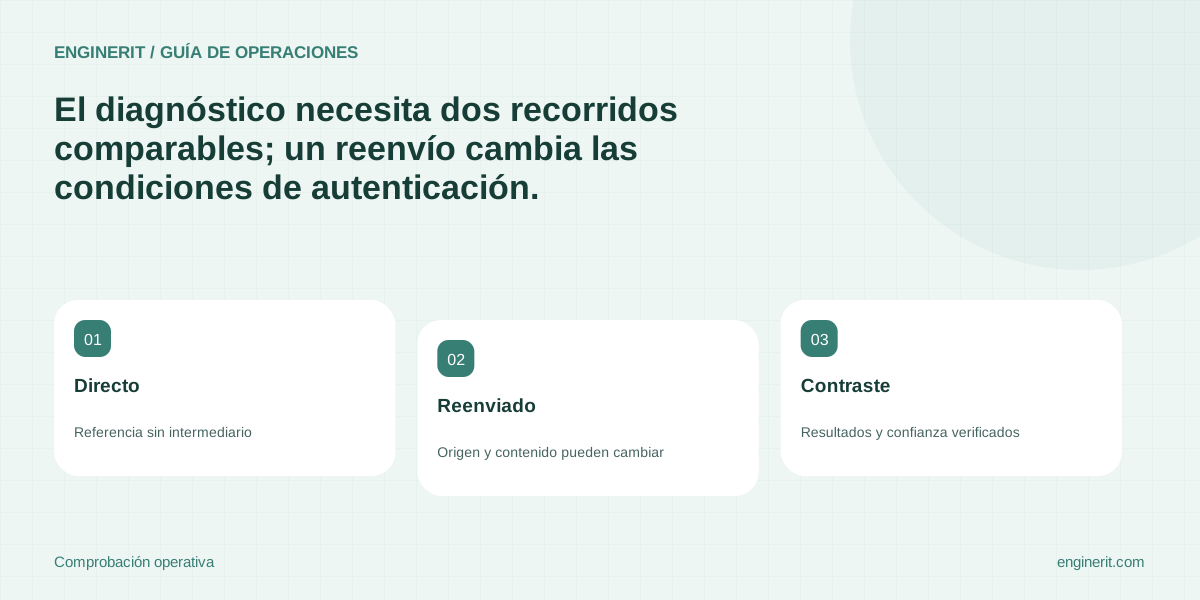
Un reenvío introduce otro servidor en el recorrido. El receptor final puede evaluar una IP distinta de la original y recibir un mensaje modificado. Por eso el mismo correo puede mostrar resultados de autenticación diferentes en dos destinos, aunque el remitente no haya cambiado su configuración.
Dibuja el recorrido que realmente falla
Separa tres casos: envío directo, reenvío automático de un buzón y paso por una lista o servicio intermediario. Pide una muestra de cada ruta que utilices; no deduzcas la ruta únicamente por el campo De. Conserva cabeceras completas y horas, protegiendo las direcciones y el contenido cuando compartas el diagnóstico.
En un ejemplo hipotético, una factura llega directamente a un buzón, pero otro destinatario la recibe mediante una dirección antigua que reenvía. Esas entregas no son equivalentes para diagnosticar SPF. El segundo recorrido añade una fuente que el dominio original puede no autorizar.
Separa los mecanismos
SPF depende del origen que evalúa el receptor. DKIM permite comprobar una firma, pero una modificación de las partes firmadas puede invalidarla. DMARC necesita que al menos uno de esos mecanismos supere su comprobación con la alineación correspondiente al dominio visible. No interpretes un fallo aislado como una prueba concluyente de suplantación.
ARC permite conservar información de autenticación anterior a la intervención de un servicio. Eso exige evaluar el intermediario y su configuración; la mera presencia de cabeceras ARC no convierte al mensaje en fiable. Microsoft permite declarar selladores de confianza para servicios legítimos necesarios.
Resuelve sobre la ruta, con una muestra controlada
Solicita al responsable del intermediario qué cambios introduce y si admite ARC. Compara el mensaje directo con el reenviado: resultados de autenticación, dominios y cambios de contenido. Si solo falla el segundo, abre la incidencia con esas dos evidencias y no pidas al emisor que autorice indiscriminadamente servidores ajenos.
Antes de confiar en un sellador, confirma su dominio de firma en las cabeceras y la necesidad empresarial del servicio. Después repite ambas entregas. Conserva el filtrado y la revisión del contenido: solucionar una incompatibilidad de autenticación no sustituye las comprobaciones de fraude ni la autorización del destinatario para una operación.
Comprobaciones para cerrar la tarea
- ✓ Identificar si el fallo aparece en ruta directa o reenviada.
- ✓ Comparar autenticación antes y después del intermediario.
- ✓ Validar al proveedor antes de declarar confianza ARC.
Fuentes y documentación
- Selladores ARC de confianza — Efectos de intermediarios y conservación de resultados originales.
- Diagnóstico de autenticación en Microsoft 365 — Diferencia entre temperror, permerror y fallos de autenticación.
Aplicarlo en tu empresa
Podemos revisar el entorno y acordar qué actuaciones, validaciones y mantenimiento necesitas.
Conocer el servicio relacionado →