Cómo limitar los permisos de un agente de IA que accede a datos de clientes
Ajusta identidad, alcance de consulta, escritura, autorización y retirada de acceso para cada herramienta del agente.
 Equipo enginerIT· 3 min de lectura
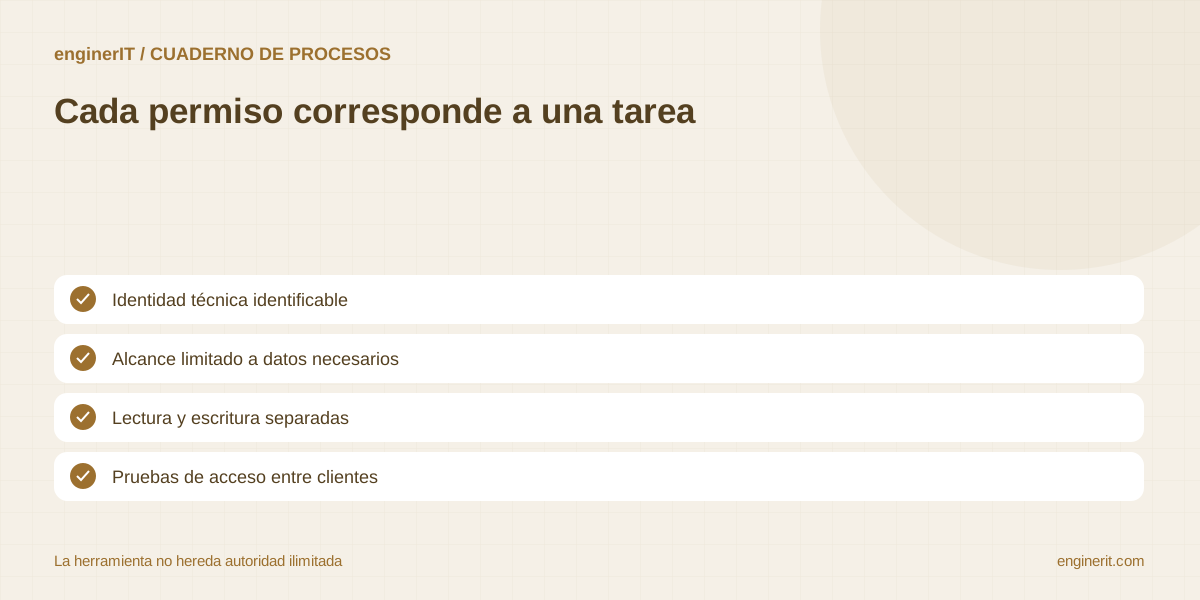
Un agente conectado al CRM puede necesitar encontrar un registro y preparar un resumen. Si la integración usa una cuenta compartida con acceso de administración, un error de instrucción puede alcanzar datos y funciones ajenas a esa tarea. Limitar acceso no es solo configurar un rol: hay que identificar la cuenta que actúa, probar lo que realmente puede hacer y saber quién suspende el acceso. La orientación de AEPD para IA agéntica invita a revisar la intervención de agentes y los riesgos de privacidad; cada organización debe evaluar su caso y arquitectura.
Crea una identidad técnica visible
Evita cuentas personales o credenciales compartidas sin propietario. Registra aplicación, responsable, propósito, sistemas conectados y ambiente. Una identidad diferenciada permite localizar acciones del agente en auditorías y retirar acceso sin bloquear las cuentas del equipo.
Define el alcance de datos
Limita registros, carpetas, regiones o clientes que el agente puede consultar. Si el sistema permite filtrar por propietario o grupo, verifica esa restricción con una cuenta de prueba. No confíes solo en una instrucción de texto para impedir que el agente busque expedientes ajenos.
Separa consulta y modificación
Empieza con lectura y borradores cuando el flujo aún se está evaluando. Añade escritura solo para las acciones necesarias y después de probar controles. El permiso de enviar mensajes, cambiar estados o eliminar registros debe analizarse por separado del permiso de leer.
Reduce la autoridad de cada conector
Usa ámbitos limitados, recursos concretos y vencimientos cuando estén disponibles. Un conector que agrupa varias funciones puede dar más acceso del previsto: compara permisos declarados con operaciones observadas. Registra las capacidades que no se usan y retíralas de la integración.
Protege aprobación y credenciales
La persona que aprueba una acción debe hacerlo desde un canal autenticado y poder ver qué cambiará. No dejes claves en prompts, documentos compartidos o logs. Define custodia, rotación y recuperación con el proveedor de identidad y el responsable técnico.
Ensaya acceso indebido y límites
Prueba si una petición confusa, un enlace o un documento podría conducir a otro cliente, otra carpeta o una escritura no prevista. Confirma que el sistema de destino deniega la operación, no solo que el agente suele abstenerse. Guarda la evidencia de la prueba y corrige el permiso si falla.
Registra acciones atribuibles
Cada lectura relevante o escritura debe asociarse a identidad técnica, tarea, marca temporal y resultado suficiente para investigación. Evita registros que expongan más contenido del necesario. Determina quién revisa alertas y cómo se distingue una acción del agente de la de un usuario.
Prepara la suspensión y retirada
Documenta dónde deshabilitar el agente, revocar tokens, cerrar sesiones y retirar permisos en cada herramienta. Prueba el procedimiento fuera del incidente y confirma que no quedan credenciales secundarias activas. Al acabar el piloto, retira accesos temporales que no tengan un dueño.
Integra permisos en la revisión del tratamiento
La configuración técnica reduce exposición, pero no determina por sí sola la legitimidad del tratamiento. Entrega finalidades, categorías de datos, proveedores, accesos y medidas a las personas responsables de privacidad y seguridad para que valoren el caso concreto.
Antes de ponerlo en marcha
- ✓ Identidad técnica identificable
- ✓ Alcance limitado a datos necesarios
- ✓ Lectura y escritura separadas
- ✓ Pruebas de acceso entre clientes
- ✓ Ruta de revocación comprobada
Fuentes y documentación
- AEPD — Inteligencia artificial agéntica desde la perspectiva de protección de datos — Orientación de la Agencia Española de Protección de Datos publicada en febrero de 2026. Es una guía de análisis; la aplicación a cada tratamiento debe revisarla la organización con sus responsables de privacidad.
Prueba que el agente de soporte no puede consultar fichas de otra cartera.
Valida la denegación en el sistema de destino y deja constancia de la identidad utilizada.
Cuéntanos qué necesitas →Para seguir profundizando
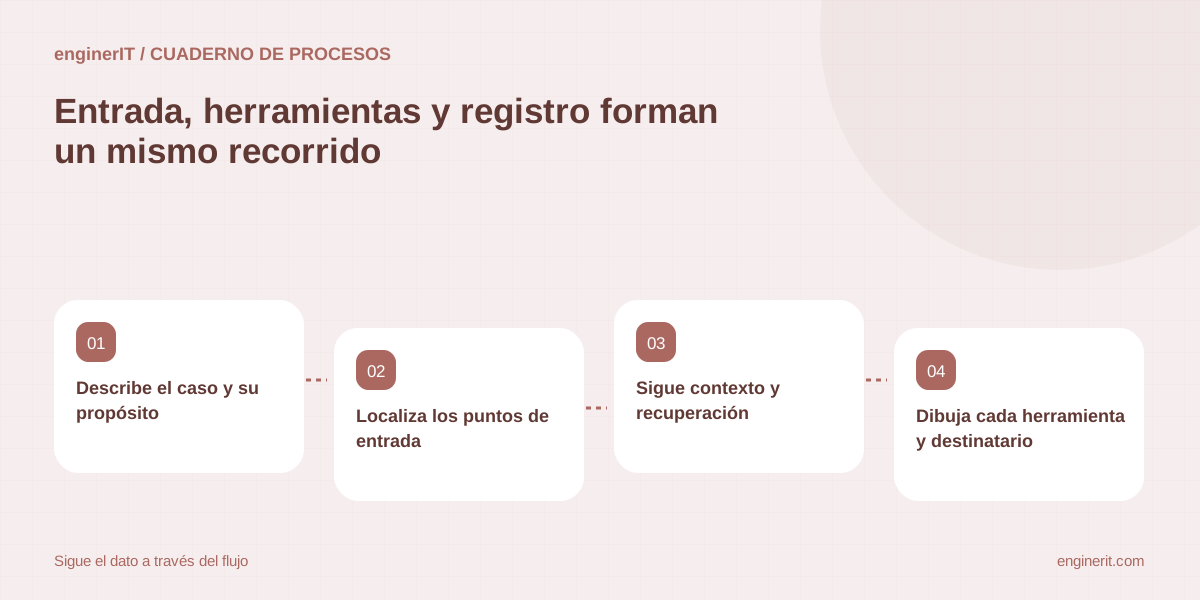
Cómo mapear los datos personales que pasan por un agente de IA
Sigue datos de entrada, contexto, herramientas, resultados y registros para saber dónde se usan y quién puede acceder.
Leer la guía →
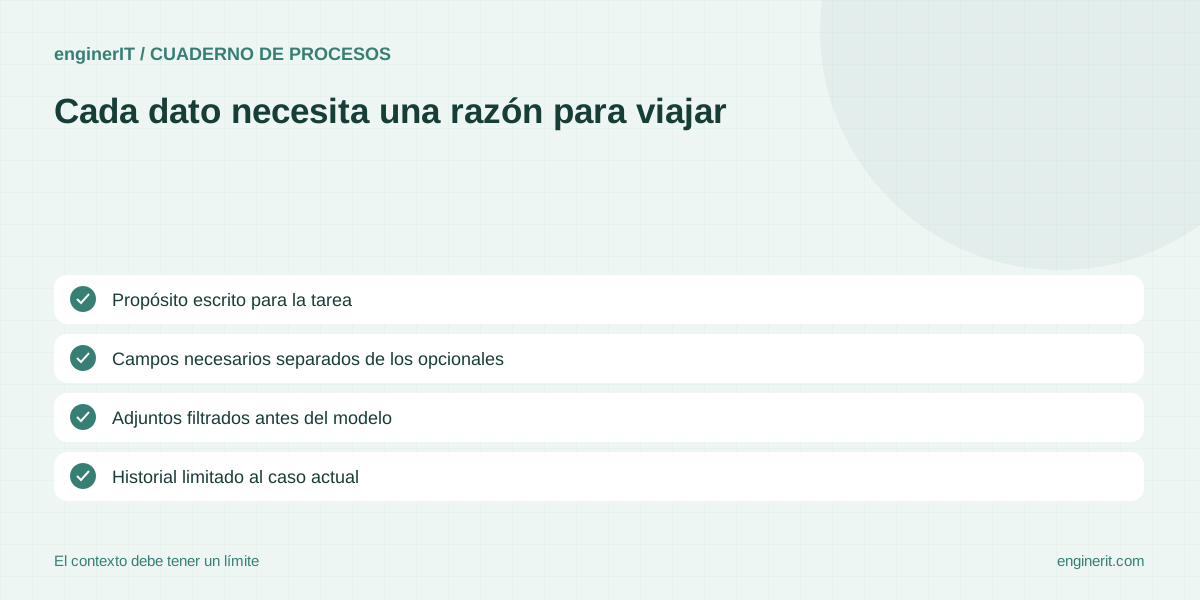
Cómo minimizar los datos personales que recibe un agente de IA
Reduce campos, adjuntos e historial al contexto necesario para la tarea y comprueba qué datos persisten en proveedores y registros.
Leer la guía →
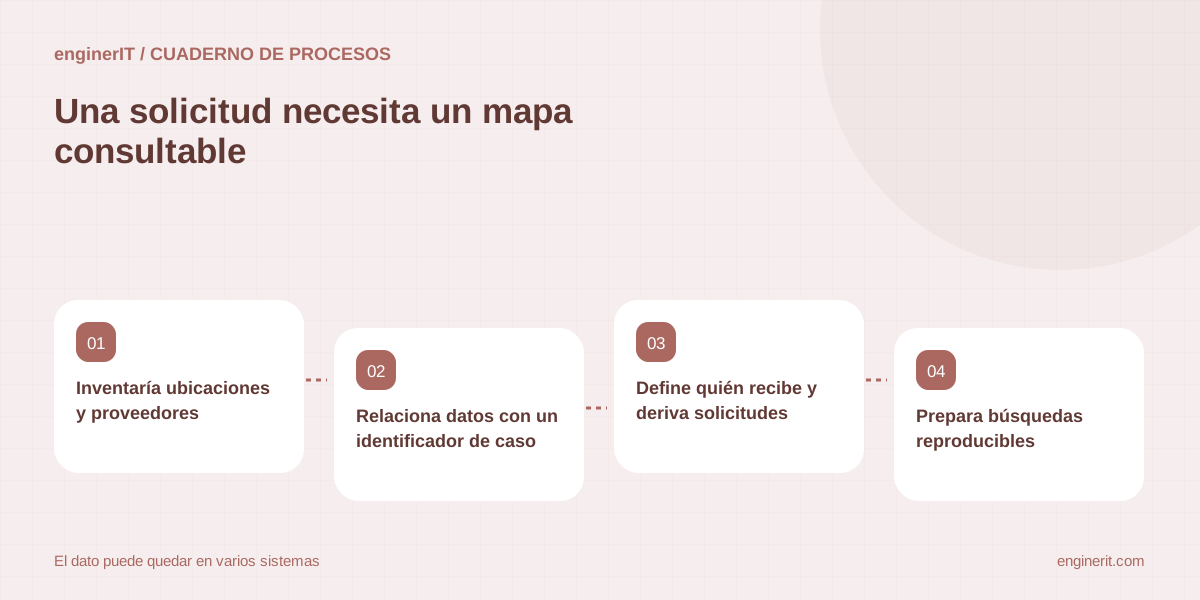
Cómo localizar datos de una persona cuando interviene un agente de IA
Inventaría conversaciones, herramientas, registros y resultados para que la empresa pueda tramitar solicitudes con revisión humana.
Leer la guía →