Cómo localizar datos de una persona cuando interviene un agente de IA
Inventaría conversaciones, herramientas, registros y resultados para que la empresa pueda tramitar solicitudes con revisión humana.
 Equipo enginerIT· 3 min de lectura
Cuando un agente lee mensajes y consulta sistemas, la información relacionada con una persona puede quedar en distintas ubicaciones: conversación original, extracción, nota del CRM, historial de ejecución o registro técnico. Si el equipo solo conoce la tabla final, localizar una consulta o corregir un dato puede ser lento e incompleto. Esta guía trata la preparación operativa de un mapa y una ruta interna. No determina qué derecho procede ni cómo resolver una solicitud concreta; esas decisiones corresponden a la organización y sus responsables de privacidad.
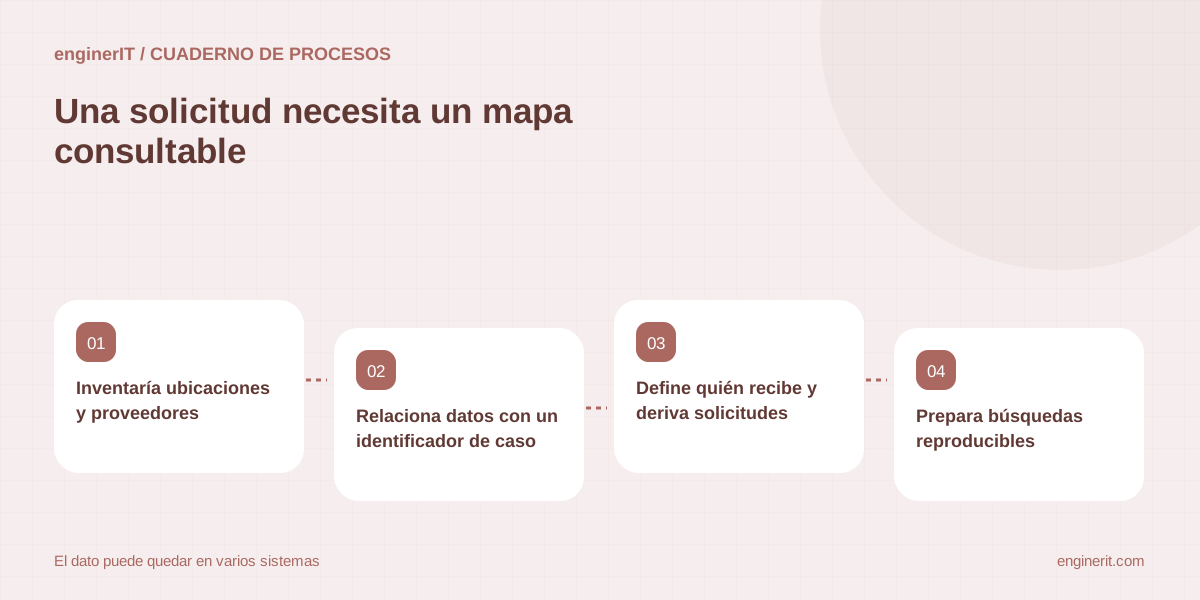
Inventaría ubicaciones y proveedores
Lista aplicaciones internas, proveedor del modelo, automatizador, almacenamiento, analítica, soporte y copias que participan. Registra para cada componente qué información recibe y conserva. Un diagrama que omite logs o servicios auxiliares no permite buscar de forma completa cuando surge una consulta.
Relaciona datos con un identificador de caso
Conserva una referencia interna que conecte correo, ejecución del agente, actividad del CRM y acción final sin duplicar información innecesaria. Asegura que el equipo autorizado puede usar esa referencia para localizar registros y que no se expone a otros usuarios.
Define quién recibe y deriva solicitudes
Acordad un canal conocido, persona responsable y plazo interno de escalado. Quien detecta una solicitud debe poder derivarla sin interpretar por su cuenta la respuesta legal. Documenta qué equipo revisa la identidad y consulta a privacidad cuando exista duda sobre alcance.
Prepara búsquedas reproducibles
Documenta cómo consultar cada sistema, qué identificadores admite y qué permisos hacen falta. Prueba la búsqueda con un caso ficticio y un usuario autorizado. Comprueba que una búsqueda parcial no se presenta como resultado completo si quedan proveedores o copias pendientes de revisar.
Revisa resultados e inferencias
Busca no solo el dato original, sino también resúmenes, etiquetas, puntuaciones y respuestas generadas vinculadas a la persona. La persona responsable determina cuáles son pertinentes y qué actuación corresponde. No permitas que el agente decida por sí solo si un registro se elimina o modifica.
Conserva evidencias de gestión
Registra fecha de recepción, sistemas revisados, responsable y resultado de cada paso con acceso restringido. Evita copiar documentos completos en tickets generales. Usa el procedimiento aprobado para mantener evidencia suficiente sin crear otro repositorio descontrolado.
Alinea conservación y eliminación
Para cada sistema, confirma qué configuración y procedimiento aplican a conversaciones, logs, cachés y respaldos. Una acción de borrado puede tener límites distintos según el proveedor. La empresa debe documentar cómo gestiona cada ubicación y comunicar las limitaciones al equipo que tramita casos.
Ensaya un recorrido completo
Simula una solicitud ficticia, localiza un dato en el sistema principal y una salida en el registro del agente. Mide tiempo, huecos de acceso y ambigüedades. Corrige el mapa y repite la prueba después de añadir un conector o cambiar retención.
Deriva la decisión a quien corresponda
Las guías de la AEPD informan sobre derechos y sistemas agénticos, pero no sustituyen la evaluación del tratamiento ni la respuesta profesional a la solicitud. Presenta los hallazgos al responsable de privacidad, que determinará la actuación aplicable a cada expediente.
Fuentes y documentación
- AEPD — Inteligencia artificial agéntica desde la perspectiva de protección de datos — Orientación de la Agencia Española de Protección de Datos publicada en febrero de 2026. Es una guía de análisis; la aplicación a cada tratamiento debe revisarla la organización con sus responsables de privacidad.
- AEPD — Derechos de las personas en materia de protección de datos — Información general sobre los derechos de protección de datos; la gestión concreta corresponde a la organización según el caso.
Haz una prueba de localización con una cuenta ficticia que aparezca en dos herramientas.
Comprueba si el equipo encuentra el origen, las salidas y los registros sin ampliar permisos innecesariamente.
Cuéntanos qué necesitas →Para seguir profundizando
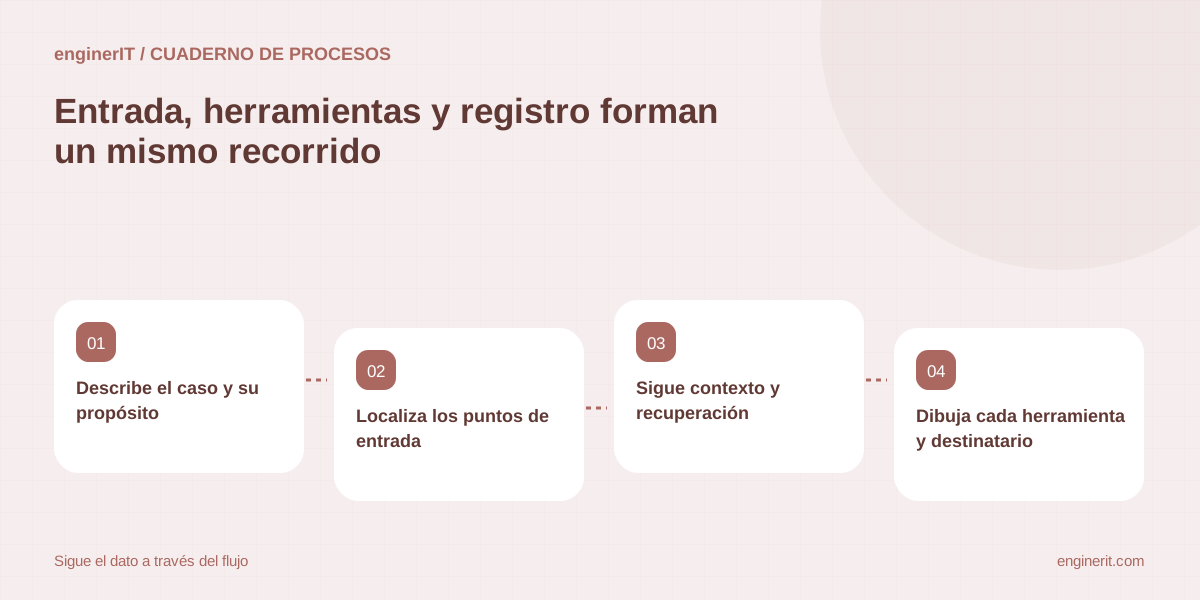
Cómo mapear los datos personales que pasan por un agente de IA
Sigue datos de entrada, contexto, herramientas, resultados y registros para saber dónde se usan y quién puede acceder.
Leer la guía →
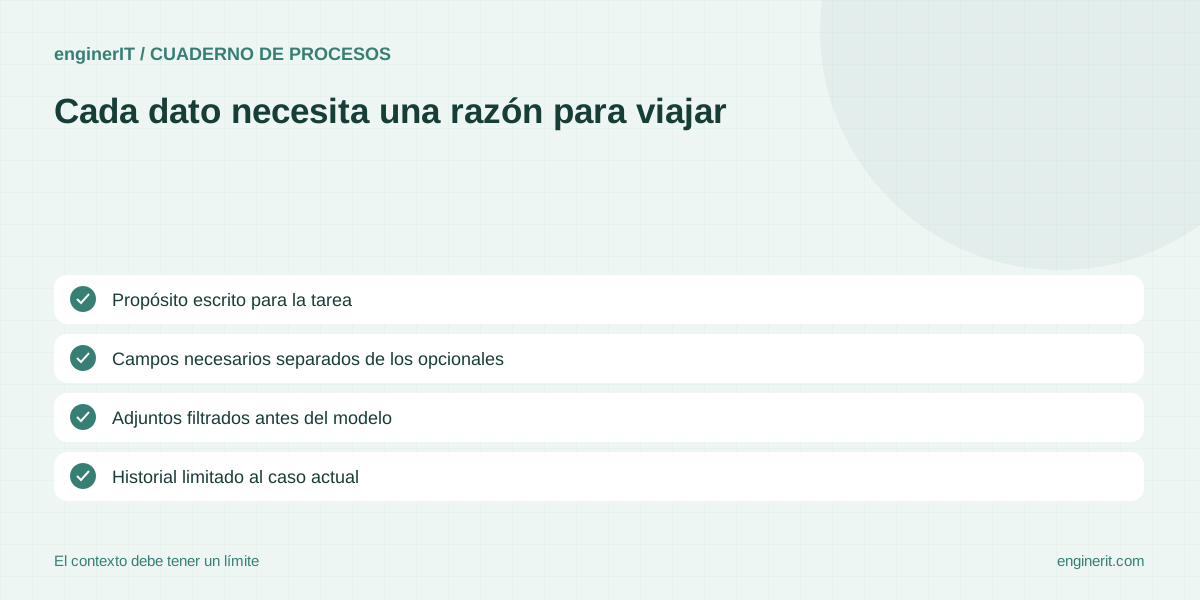
Cómo minimizar los datos personales que recibe un agente de IA
Reduce campos, adjuntos e historial al contexto necesario para la tarea y comprueba qué datos persisten en proveedores y registros.
Leer la guía →
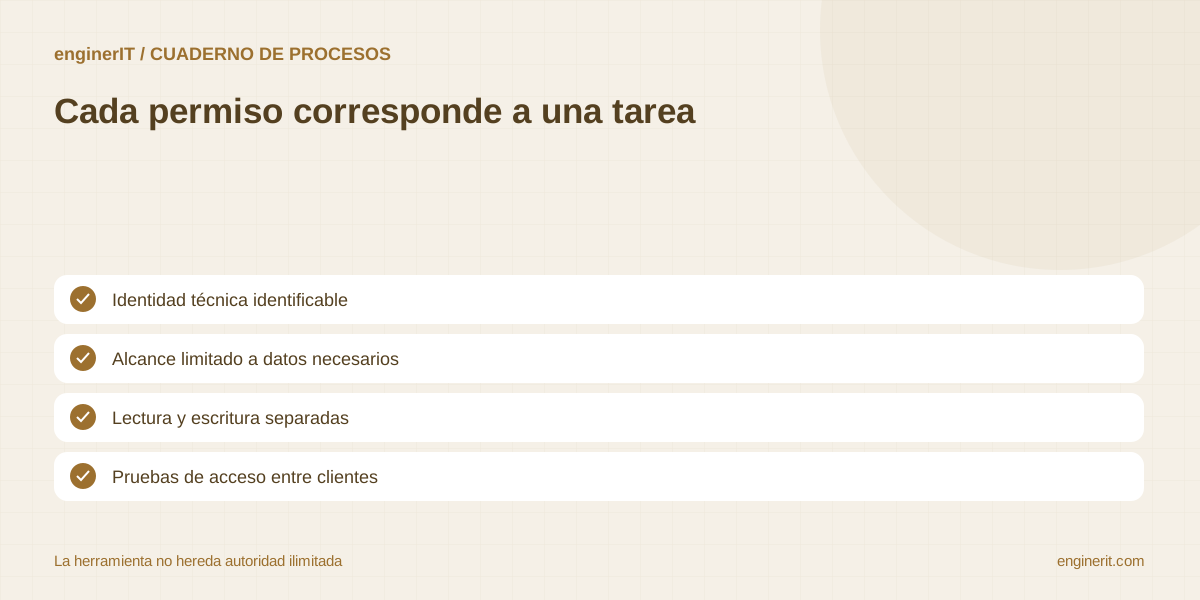
Cómo limitar los permisos de un agente de IA que accede a datos de clientes
Ajusta identidad, alcance de consulta, escritura, autorización y retirada de acceso para cada herramienta del agente.
Leer la guía →