Qué preguntar a un proveedor de agentes de IA sobre datos, permisos y responsabilidades
Una guía para comparar propuestas con alcance técnico, manejo de datos, control de acciones, soporte y salida del servicio.
 Equipo enginerIT· 3 min de lectura
Una pyme puede recibir ofertas que prometen “agentes autónomos seguros” sin explicar qué datos consultan, qué acciones ejecutan o cómo se resuelve una operación parcial. La comparación mejora si se entrega un caso concreto y se pide demostrar cada límite en el entorno previsto. La AEPD y el Reglamento europeo de IA ofrecen referencias para analizar privacidad y roles, pero no certifican una plataforma ni reemplazan la evaluación del caso por la empresa.
Pide un diagrama del flujo real
Solicita fuentes, proveedores, herramientas, registros y sistema de destino que intervienen en tu caso. Identifica qué información sale del tenant, qué queda almacenado y qué servicios secundarios la procesan. Una arquitectura genérica no responde a la configuración que se instalará.
Aclara quién hace qué
Pregunta qué entidad opera cada componente, quién administra credenciales, quién responde ante una incidencia y quién autoriza una acción. El rol contractual puede depender del propósito y del tratamiento; pide que las partes documenten sus responsabilidades y revísalas con asesoría.
Demuestra permisos con una cuenta de prueba
Muestra cómo el agente respeta el usuario, grupo y recurso autorizado. Pide comprobar lectura y escritura por separado, y una denegación verificable. No aceptes “el modelo no lo hará” como control si el conector conserva la capacidad de acceso.
Pregunta por retención y uso de datos
Confirma qué mensajes, resultados, logs y archivos se conservan, durante cuánto tiempo, con qué finalidad y quién puede consultarlos. Pregunta cómo se usan datos del cliente para entrenamiento o mejora del servicio según contrato y configuración. Obtén las respuestas por escrito.
Comprueba trazabilidad y corrección
Solicita una muestra de registro para una tarea completa: entrada, herramienta, salida, error y aprobación. Aclara cómo corregir un dato, eliminar o exportar información y reconstruir una ejecución. Los logs deben apoyar investigación sin concentrar contenido innecesario.
Ensaya fallos y operaciones ambiguas
Pide probar timeout después de una escritura, permiso revocado, proveedor no disponible y respuesta contradictoria. El proveedor debe mostrar qué estado conserva, qué se repite y cómo interviene soporte. Una demo feliz no demuestra recuperación segura.
Define soporte y cambios de servicio
Acordad horario, tiempos de respuesta, aviso de cambios, versiones de modelo, subproveedores y ruta de escalado. Pregunta qué trabajo se factura por separado. Confirma quién mantiene instrucciones, integraciones, pruebas y credenciales tras la implantación.
Prueba salida y reversibilidad
Antes de firmar, revisa cómo exportar configuraciones, datos y registros, retirar permisos y volver al proceso anterior. Identifica dependencias que impedirían cambiar de proveedor. Un plan de salida no es solo una cláusula: debe funcionar con el formato y acceso contratados.
Compara con criterios puntuables
Evalúa el mismo caso con preguntas y datos sintéticos, define requisitos eliminatorios y asigna puntuaciones a calidad, control, coste total y soporte. Documenta evidencia y asuntos no resueltos. Solicita revisión técnica, de privacidad y compras antes de aceptar condiciones comerciales.
Antes de ponerlo en marcha
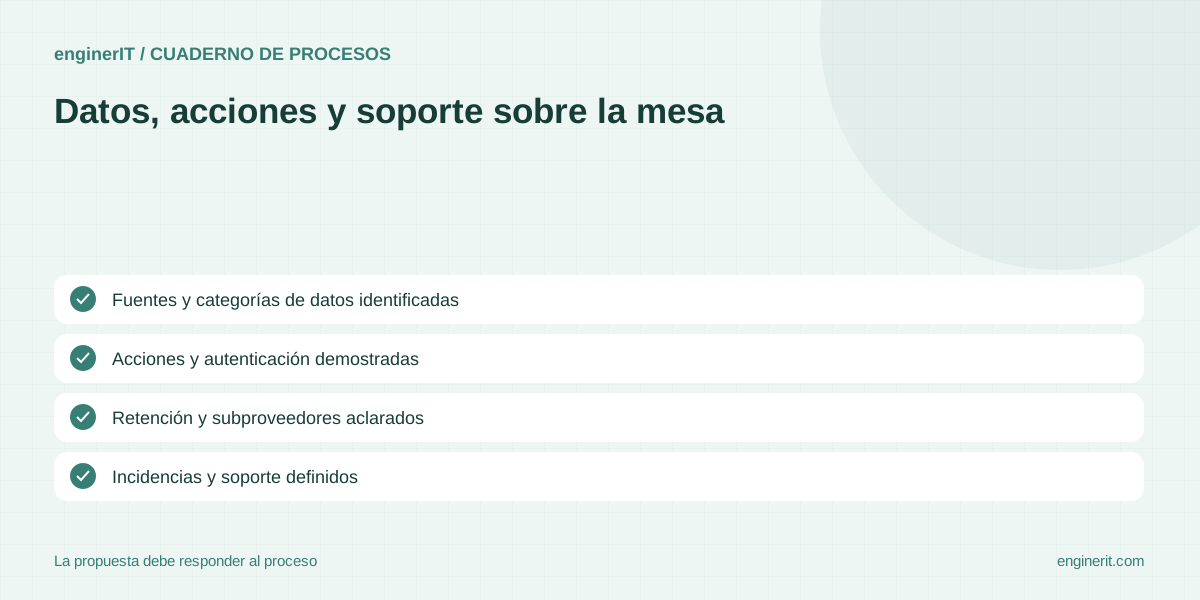
- ✓ Fuentes y categorías de datos identificadas
- ✓ Acciones y autenticación demostradas
- ✓ Retención y subproveedores aclarados
- ✓ Incidencias y soporte definidos
- ✓ Exportación y retirada probadas
Fuentes y documentación
- AEPD — Inteligencia artificial agéntica desde la perspectiva de protección de datos — Orientación de la AEPD publicada en febrero de 2026; el análisis debe adaptarse al tratamiento concreto.
- EUR-Lex — Reglamento (UE) 2024/1689, texto consolidado — Fuente jurídica oficial. Revisada el 31/10/2026. El artículo aplicable depende del papel de la organización, la función del sistema y su contexto; consultar asesoría especializada para determinar obligaciones concretas.
Usa el mismo caso de prueba con cada proveedor y conserva las respuestas documentadas.
Compara comportamiento observado y obligaciones contractuales, no solo funciones de una presentación.
Cuéntanos qué necesitas →Para seguir profundizando
Cómo hacer un inventario de procesos antes de automatizar una pyme
Localiza tareas repetidas, excepciones, sistemas implicados y responsables para elegir un primer flujo automatizable con criterio.
Leer la guía →
Cómo calcular el coste total de un agente de IA para una pyme
Incluye integración, supervisión, consumo, mantenimiento y gestión de excepciones en una estimación comparable al proceso actual.
Leer la guía →
Plan de continuidad si falla un agente de IA o una integración
Define cómo detectar la caída, proteger trabajos pendientes, volver al procedimiento manual y reconciliar la cola al recuperar el servicio.
Leer la guía →