Cómo conectar un agente de IA a los sistemas de una pyme con permisos claros
Define qué sistema manda en cada dato, qué puede consultar el agente y qué cambios quedan sujetos a aprobación antes de integrar herramientas.
 Equipo enginerIT· 3 min de lectura
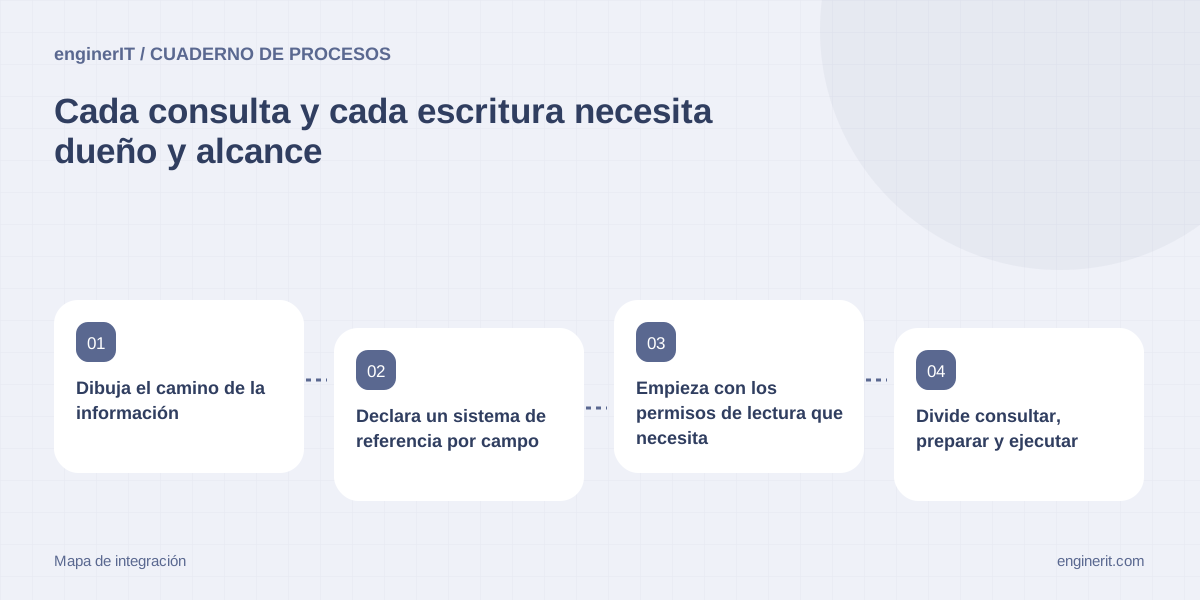
Conectar un modelo al correo, CRM o sistema de gestión no resuelve automáticamente qué dato es correcto ni qué acciones puede ejecutar. Una integración útil define el propósito de cada acceso, el sistema que gobierna la información y cómo se verifica una escritura antes de extender el flujo a más procesos.
Dibuja el camino de la información
Para cada tarea, anota de dónde llega el dato, qué sistema lo transforma, dónde se confirma y quién lo consume. Un cliente puede aparecer con nombres distintos en CRM y facturación. Antes de conectar ambos, decide qué referencia identifica la cuenta y qué hacer si no coincide. El mapa ayuda a descubrir lecturas redundantes y pasos manuales que no deberían automatizarse.
Declara un sistema de referencia por campo
No hace falta que una única aplicación gobierne todos los datos. Acuerda cuál es la fuente que decide estado del pedido, condiciones comerciales, contactos y disponibilidad. Si hay dos fuentes válidas, define cuál prevalece y qué procedimiento resuelve discrepancias. El agente debe mostrar el origen consultado en vez de combinar versiones sin explicarlo.
Empieza con los permisos de lectura que necesita
Lista las herramientas y campos requeridos por el caso, y evita conceder acceso general por comodidad. Separa una identidad técnica de la cuenta personal de un empleado. Asigna un dueño que pueda revisar o retirar el acceso, y documenta el entorno y la tarea para que una credencial no se reutilice para otros procesos sin evaluación.
Divide consultar, preparar y ejecutar
Una integración puede leer datos, preparar un borrador o escribir un cambio confirmado. Trata esas capacidades como niveles separados. Si el agente solo necesita explicar el estado de un pedido, no requiere permiso para modificarlo. Para cada escritura, define los campos autorizados, el registro afectado y las condiciones de aprobación.
Controla la identidad del registro antes de actuar
Usa identificadores estables y valida a qué empresa, oportunidad o expediente pertenece el registro. Un nombre parecido no es clave suficiente. Antes de una modificación, muestra referencia y campos relevantes, y evita actuar si hay varios candidatos. Si el sistema de destino devuelve otra entidad, detén el proceso y conserva la respuesta técnica para investigar.
Define errores visibles y recuperación
Una API puede fallar, devolver un dato incompleto o confirmar tarde. La interfaz debe distinguir acción no enviada, pendiente de confirmación y confirmada. Asigna una cola de error con responsable y siguiente comprobación. No conviertas un tiempo de espera en éxito ni repitas una escritura sin comprobar si la primera operación llegó a aplicarse.
Prueba con datos representativos y autorizados
Ensaya coincidencias exactas, registros duplicados, campos vacíos, usuarios sin permiso y conflictos entre sistemas. Compara la respuesta con la fuente que gobierna cada dato. Realiza las primeras escrituras en un entorno de prueba o con registros acotados y una forma de corregir el cambio antes de ampliar el alcance.
Revisa el acceso y la integración cuando cambie el proceso
Un nuevo campo, proveedor, grupo de usuarios o finalidad puede cambiar lo que el agente necesita. Asigna quién revisa permisos y configuración, qué señal inicia la revisión y cómo se revocan accesos que ya no hacen falta. La integración no termina cuando se conecta; hay que mantener la relación entre alcance y tarea.
Selecciona una consulta y una escritura de un proceso candidato.
Dibuja sistemas, campos, identificadores, permisos y errores esperados. Pide a quien mantiene cada herramienta que confirme el sistema de referencia y qué prueba demuestra una actualización correcta.
Cuéntanos qué necesitas →Para seguir profundizando
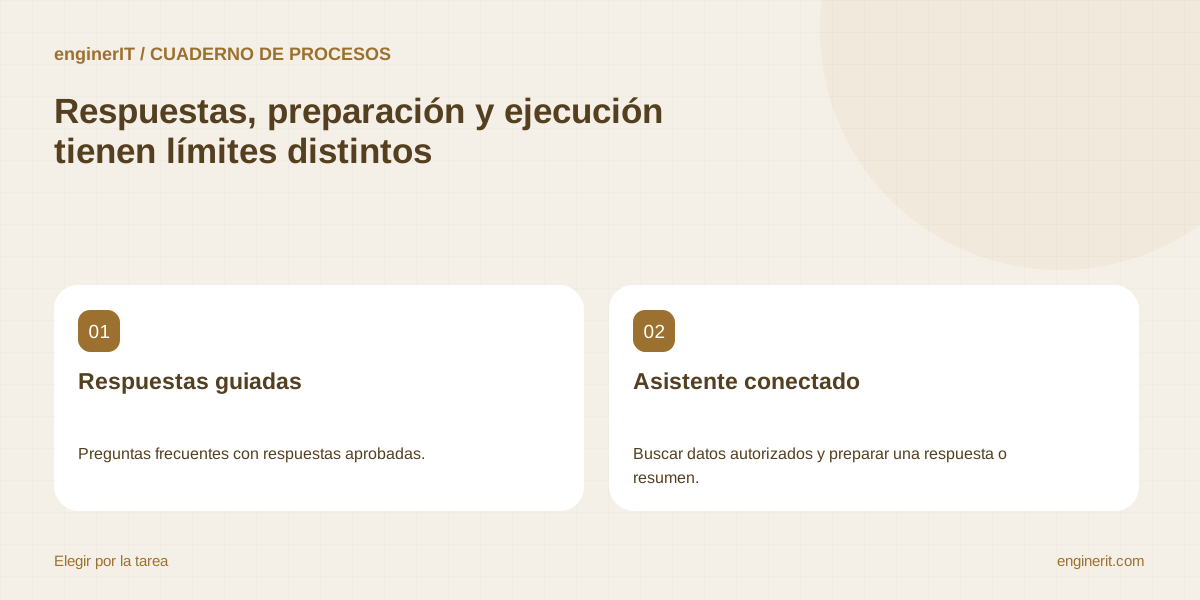
Agente de IA o chatbot: qué necesita realmente una pyme
Una guía práctica para distinguir respuestas automáticas de agentes que consultan sistemas y preparan trabajo.
Leer la guía →
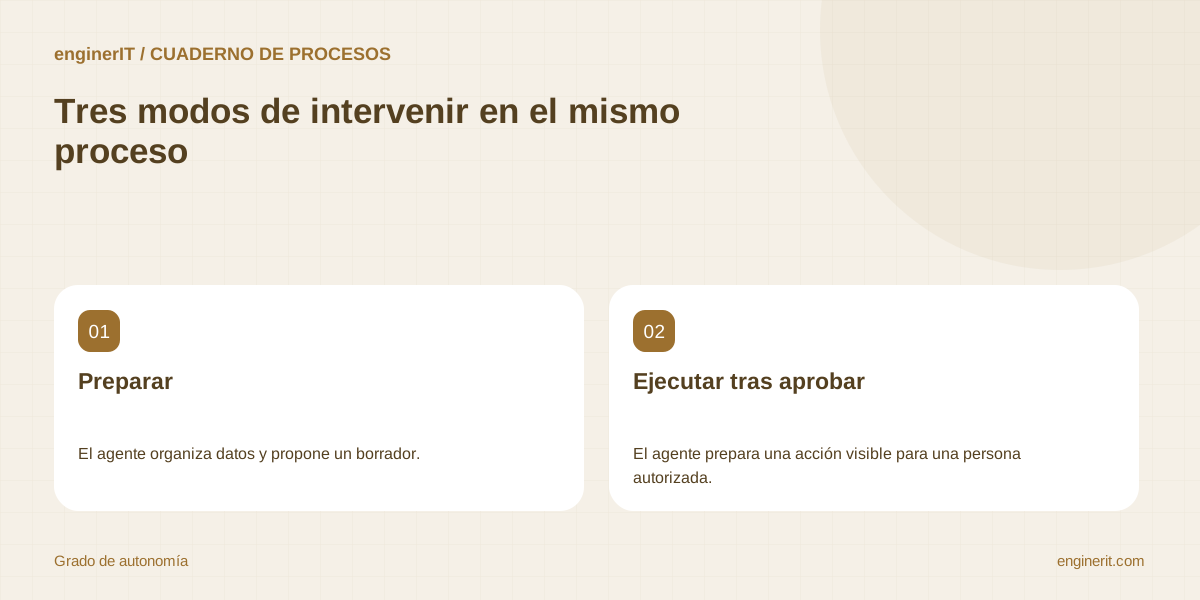
Cómo diseñar la revisión humana en un agente de IA para una pyme
Decide qué puede ejecutar un agente, qué debe presentar para aprobación y cómo diseñar una parada útil ante incertidumbre.
Leer la guía →
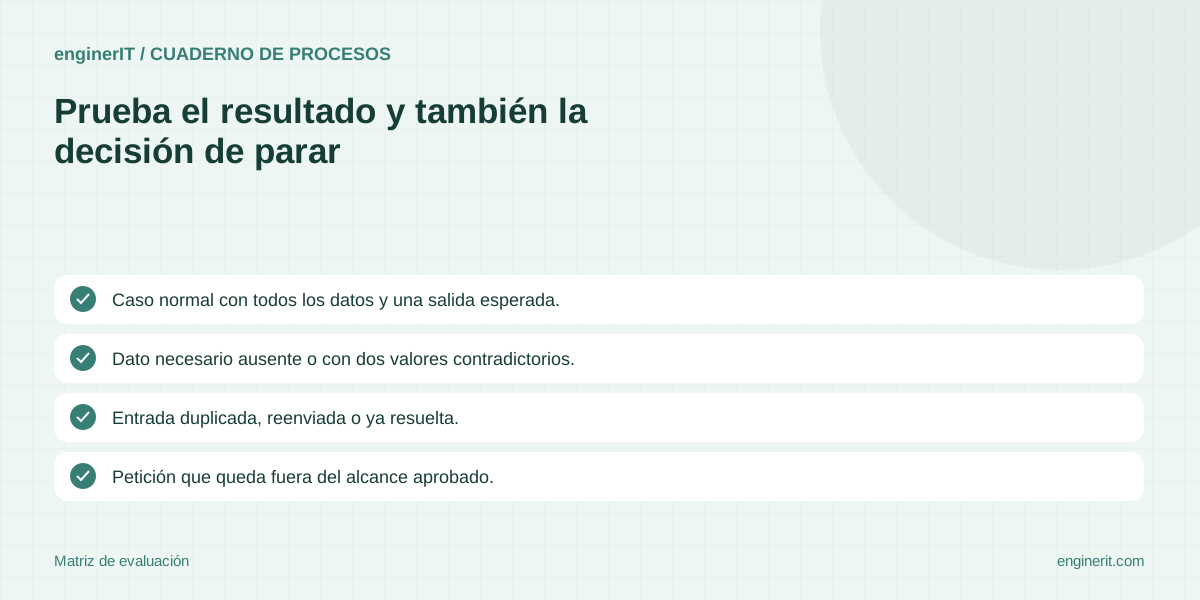
Cómo probar un agente de IA antes de usarlo con clientes o en operaciones
Prepara casos normales y difíciles, define criterios de aprobación y verifica acciones, errores, derivaciones y recuperación antes de ampliar el uso.
Leer la guía →