Cómo renovar un secreto sin detener un flujo de trabajo
Renueva un secreto preparando la credencial nueva, verificando que cada consumidor la utiliza y retirando después la anterior.
 Equipo enginerIT· 2 min de lectura
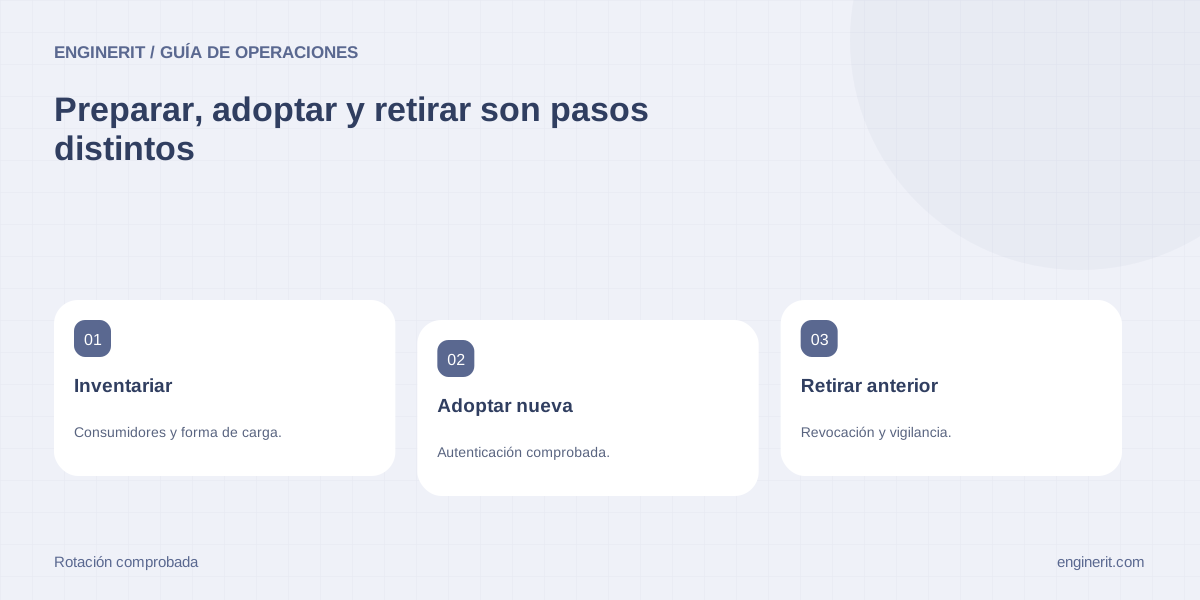
Renueva un secreto preparando la credencial nueva, verificando que cada consumidor la utiliza y retirando después la anterior. La continuidad depende de que el proveedor permita solapamiento y de que la aplicación pueda actualizar su configuración sin perder trabajo.
Averigua cómo carga la credencial cada proceso
Inventaría flujos, servicios, tareas y entornos que usan el secreto. Anota si lo leen en cada ejecución, al arrancar o desde una caché. Identifica vencimiento y procedimiento de recuperación. La documentación de Entra recomienda rotación y custodia segura cuando aún necesitas secretos, y contempla alternativas sin ellos en escenarios compatibles. No asumas que cambiar el valor en el almacén hace que todos los consumidores lo adopten inmediatamente.
Decide si puedes hacer un cambio solapado
Comprueba en el proveedor si admite dos credenciales válidas a la vez y cómo se revoca cada una. Si lo permite, crea la nueva y distribúyela mediante el mecanismo autorizado, conservando temporalmente la antigua. Si solo admite una, no prometas una renovación sin interrupción: prepara una ventana controlada, cola o ruta manual. Define antes qué señal obligará a detener el cambio y cómo recuperarás el servicio sin divulgar credenciales.
Verifica uso nuevo, no solo conexión viva
Actualiza un consumidor acotado y fuerza una autenticación nueva con una operación de bajo impacto. Un token o sesión ya obtenido puede seguir funcionando sin demostrar que el secreto recién instalado sirve. Comprueba identificador de credencial o eventos disponibles, sin registrar su valor. Después actualiza los demás consumidores y verifica la ruta completa, incluidos procesos programados poco frecuentes. Mantén un registro de qué se migró y qué sigue pendiente.
Retira la anterior y comprueba el cierre
Cuando todos los consumidores estén comprobados, revoca la credencial vieja según el mecanismo del proveedor. Verifica que ya no permite obtener una autorización nueva y que los consumidores mantienen su funcionamiento. La vigencia de tokens existentes depende del servicio: no presentes la retirada del secreto como invalidación universal de todas las sesiones. Elimina copias temporales, fija alertas de próximo vencimiento y conserva fecha, responsable y evidencia de la renovación sin guardar el secreto en el informe.
Comprobaciones para cerrar la tarea
- ✓ Confirmar solapamiento admitido antes de prometer continuidad.
- ✓ Probar autenticación nueva en cada consumidor.
- ✓ Retirar la credencial antigua y revisar procesos infrecuentes.
Fuentes y documentación
- Microsoft Learn — Migración de autenticación basada en secretos — Rotación y custodia para sistemas que aún necesitan secretos; alternativas sin secretos en escenarios compatibles.
Aplicarlo en tu empresa
Podemos revisar el entorno y acordar qué actuaciones, validaciones y mantenimiento necesitas.
Conocer el servicio relacionado →