Cómo preparar una política DMARC sin bloquear envíos legítimos
Prepara DMARC con inventario, observación y criterios de avance.
 Equipo enginerIT· 2 min de lectura
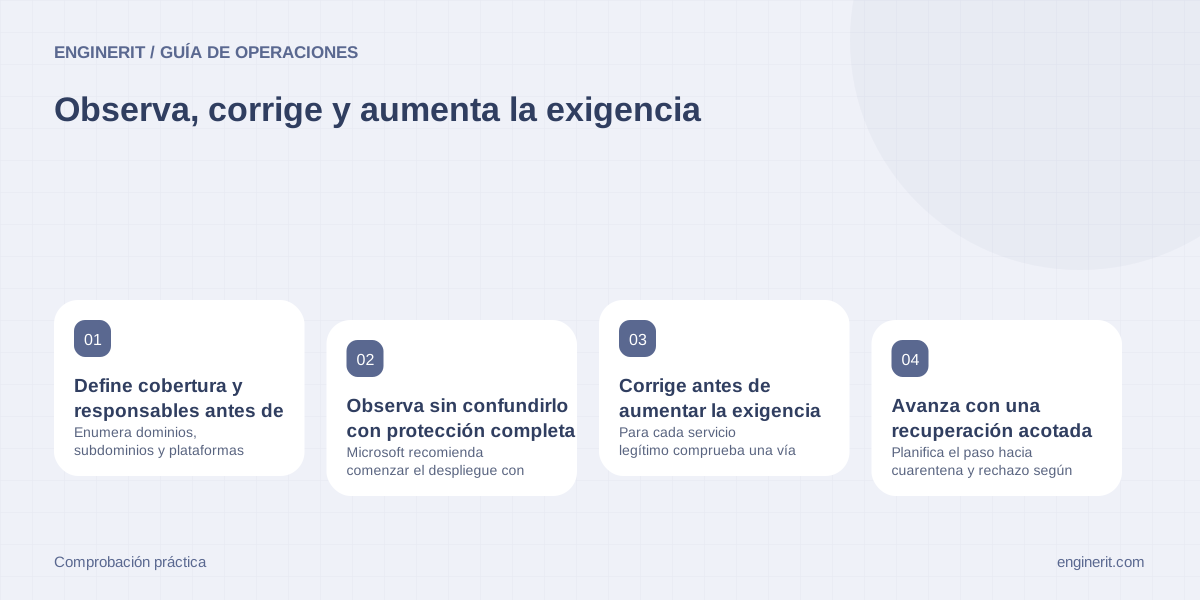
Prepara DMARC con inventario, observación y criterios de avance. Empieza por conocer qué servicios envían legítimamente, corrige sus fallos de alineación y aumenta la exigencia cuando tengas evidencias suficientes, con responsable y recuperación previstos.
Define cobertura y responsables antes de publicar
Enumera dominios, subdominios y plataformas que envían correo. Para cada uno identifica al responsable funcional y al técnico que puede cambiar la autenticación. Incluye facturas, campañas, notificaciones y envíos poco frecuentes: el correo cotidiano de los empleados no representa toda la actividad.
Decide quién revisará los informes y cómo investigará una fuente desconocida. Si los informes llegan a un buzón que nadie atiende, la fase de observación no aporta control. Valora también quién tendrá acceso a esos datos y qué información necesitas conservar para justificar una decisión.
Observa sin confundirlo con protección completa
Microsoft recomienda comenzar el despliegue con p=none y monitorizar. Ese valor no solicita medidas DMARC sobre los fallos; otros filtros del receptor siguen actuando. No lo presentes como una garantía de que todo el correo llegará ni como el objetivo final de protección.
Relaciona las fuentes observadas con tu inventario. Separa envíos confirmados, fuentes por investigar y suplantaciones probables. Un volumen elevado no demuestra legitimidad. Tampoco un volumen bajo hace prescindible un envío: un aviso anual puede ser crítico y no aparecer en un periodo corto.
Corrige antes de aumentar la exigencia
Para cada servicio legítimo comprueba una vía de autenticación alineada y una muestra recibida. Si un proveedor solo autentica su propio dominio, resuelve la personalización con él antes de endurecer la política. Incluye rutas indirectas que formen parte de tu funcionamiento real.
Fija criterios de avance concretos: servicios críticos identificados, pruebas completadas, fuentes sin dueño investigadas y atención de incidencias preparada. El tiempo de observación debe cubrir tu calendario de envíos. No uses un plazo universal de unos pocos días si deja fuera cierres mensuales o campañas estacionales.
Avanza con una recuperación acotada
Planifica el paso hacia cuarentena y rechazo según la evidencia y las opciones documentadas para tu entorno. Puedes empezar por un dominio o subdominio de alcance reducido. Registra la política anterior, quién puede restaurarla y qué señal obliga a detener el avance.
Después de cada cambio, revisa informes y pruebas funcionales con los propietarios. Si aparece un envío legítimo afectado, documenta su ruta y corrige la autenticación; evita dejar una excepción general indefinida. Cierra cada fase con una decisión explícita de continuar, corregir o volver al estado anterior. El resultado buscado es una política mantenible, no publicar un registro y olvidarlo.
Comprobaciones para cerrar la tarea
- ✓ Inventariar dominios y envíos periódicos con propietarios.
- ✓ Asignar revisión de informes y clasificación de fuentes.
- ✓ Verificar autenticación alineada de servicios críticos.
- ✓ Aprobar criterios de avance, señales de parada y recuperación.
Fuentes y documentación
- Configurar DMARC y su despliegue — Alineación y avance desde observación a políticas de aplicación.
- Configurar SPF para tus dominios — Dominio MAIL FROM, registro SPF único y límite de consultas.
- Configurar y verificar DKIM — Dominio firmante, selector y verificación desde el receptor.
Aplicarlo en tu empresa
Podemos revisar el entorno y acordar qué actuaciones, validaciones y mantenimiento necesitas.
Conocer el servicio relacionado →