Cómo inventariar servicios que envían correo con tu dominio
Combina una lista de aplicaciones aprobadas con evidencias de envíos reales.
 Equipo enginerIT· 2 min de lectura
Combina una lista de aplicaciones aprobadas con evidencias de envíos reales. Los registros DNS y los informes de autenticación ayudan a descubrir orígenes, pero no te dicen por sí solos quién los contrató, para qué se usan ni si siguen autorizados.
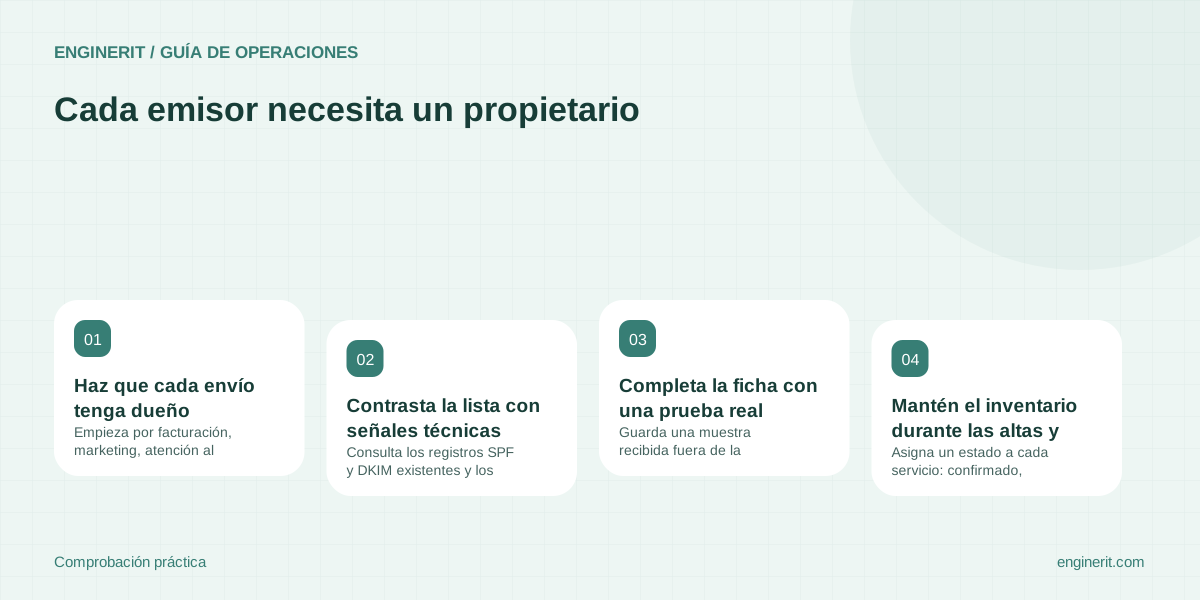
Haz que cada envío tenga dueño
Empieza por facturación, marketing, atención al cliente, formularios web, recursos humanos y dispositivos que envían avisos. Pregunta qué servicio usan y qué dirección ven sus destinatarios. Incluye herramientas contratadas por departamentos y proveedores que trabajan en nombre de la empresa.
Para cada servicio registra responsable funcional y técnico, finalidad, dominio visible, volumen aproximado declarado y periodicidad. No inventes cifras si nadie las conoce: marca el dato como pendiente. Anota además cómo cancelar el servicio y quién puede cambiar su configuración.
Contrasta la lista con señales técnicas
Consulta los registros SPF y DKIM existentes y los informes DMARC disponibles. Úsalos como pistas para encontrar servicios olvidados y dominios empleados en la autenticación. Microsoft recomienda informes DMARC para identificar fuentes cuando el entorno es complejo.
Una IP que aparece en un informe no es automáticamente un proveedor autorizado. Puede representar una infraestructura compartida o una suplantación. Pide al propietario que confirme la cuenta, la configuración y un envío de muestra antes de dar por válida la relación. Tampoco elimines una entrada solo porque no aparezca en una observación corta.
Completa la ficha con una prueba real
Guarda una muestra recibida fuera de la organización mediante un destinatario de prueba autorizado. Anota el dominio From visible, el dominio del remitente de sobre y el dominio firmante DKIM que muestre la evidencia. Separa estos tres campos: no siempre coinciden.
Añade los resultados de autenticación observados y qué falta corregir. Para una plataforma nueva, pide al proveedor instrucciones de su cuenta concreta. No copies registros DNS de otro cliente ni uses una firma con el dominio del proveedor como prueba de que firma con el tuyo.
Mantén el inventario durante las altas y bajas
Asigna un estado a cada servicio: confirmado, pendiente de identificar o retirado. Para retirar uno, comprueba con negocio si quedan campañas, recordatorios o envíos periódicos. Conserva la decisión y revisa después que ya no aparece actividad legítima esperada.
Vincula la incorporación de herramientas a esta ficha para que DNS y negocio avancen juntos. Como ejemplo hipotético, una plataforma que solo emite certificados una vez al trimestre puede pasar desapercibida durante una semana de monitorización. La agenda funcional debe complementar siempre los informes técnicos.
Comprobaciones para cerrar la tarea
- ✓ Asignar dueño y finalidad a cada plataforma.
- ✓ Separar From, remitente de sobre y dominio DKIM.
- ✓ Confirmar muestras reales y revisar fuentes desconocidas.
- ✓ Incluir envíos estacionales y bajas de proveedores.
Fuentes y documentación
- Configurar SPF para tus dominios — Dominio MAIL FROM, registro SPF único y límite de consultas.
- Configurar DMARC y su despliegue — Alineación y avance desde observación a políticas de aplicación.
- Configurar y verificar DKIM — Dominio firmante, selector y verificación desde el receptor.
Aplicarlo en tu empresa
Podemos revisar el entorno y acordar qué actuaciones, validaciones y mantenimiento necesitas.
Conocer el servicio relacionado →