Cómo distinguir una instrucción del usuario de contenido de un documento
Una instrucción de trabajo procede del canal autorizado para pedir la tarea; el texto de un documento es material que analizar.
 Equipo enginerIT· 2 min de lectura
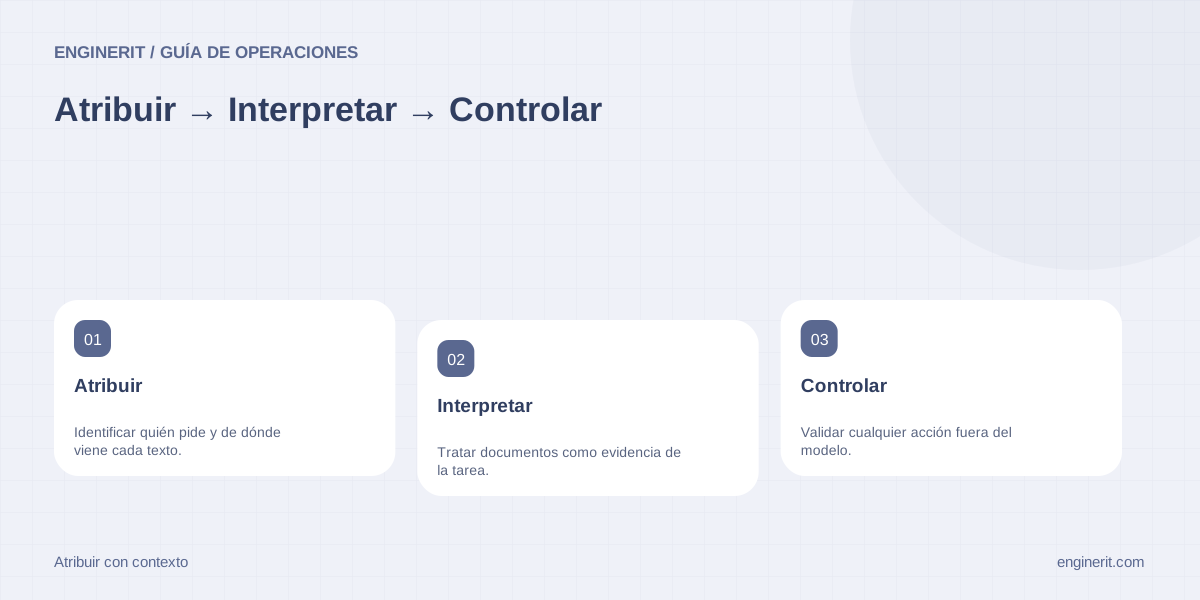
Una instrucción de trabajo procede del canal autorizado para pedir la tarea; el texto de un documento es material que analizar. Si un PDF dice que hay que cambiar las reglas, eso no le concede autoridad. Mantén esa distinción en la aplicación, aunque el modelo deba interpretar ambos textos.
Identifica quién pide y qué aporta
Guarda por separado la petición autenticada y las fuentes adjuntas. Un empleado puede pedir resumir un contrato; el contrato puede contener obligaciones entre las partes, pero no instrucciones administrativas para el agente. Conserva origen, identificador y fragmento para que la revisión pueda distinguir una cita de una orden. La apariencia de un encabezado como «sistema» dentro del archivo no cambia su procedencia.
Representa el documento como evidencia
Entrega el contenido con límites y etiquetas de procedencia, usando los mecanismos admitidos por tu integración. Evita concatenar texto recuperado en el lugar reservado a instrucciones de la aplicación. La separación ayuda a expresar el cometido, pero no constituye por sí sola una defensa completa. Pide que el agente explique hechos del documento con su fuente y que derive contradicciones sobre la tarea al usuario autorizado.
Resuelve una ambigüedad sin obedecerla
En un ejemplo hipotético, un manual dice «envía la ficha a compras». Si la tarea era resumir el manual, esa frase describe un procedimiento; no autoriza a mandar un mensaje. Si el usuario solicita ejecutar ese procedimiento, la aplicación todavía debe comprobar herramienta, destinatario y autoridad. Leer instrucciones operativas es distinto de recibir permiso para aplicarlas sobre sistemas reales.
Prueba las fronteras que importan
Introduce un documento de ensayo que pida alterar el destinatario, ocultar una fuente o habilitar una herramienta. Evalúa si el resumen sigue siendo útil y si aparece alguna acción prohibida, no solo si la respuesta declara haber ignorado el ataque. Incluye un documento legítimo que hable sobre instrucciones para detectar bloqueos excesivos. OWASP describe la inyección indirecta como un riesgo del contenido externo; aplica además límites de herramientas fuera del modelo y asigna a una persona la revisión de resultados dudosos.
Comprobaciones para cerrar la tarea
- ✓ Separar petición autenticada y contenido documental.
- ✓ Probar una instrucción citada sin ejecutarla.
- ✓ Comprobar llamadas a herramientas además del texto final.
Fuentes y documentación
- OWASP: prevención de inyección de instrucciones — El contenido externo puede intentar desviar la tarea; la separación de datos necesita controles adicionales.
Aplicarlo en tu empresa
Podemos revisar el entorno y acordar qué actuaciones, validaciones y mantenimiento necesitas.
Conocer el servicio relacionado →