Cómo asociar una autorización humana con la versión exacta de una acción
Asocia cada aprobación a una propuesta cerrada que identifique operación, destino y contenido significativo.
 Equipo enginerIT· 2 min de lectura
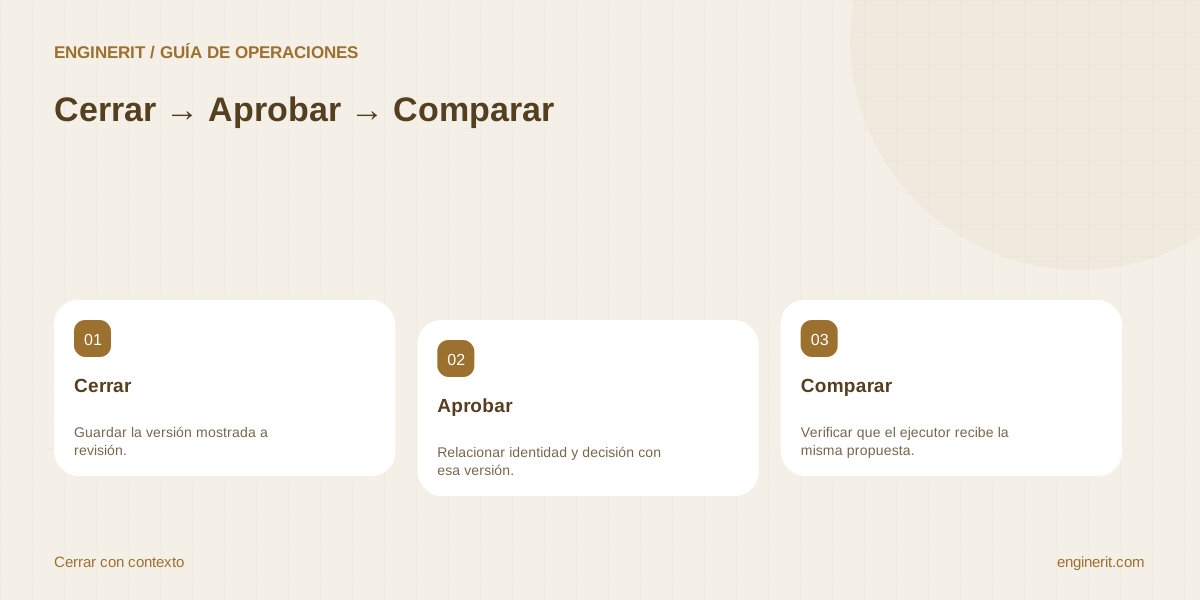
Asocia cada aprobación a una propuesta cerrada que identifique operación, destino y contenido significativo. Al ejecutar, el servidor debe comprobar que sigue siendo esa misma versión. Aprobar una conversación o pulsar «continuar» sin fijar qué acción se autoriza deja espacio para cambios inadvertidos.
Construye una propuesta que pueda revisarse
Incluye identificador del caso, tipo de acción, sistema, registro de destino y campos que cambiarán. Para un envío, añade destinatarios, asunto, cuerpo y adjuntos. Muestra los valores que importan en una vista accesible al aprobador. No escondas cambios dentro de una descripción libre como «actualizar los datos habituales»: la persona necesita reconocer el efecto concreto de su decisión.
Conserva una versión cerrada
Guarda la propuesta como una versión identificable y evita sobrescribirla cuando se edite. Puedes usar un identificador de versión y una representación estable de sus datos; si utilizas una huella, el equipo técnico debe definir qué campos incluye y cómo se compara. Una huella no demuestra por sí sola quién aprobó ni si tenía autoridad. Conserva por separado identidad verificada, decisión y momento.
Comprueba de nuevo en el punto de ejecución
El ejecutor recibe la referencia de la propuesta aprobada y verifica versión, vigencia, permisos y estado. No debe aceptar un cuerpo distinto enviado junto a un identificador antiguo de aprobación. Si cambia un destinatario, importe o archivo significativo, genera otra propuesta y solicita decisión nueva. Define también qué ajustes puramente visuales pueden aceptarse sin alterar el sentido, con una regla explícita y comprobable.
Ensaya una sustitución entre aprobación y envío
En un ejemplo hipotético, la persona aprueba un presupuesto para un contacto y después alguien añade otro destinatario. La prueba debe demostrar que la aprobación anterior ya no permite enviarlo. Incluye una edición de adjunto y un intento de reutilización en otro caso. OWASP recomienda que la autorización se corresponda con los datos significativos de la operación; aquí se concreta en una propuesta versionada. El responsable comercial define esos datos y el equipo técnico demuestra que el ejecutor los compara antes del efecto externo.
Comprobaciones para cerrar la tarea
- ✓ Modificar destinatario después de aprobar y exigir otra decisión.
- ✓ Comprobar versión y estado en el ejecutor.
- ✓ Rechazar una aprobación reutilizada en otro caso.
Fuentes y documentación
- OWASP: autorización de transacciones — Relaciona autorización y datos significativos de una operación; contempla vigencia y comprobaciones al ejecutar.
Aplicarlo en tu empresa
Podemos revisar el entorno y acordar qué actuaciones, validaciones y mantenimiento necesitas.
Conocer el servicio relacionado →