Cómo gestionar los accesos del equipo de una agencia a Google Ads
Ordena altas, cambios de rol e invitaciones pendientes para no depender de una cuenta compartida.
 Equipo enginerIT· 3 min de lectura
Una agencia incorpora a una persona para analizar campañas de varios clientes. Recibe una invitación a una cuenta, pero no a las demás, así que alguien comparte un usuario genérico para resolverlo rápido. Después, el equipo no puede atribuir una edición ni saber si la persona conserva acceso tras cambiar de puesto. Un flujo ordenado mantiene la identidad y el rol vinculados a una tarea y a una cuenta concreta.
Haz un inventario por persona y cliente
Relaciona usuario, correo, rol, cuentas accesibles, responsable interno y fecha de última revisión. No uses solo el nombre de agencia como unidad: el acceso puede variar por cliente. Registra también invitaciones pendientes, que no equivalen a acceso activo.
Solicita el nivel mínimo necesario
Google Ads ofrece roles distintos. Identifica si la persona necesita consultar informes, editar campañas, gestionar usuarios o cambiar facturación. No concedas administración para resolver una tarea que requiere únicamente revisión. Comprueba la tabla de permisos oficial vigente antes de asignar cada nivel.
Separa acceso a la cuenta y vínculo manager
Una persona puede tener acceso directo y una agencia gestionar una cuenta a través de un manager. Mantén los dos conceptos en el inventario: retirar a un usuario no necesariamente desvincula al manager, y desvincular el manager no necesariamente elimina todos los usuarios. Revisa el estado desde ambas perspectivas.
Automatiza altas como tarea, no como permiso ciego
El agente puede recopilar solicitud, cliente, rol y duración prevista y preparar una invitación. Un administrador revisa y envía desde una cuenta autorizada. Registra aceptación y fecha en la fuente oficial; no marques la tarea cerrada por enviar el correo de invitación.
Retira accesos con control de continuidad
Al terminar una relación laboral o asignación, verifica qué campañas están en curso, quién queda como propietario y si hay otra persona administradora. Google documenta roles y API de acceso; confirma el procedimiento actual y evita que una automatización retire el último acceso útil sin revisión.
Gestiona invitaciones atascadas
Una invitación puede permanecer pendiente, ser aceptada con otro correo o mostrar estado desactualizado. La API puede tardar en reflejar un cambio tras su aceptación. Consulta el estado en la interfaz y pide a la persona que confirme la cuenta utilizada antes de reenviar o crear un usuario duplicado.
Programa recertificación por cliente
Una revisión periódica busca personas que ya no participan, permisos superiores a su función y clientes sin administrador interno activo. Conserva quién confirmó la lista y las excepciones. Este control reduce desorden de acceso; no garantiza por sí solo seguridad de cuenta ni cumplimiento organizativo.
Antes de ponerlo en marcha
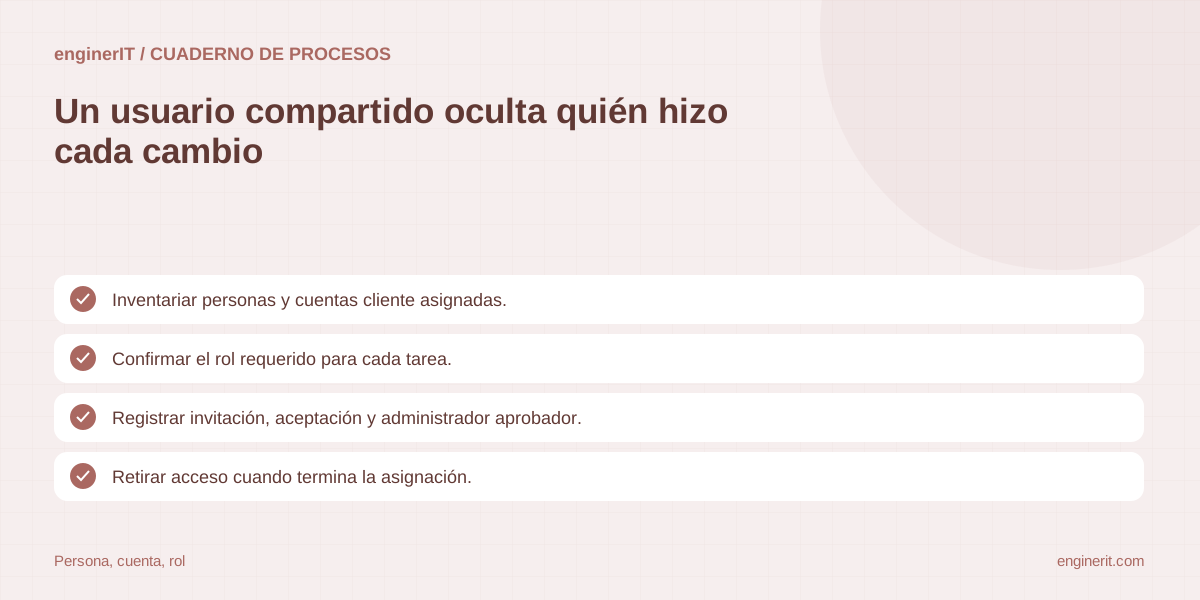
- ✓ Inventariar personas y cuentas cliente asignadas.
- ✓ Confirmar el rol requerido para cada tarea.
- ✓ Registrar invitación, aceptación y administrador aprobador.
- ✓ Retirar acceso cuando termina la asignación.
- ✓ Revisar cambios y excepciones con la persona responsable.
Fuentes y documentación
- Google Ads API — Gestionar usuarios y acceso — Referencia oficial sobre consulta, cambio de roles y baja de acceso en cuentas de Google Ads; algunas operaciones requieren permisos de administración.
- Google Ads API — Change Event — Incluye detalles de cambios y valores anterior/nuevo, con límites de consulta y advertencia de que no siempre refleja cada entrada del Change History.
- Ayuda de Google Ads — Desvincular cuentas manager — Explica acceso después de desvincular una relación manager-cliente y la continuidad del historial propio de la cuenta.
Prueba el alta de una persona con invitación pendiente y acceso previo desde una cuenta personal.
El proceso debe reconocer identidades y roles existentes antes de crear nuevos permisos.
Cuéntanos qué necesitas →Para seguir profundizando
Cómo investigar quién cambió una campaña de Google Ads y qué modificó
Cruza los detalles disponibles de Change Event con el historial de la interfaz y documenta los límites de la búsqueda.
Leer la guía →
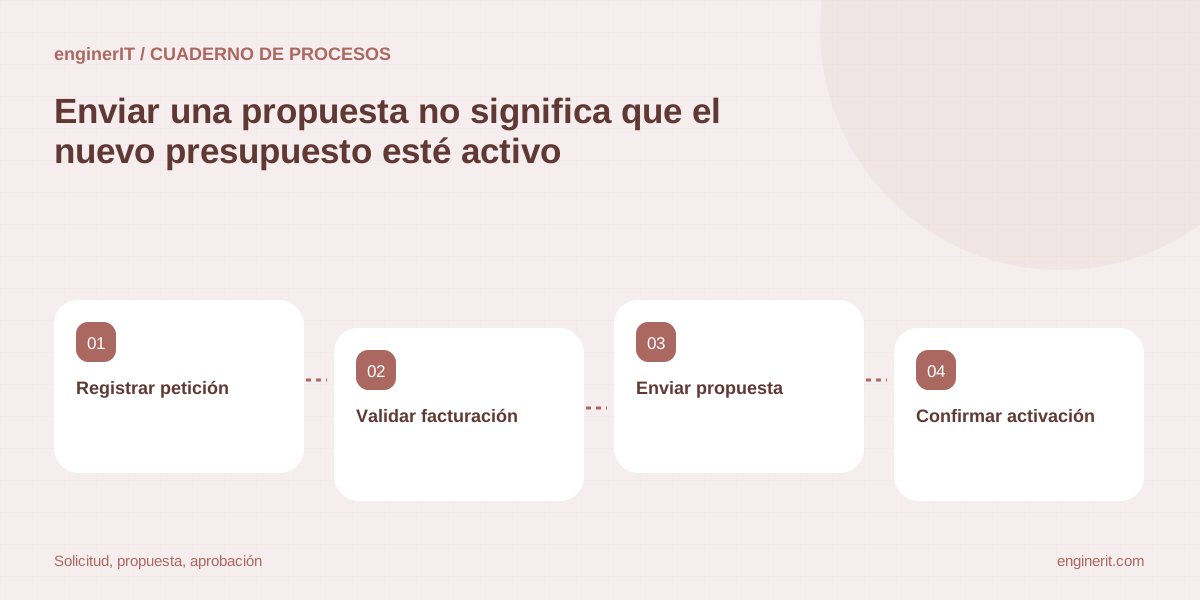
Cómo aprobar un cambio de presupuesto de cuenta Google Ads sin activarlo por sorpresa
Relaciona petición del cliente, acuerdo y estado de Account Budget Proposal antes de confirmar el cambio.
Leer la guía →
Cómo desvincular una cuenta cliente de Google Ads al cambiar de agencia
Prepara permisos, historial, facturación y accesos antes de retirar la relación manager.
Leer la guía →